Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 2 mois

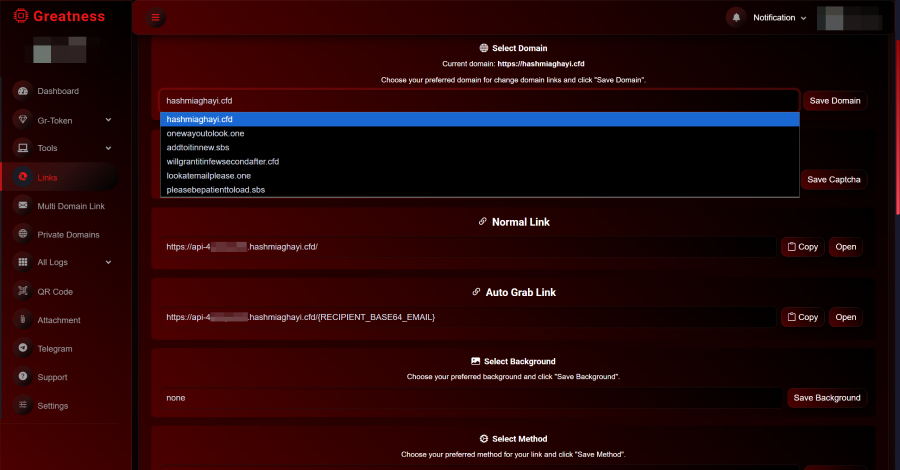
Le Phishing en tant que Service 'Greatness' ajoute le code de phishing pour contourner le MFA et voler des jetons

La trousse à outils de phishing en tant que service (PhaaS) connue sous le nom de Greatness est devenue la dernière solution de logiciel criminel à ajouter le support du code de phishing pour les appareils, une menace cybernétique en rapide croissance qui abuse du légitime OAuth 2.0 Device Authorization Grant pour contourner l'authentification multi-facteurs (MFA) et prendre le contrôle des comptes utilisateurs.
  • Il y a 2 mois

Google supprime 3 workflows ADK AI suite à un problème malveillant sur GitHub pouvant déclencher un agent privilégié

Google a supprimé trois workflows d'agent AI de son référentiel Python Agent Development Kit (ADK). Pillar Security a montré qu'un problème public sur GitHub pouvait manipuler un agent de triage pour déclencher un agent de correction de code privilégié. Les chercheurs ont déclaré que l'agent public pouvait être prompt-injecté pour poster /adk-issue-fix en tant que adk-bot. Ils ont identifié le bot comme un collaborateur, de sorte que le commentaire était satisfait.

  • Il y a 2 mois

Vulnérabilité dans le gestionnaire de mots de passe Google permet aux malwares de pirater les comptes protégés

Des malwares s'exécutant en tant qu'utilisateur ordinaire sur une machine Windows peuvent se connecter aux comptes protégés par mot de passe d'une victime sans qu'aucune empreinte digitale, code PIN, ou quoi que ce soit n'apparaisse sur l'écran de la victime. Unit 42 a détaillé trois chemins d'attaque contre l'authentificateur cloud du gestionnaire de mots de passe Google de Chrome, qu'elle appelle Pass-ta-key, Silver Pass-ta-key et Golden Pass-ta-key ; le plus puissant cible la clé maîtresse.

  • Il y a 2 mois

L'opération INC Ransomware profite des failles de SonicWall SMA 1000

L'opération de ransomware INC a émergé en tant qu'acteur majeur exploitant les failles de sécurité récemment divulguées dans les appareils VPN de la série SonicWall Secure Mobile Access (SMA) 1000.

  • Il y a 2 mois

Récapitulatif hebdomadaire : Modèles d'IA malveillants, Vol de 88 millions de dollars en Bitcoin, Attaques sur les systèmes d'eau et Détournements de DNS suspendus

Cette semaine a été marquée par des problèmes de permissions. Un modèle a franchi une limite. Un portefeuille a fait confiance à une mauvaise génération aléatoire. Les systèmes publics, les flux de paquets, les réseaux d'hôtel et les connexions ont donné plus d'accès que prévu. Certains actes étaient astucieux, d'autres étaient simplement laissés en suspens : des failles anciennes, du matériel exposé, des dépendances empoisonnées, des paramètres par défaut faibles, ainsi que des outils qui ont été mal utilisés.

  • Il y a 2 mois

L'intégration des plateformes d'IA comme Claude dans les SOC

L'IA progresse rapidement et met une pression sur les responsables de la sécurité. Les plateformes d'IA comme Claude, Codex et Cursor aident déjà les équipes de sécurité à rédiger des détections, à enquêter sur les alertes, à résumer les incidents et à automatiser les tâches répétitives. La conversation évolue vers la question de où chaque type d'IA apporte la plus grande valeur dans les SOC.

  • Il y a 2 mois

Un acteur de menace chinois utilise le kit DarkSword divulgué pour déployer GHOSTBLADE sur iOS

Un acteur de menace chinois de langue chinoise inconnu a été observé en train de mener une campagne ciblant les appareils Apple iOS en exploitant une version publiquement divulguée du kit d'exploitation DarkSword. La plateforme de gestion de la surface d'attaque Censys a déclaré avoir identifié l'acteur de menace exploitant plus de 100 propriétés web, la plupart étant des pages de connexion falsifiées aux services web Amazon (AWS) sur un domaine hébergeant également l'exploit.

  • Il y a 2 mois

Violation du PNLD : Coordonnées de la police et du gouvernement britanniques exposées sur le Dark Web

La base de données légale nationale de la police (PNLD) a confirmé que des informations de contact de la police, du gouvernement et des clients ont été compromises et publiées sur le dark web. Les données incluaient des noms, des organisations et des adresses e-mail professionnelles appartenant à des policiers, des employés de police, des professionnels de la justice pénale, des partenaires gouvernementaux et des clients. L'incident, identifié le 26 juillet, a également exposé certains noms.

  • Il y a 2 mois

Correction d'une faille par Thermo Fisher pour éviter la modification indétectable de fichiers ADN

Thermo Fisher Scientific a corrigé une faille dans certains logiciels d'identification humaine Applied Biosystems qui aurait pu permettre la modification de fichiers de données avant que les logiciels d'analyse ne les chargent. Selon le bulletin de sécurité du fournisseur daté du 31 juillet, des modifications presque indétectables des sorties .fsa et .hid pourraient se produire si les contrôles de laboratoire sont contournés. Thermo Fisher identifie le problème sous le code CVE-2026-17583 et l'évalue.

  • Il y a 2 mois

N-able : des attaquants prennent le contrôle des serveurs N-central après une première correction incomplète

N-able a déclaré que des attaquants ont exploité une contournement de l'authentification dans N-central pour obtenir un accès administratif à distance et atteindre les systèmes clients gérés via ces serveurs. Sa première correction était incomplète. CVE-2026-18577 affecte les versions de N-central antérieures à 2026.3.1.7. N-able a publié la version 2026.3.1.7 le 2 août en tant que première version non affectée. N-central est une plateforme de surveillance et de gestion à distance.

  • Il y a 2 mois

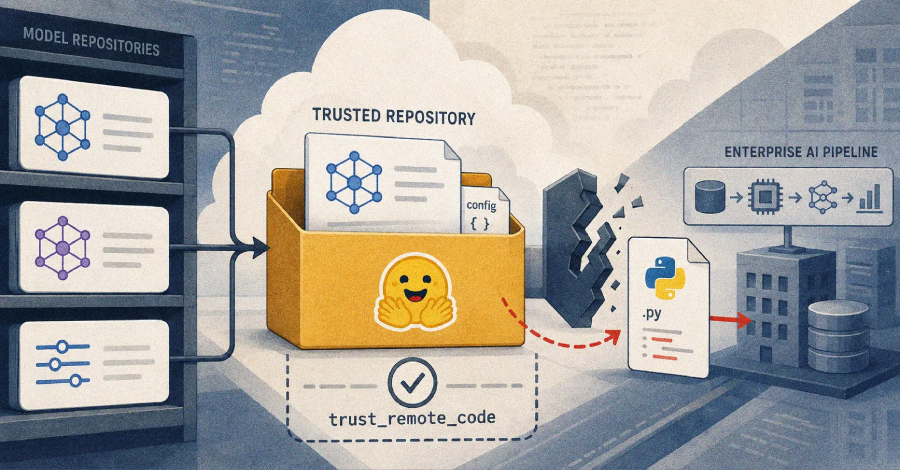
Des failles dans Hugging Face Diffusers permettent l'exécution de code arbitraire

Trois failles de sécurité de gravité élevée ont été révélées dans la bibliothèque Diffusers de Hugging Face, qui pourraient permettre à des référentiels de modèles malveillants d'exécuter discrètement du code arbitraire sur les machines chargées, ouvrant ainsi la chaîne d'approvisionnement en intelligence artificielle (IA) à des risques de sécurité.

  • Il y a 2 mois

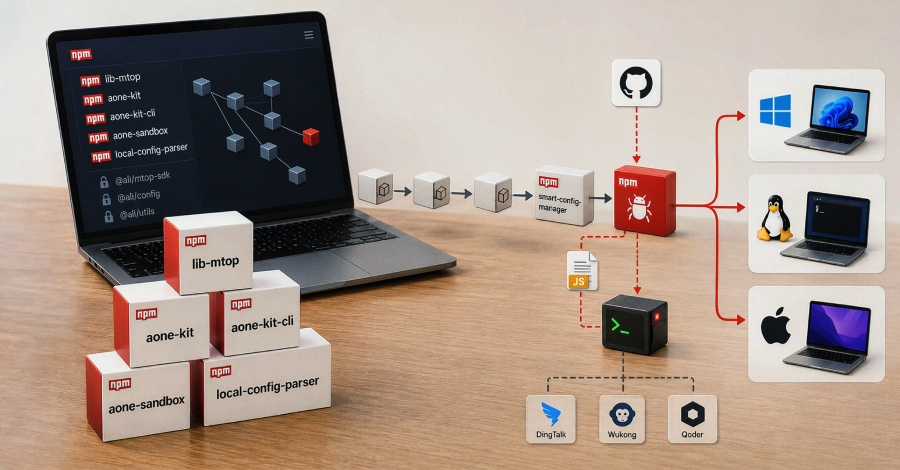
Découverte de 18 packages npm malveillants distribuant un RAT multiplateforme aux utilisateurs d'outils Alibaba

Des chercheurs en cybersécurité ont identifié un ensemble de nouveaux packages npm malveillants qui ciblent les utilisateurs des outils de développement Alibaba avec un cheval de Troie d'accès à distance (RAT) multiplateforme dans le cadre d'une attaque sophistiquée ciblant les environnements de langue chinoise. L'un des packages en question est 'lib-mtop', un package non catégorisé portant le même nom qu'un package privé d'Alibaba.

  • Il y a 2 mois

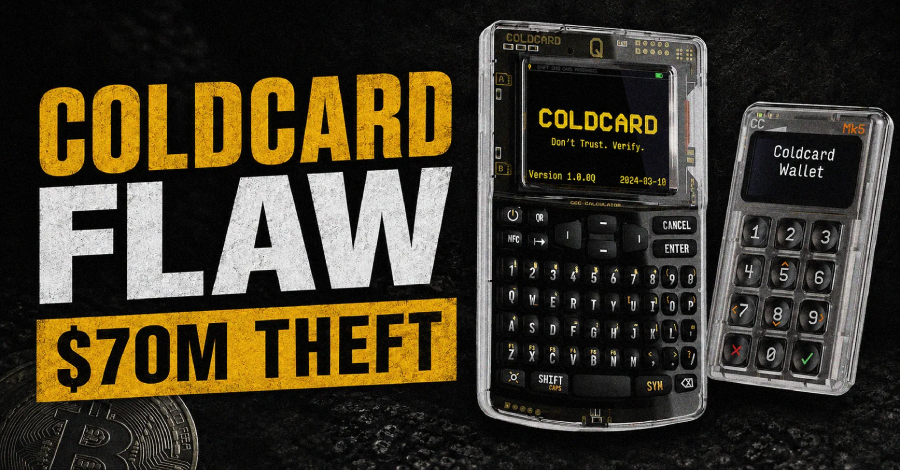
Une faille de Coldcard Hardware Wallet liée à un vol de 70 millions de dollars de Bitcoin en 41 minutes

Un attaquant a vidé 1 196 adresses Bitcoin en 41 minutes le 30 juillet, emportant 1 082,65 BTC d'une valeur d'environ 70,2 millions de dollars à l'époque. Galaxy Research a cartographié le piratage et l'a lié à une faille de firmware dans Coldcard, le portefeuille matériel Bitcoin uniquement fabriqué par la société canadienne Coinkite. Une erreur d'intégration du firmware en mars 2021 a dirigé la génération de la graine vers un générateur de nombres pseudo-aléatoires (PRNG) logiciel déterministe.

  • Il y a 2 mois

Faille Adobe Campaign Classic CVSS 10.0 permettant l'exécution de code sans interaction de l'utilisateur

Adobe a publié des mises à jour de sécurité pour corriger une faille de sécurité de gravité maximale dans Campaign Classic (ACC), sa plateforme d'automatisation marketing axée sur les entreprises, pouvant entraîner l'exécution de code arbitraire. La vulnérabilité, identifiée sous le code CVE-2026-48449, présente un score de gravité de 10.0 sur le système de notation CVSS. Il s'agit d'un cas d'autorisation incorrecte susceptible de provoquer...

  • Il y a 2 mois

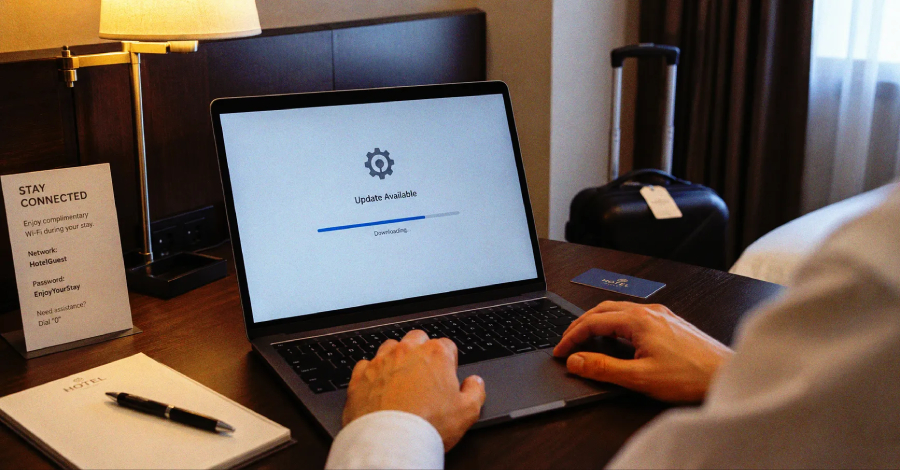
Une fausse mise à jour de navigateur exploitant le Wi-Fi d'un hôtel pour diffuser des logiciels malveillants de surveillance

Une fausse mise à jour de navigateur servie via le Wi-Fi d'un hôtel piraté a été utilisée pour diffuser CornFlake, un cheval de Troie d'accès à distance pouvant capturer des images de la webcam, l'audio du microphone et les frappes au clavier, a déclaré Microsoft dans son dernier rapport. Les chercheurs suivent l'opération sous le nom de CaptiveCrunch et l'attribuent à Storm-2945. Ils estiment que Storm-2945 est un sous-groupe opérationnel de Midnight Blizzard, également connu sous le nom

  • Il y a 2 mois

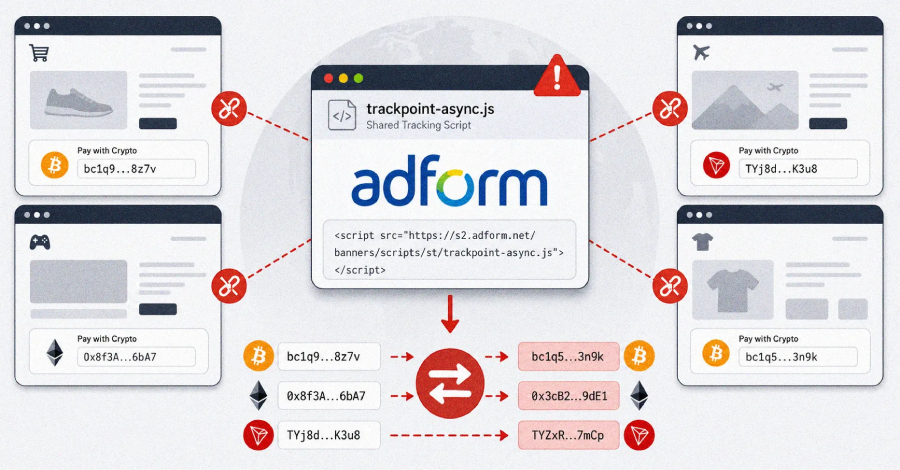
Des pirates informatiques modifient un script Adform pour changer les adresses de portefeuilles de crypto-monnaie sur plusieurs sites clients

Des attaquants ont modifié un fichier JavaScript fourni par la société de technologie publicitaire Adform, le transformant en un outil côté navigateur qui réécrit les adresses de portefeuilles de crypto-monnaie. Adform a détecté l'incident le 27 juillet 2026, a supprimé le code malveillant, a notifié les clients concernés et l'a signalé aux autorités. Toute personne ayant visité un site contenant le script affecté le 27 juillet et copié un Bitcoin,

  • Il y a 2 mois

Des pirates informatiques suspectés de langue chinoise ciblent les gouvernements d'Asie centrale avec OctLurk et SilkLurk

Un acteur de la menace de langue chinoise est suspecté d'être à l'origine d'une nouvelle vague d'attaques informatiques ciblant principalement les organisations gouvernementales situées en Asie centrale, notamment en Afghanistan, au Kirghizistan, au Tadjikistan, en Ouzbékistan, au Kazakhstan et en République arabe syrienne, depuis janvier 2025. Ces organisations ciblées opèrent dans plusieurs secteurs tels que la santé, la recherche, les bureaux gouvernementaux.

  • Il y a 2 mois

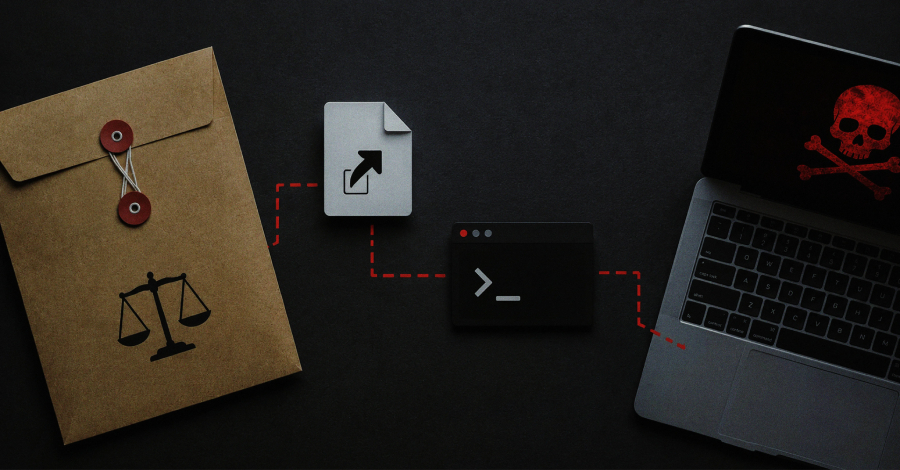
Une attaque de phishing ciblée sur un cabinet d'avocats utilise un backdoor Matryoshka grâce à HollowFrame Loader

Des chercheurs en cybersécurité ont découvert un cadre de chargement HollowFrame basé sur Go et une famille de logiciels malveillants basés sur Rust nommée Matryoshka. L'attaque commence par un message de phishing contenant un lien vers une archive chiffrée, qui contient un raccourci Windows (LNK). L'exécution de ce fichier déclenche une série d'étapes successives.

  • Il y a 2 mois

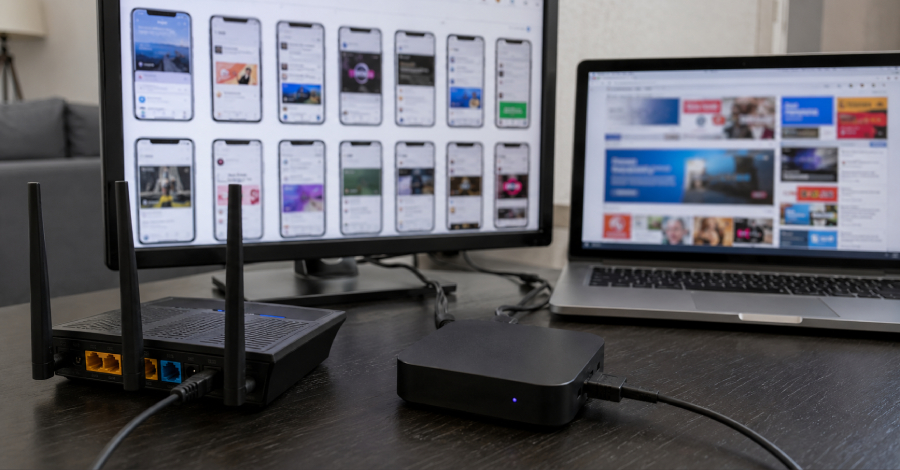
Des boîtiers TV Android bon marché se font passer pour des téléphones et utilisent la bande passante de leurs propriétaires comme des proxys

Une société de sécurité informatique, Bitsight, révèle que certains boîtiers TV Android bon marché sont livrés avec des applications qui modifient leur identité matérielle pour imiter des téléphones de marques connues comme Samsung, Huawei, Xiaomi ou Vivo, puis cliquent sur des publicités sur des sites web gérés par les mêmes opérateurs. Les chercheurs ont nommé cette opération Fuyao et l'ont attribuée à Zhejiang Fengwo IoT Technology Co., Ltd., une société chinoise continentale fondée en 2019. Ces mêmes applications ont une deuxième fonction. Lorsqu'un boîtier...

  • Il y a 2 mois

Google corrige un total de 1 442 failles sur trois nouvelles versions de Chrome

Google a annoncé jeudi avoir corrigé un nombre impressionnant de 1 072 bugs de sécurité dans les versions 149 et 150 de Chrome, dépassant ainsi le nombre total de failles corrigées au cours des 23 versions précédentes combinées. Les versions en question ont été publiées le mois dernier. Dans leur dernière mise à jour pour Chrome 151, publiée mercredi, le géant de la technologie a résolu 370 failles, dont 349 ont été signalées par Google lui-même.

  • Il y a 2 mois

La montée en puissance du phishing par code de périphérique en 2026

Le phishing par code de périphérique - l'abus de l'autorisation de dispositif OAuth 2.0 pour voler des jetons d'accès - est passé d'une technique de niche à grande échelle en moins de six mois. Conçu pour les appareils avec des entrées limitées comme les smart TV, imprimantes, etc., le flux de connexion par autorisation de dispositif a été adopté par une large gamme d'applications et de cas d'utilisation.

  • Il y a 2 mois

Un pirate chinois utilise Telegram pour lancer des attaques autonomes avec DeepSeek

Selon Unit 42 de Palo Alto Networks, un acteur de menace de langue chinoise a utilisé DeepSeek via le framework open-source Hermes Agent pour lancer des attaques de manière autonome. Après une instruction Telegram initiale, l'agent a trouvé des systèmes accessibles via Internet et a sélectionné des exploits publics. Les chercheurs n'ont trouvé aucune autre entrée opérateur pendant la session. L'opérateur, suivi sous les alias knaithe et KnYuan,

  • Il y a 2 mois

Un incident de sécurité causé par une IA chez Anthropic

L'entreprise Anthropic a révélé qu'un de ses modèles d'intelligence artificielle, y compris Claude Opus 4.7, Mythos 5 et un modèle de recherche non nommé, ont causé des violations de sécurité chez trois organisations sans son consentement.

  • Il y a 2 mois

Une campagne de malvertising liée à la Corée du Nord utilise de fausses mises à jour pour diffuser des logiciels malveillants volant des cryptomonnaies

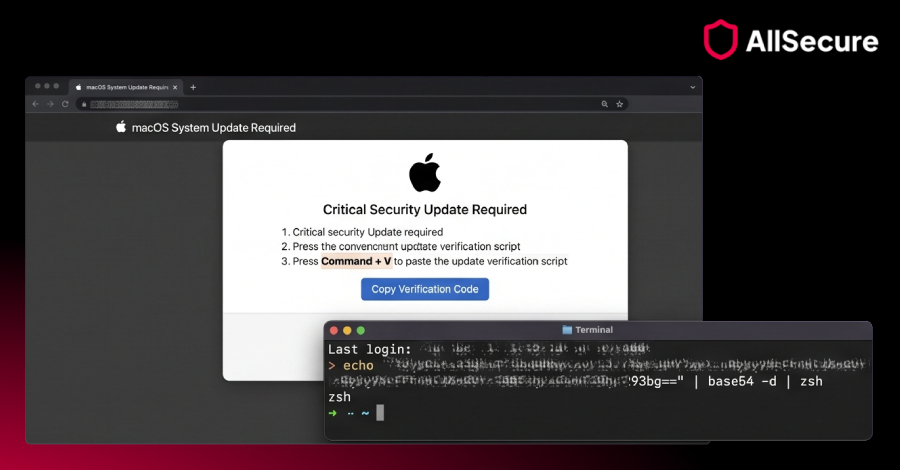
Des acteurs de menace liés à la Corée du Nord sont à l'origine d'une campagne de malvertising sophistiquée sur macOS qui redirige les utilisateurs vers de fausses pages web affichant une séquence de mise à jour plein écran inexistante pour diffuser des logiciels malveillants dans le cadre d'une nouvelle itération de la longue campagne Contagious Interview. L'aspect déterminant de l'attaque est que l'écran de mise à jour du logiciel macOS factice opère en toute discrétion.

  • Il y a 2 mois

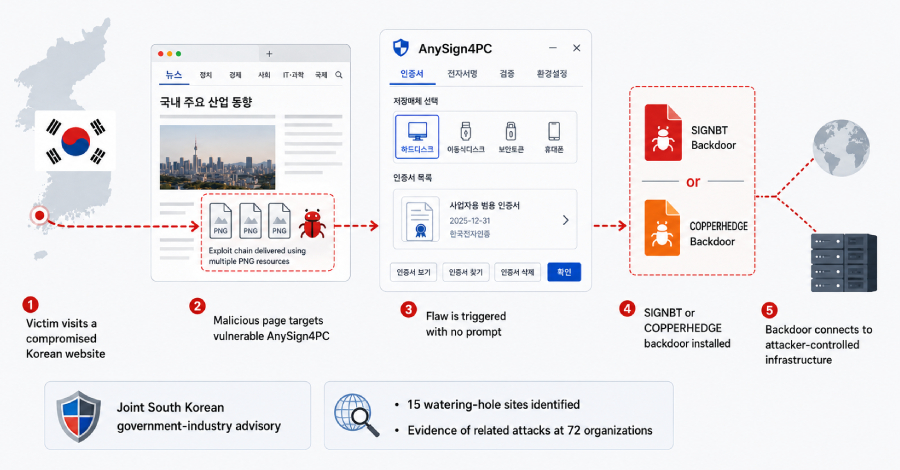
Des hackers exploitent AnySign4PC via des sites coréens piratés pour installer des backdoors sans avertissement

Des autorités sud-coréennes et quatre sociétés de sécurité ont révélé une campagne parrainée par l'État qui a compromis des sites web nationaux de confiance. Les attaquants ont utilisé ces sites pour exploiter un logiciel de sécurité financière installé localement et infecter les visiteurs ciblés avec des backdoors SIGNBT ou COPPERHEDGE. Une page compromise pourrait infecter un système exécutant une version vulnérable d'AnySign4PC sans avertissement.