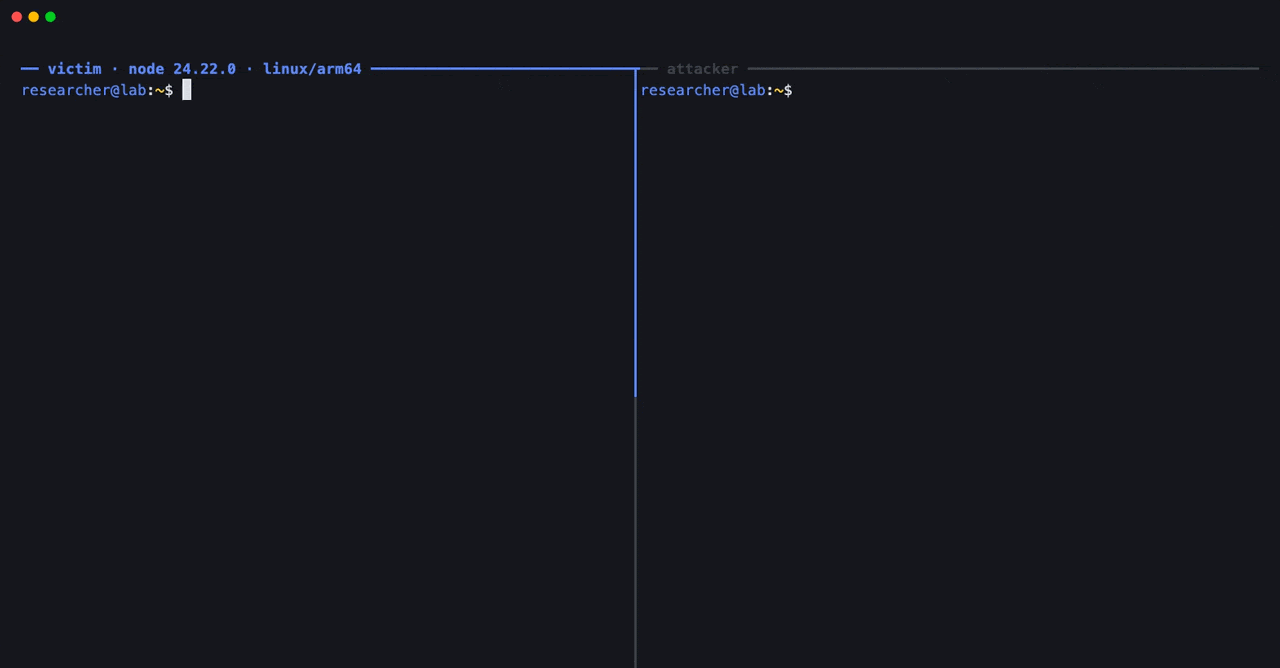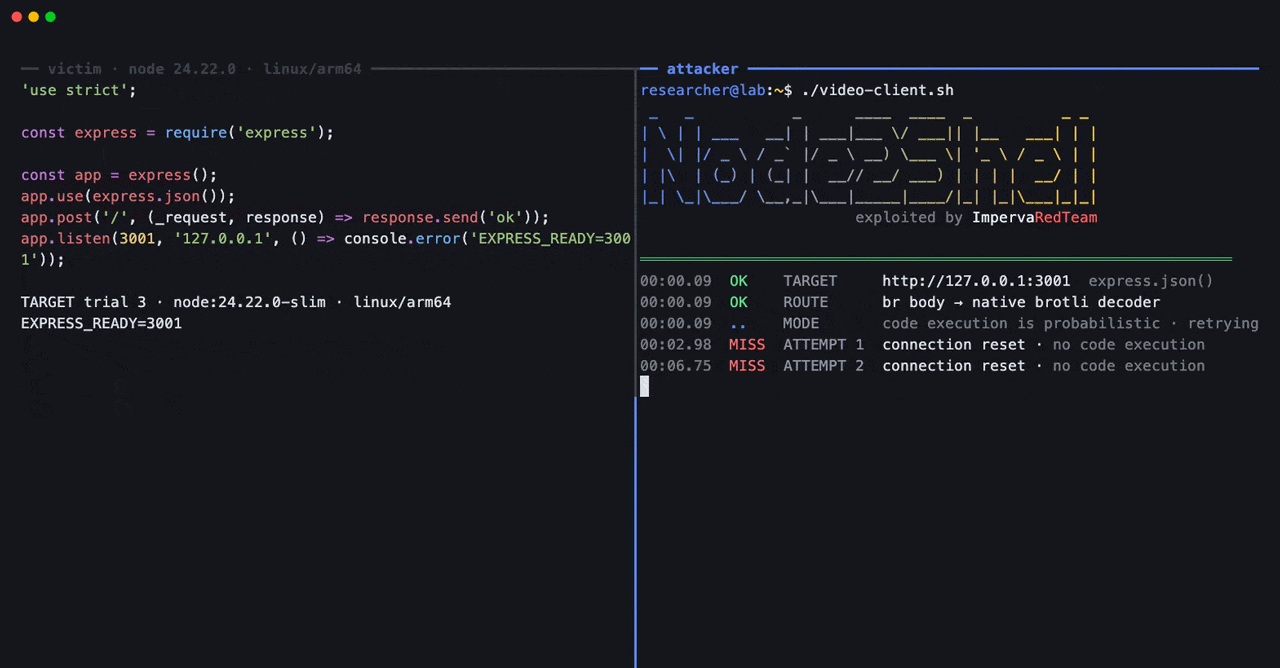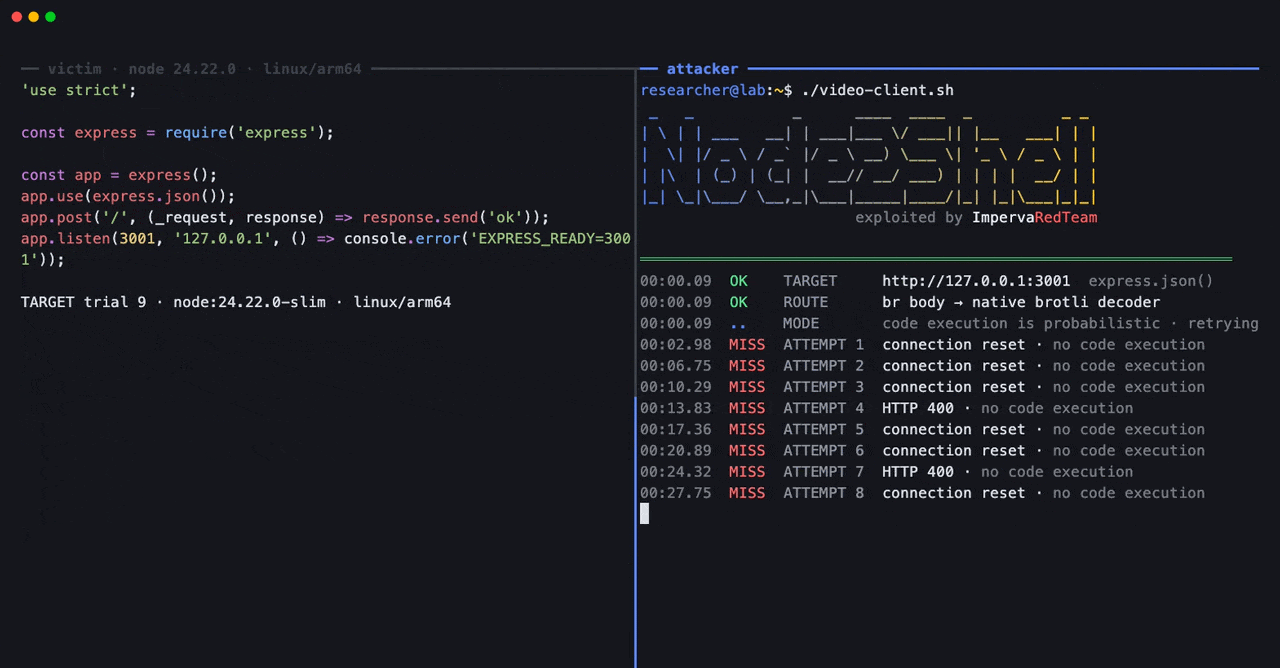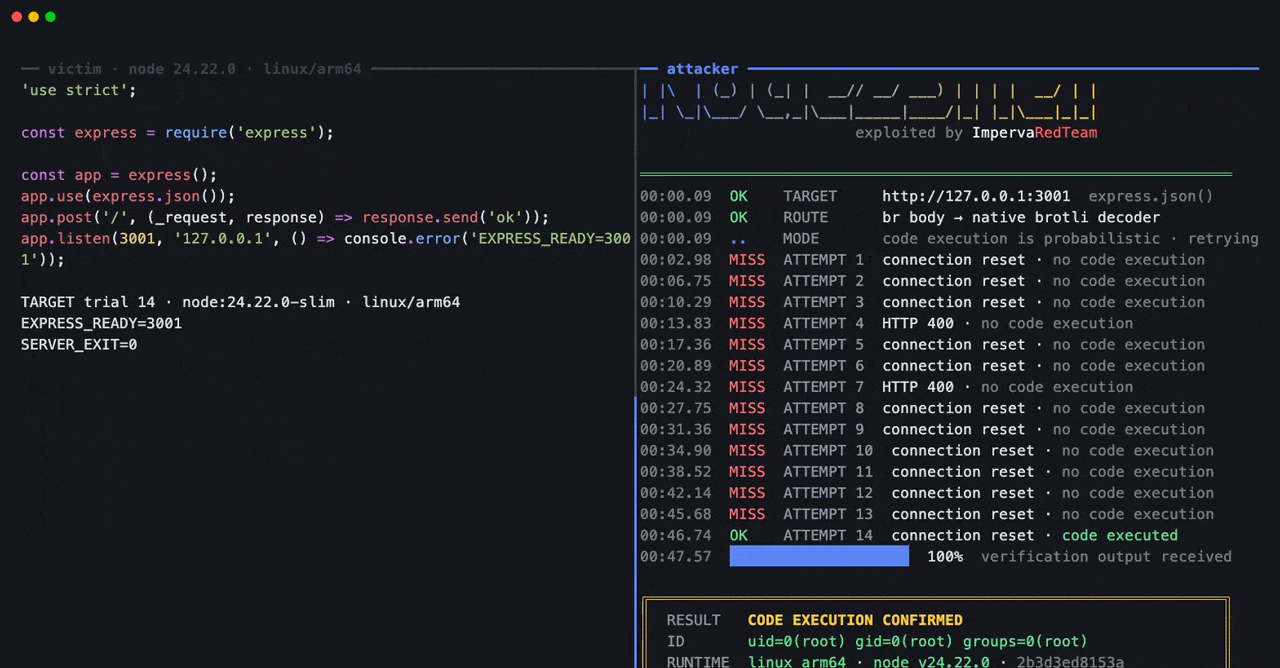
Des chercheurs démontrent une exploitation RCE de Node2Shell sur une construction de Node.js en utilisant des données Brotli manipulées
Des chercheurs en sécurité d'Imperva ont démontré que des données Brotli malveillantes peuvent faire exécuter un code fourni par l'attaquant sur une application sur une construction officielle de Node.js.