Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Viol de données chez Gyazo : 23,62 millions d'enregistrements d'utilisateurs et 490 millions d'enregistrements de métadonnées d'images exposés

Une violation de sécurité chez Gyazo, service de partage d'images de Helpfeel, a exposé environ 23,62 millions d'enregistrements d'utilisateurs, y compris des adresses e-mail et des hachages de mots de passe, a déclaré la société basée à Kyoto dans un avis publié mercredi. Elle a également exposé environ 490 millions d'enregistrements de métadonnées d'images, principalement pour des images de janvier 2019 ou antérieures, y compris les identifiants qui composent les liens d'images Gyazo. Helpfeel a déclaré
  • Il y a 1 mois

Nouvelle faille de sécurité sévère dans Cisco ISE exploitée dans des attaques actives

Cisco a mis en garde contre une nouvelle faille de sécurité de gravité maximale touchant Identity Services Engine (ISE) qui fait l'objet d'exploitations actives. La vulnérabilité, identifiée sous le nom CVE-2026-76460 (score CVSS : 10.0), pourrait permettre à un attaquant distant non authentifié de contourner l'authentification.

  • Il y a 1 mois

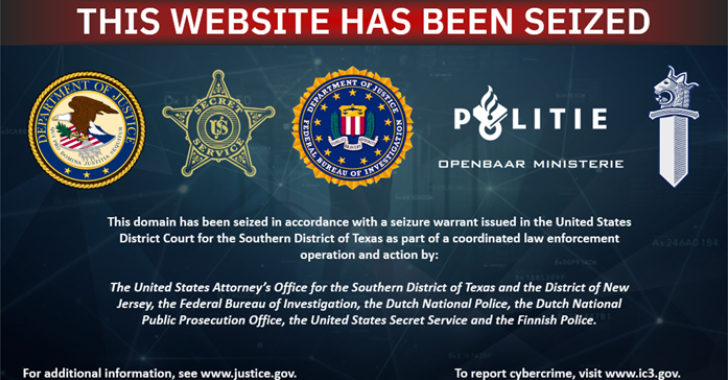
Les États-Unis saisissent des domaines de NightmareStresser liés à des centaines de milliers d'attaques DDoS

Le Département de la Justice des États-Unis a annoncé mardi la saisie autorisée par la cour des domaines Internet associés à un service de location de services de déni de service distribués (DDoS) connu sous le nom de NightmareStresser. Les domaines en question sont : nightmare-stresser[.]com et nightmarestresser[.]org. Les visiteurs du site sont maintenant accueillis par une bannière de saisie qui indique - "Ce domaine a été saisi par le"

  • Il y a 1 mois

Faille critique de gestion des points de contrôle permet aux attaquants non authentifiés d'exécuter du code en tant que superutilisateur

Une vulnérabilité critique dans les serveurs de gestion de la sécurité et de journaux de Check Point pourrait permettre à un attaquant sans identifiants de connexion d'exécuter du code en tant que superutilisateur sur ces serveurs via le réseau. Le serveur de gestion de la sécurité est le système qui contrôle la politique de pare-feu et l'accès des administrateurs. Check Point a publié un correctif via son canal de mise à jour LivePatch et affirme n'avoir aucune indication que la faille a été exploitée.

  • Il y a 1 mois

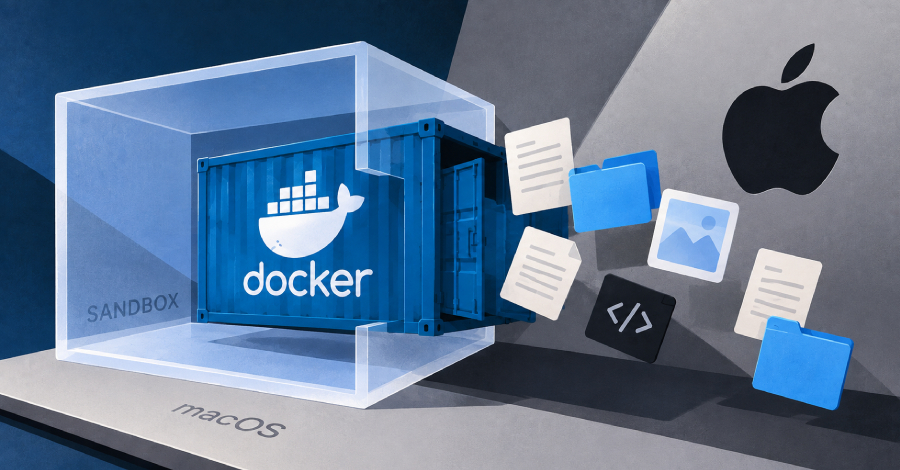
Vulnérabilité critique dans Docker permet à un code malveillant de lire et modifier des fichiers de l'hôte macOS

Un code malveillant s'exécutant à l'intérieur d'une machine virtuelle Docker Sandboxes sur macOS pourrait s'échapper du répertoire du projet partagé et lire ou modifier des fichiers n'importe où sur l'hôte, avertit Docker dans un communiqué de sécurité du 15 septembre.

  • Il y a 1 mois

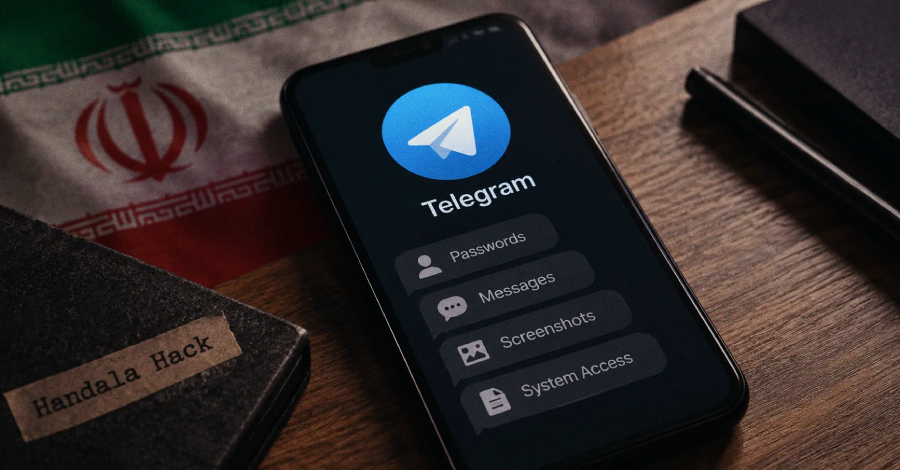
Vol de mots de passe : le hack Handala lié à une faille HEAVYGRAM sur Telegram

Le pirate informatique lié à l'Iran, Handala Hack, est accusé d'utilisation d'une faille de surveillance sur Telegram appelée HEAVYGRAM et d'un utilitaire basé sur Delphi connu sous le nom de CRUDEEXCLUDE. HEAVYGRAM propose des commandes intégrées pour l'exécution à distance de commandes, la découverte d'informations système, réseau et de processus, l'exfiltration de données et de fichiers de session Telegram, la capture d'écran, le chargement de DLL, etc.

  • Il y a 1 mois

Guide d'expert du RSSI pour le Pentesting Agentic des sites web

Les attaquants exploitent désormais de nouvelles vulnérabilités en environ cinq jours (Mandiant, une partie de Google Cloud). La médiane des organisations prend 43 jours pour corriger une vulnérabilité (Verizon DBIR 2026). Un nouveau guide gratuit explique comment les agents autonomes d'IA réduisent cet écart, et ce que les responsables de la sécurité doivent exiger avant de les déployer en production.

  • Il y a 1 mois

Menaces du jour : Agents d'auto-rewrite, plus de 800 failles corrigées, SIM Swaps internes et 22 autres nouvelles histoires

Des attaquants continuent de trouver de nouvelles clés. Le comique, c'est que les défenseurs continuent d'inventer où les stocker. Cette semaine, ces clés se trouvent dans des outils d'IA, des services exposés, des anciens bugs, des connexions faibles et des logiciels vendus comme un abonnement mensuel. Certaines attaques utilisent de nouveaux tours, d'autres réutilisent simplement ce qui traînait déjà. Les deux fonctionnent assez souvent. Ainsi, le paysage des menaces ne s'améliore pas. Il est simplement...

  • Il y a 1 mois

Faille critique dans le framework Issabel exploitée par des attaquants pour exécuter des commandes OS non authentifiées

Une faille de sécurité critique a été exploitée dans le framework Issabel, un framework web pour le logiciel PBX de communications unifiées open source. La vulnérabilité en question est CVE-2026-89026 (score CVSS v3.1 : 9.8/score CVSS v4.0 : 9.3), qui peut permettre à un attaquant distant non authentifié d'exécuter des commandes arbitraires du système d'exploitation en exploitant une valeur codée en dur.

  • Il y a 1 mois

Trois Groupes de Menaces Ciblent les Entreprises Russes avec des Backdoors, des Rançongiciels et des Effaceurs

Des entreprises en Russie sont la cible de trois clusters d'activités malveillantes nommés NightEagle, Hacking Cat et Toy Ghouls, selon plusieurs rapports de Kaspersky. Le fournisseur de cybersécurité a identifié des attaques menées par NightEagle (alias APT-Q-95), un acteur malveillant connu pour être actif depuis au moins 2023, utilisant de nouvelles techniques de persistance et de mouvement latéral.

  • Il y a 1 mois

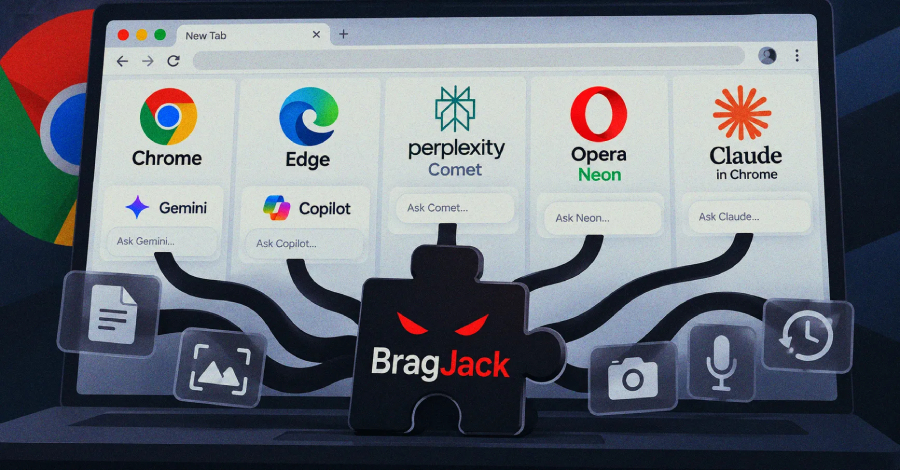
Un extension peut prendre le contrôle des assistants IA sur Chrome, Comet, Edge, Opera Neon et Claude

Des chercheurs en sécurité de Forever Security ont démontré qu'une simple extension de navigateur pourrait prendre le contrôle des assistants IA intégrés à cinq produits basés sur Chromium : Gemini Live dans Chrome, Perplexity Comet, Microsoft Edge, Opera Neon et l'extension Claude dans Chrome. Une fois l'extension installée, elle pouvait accéder à l'IA intégrée de chaque produit en un seul clic. Sur Comet, Edge,

  • Il y a 1 mois

Piratage d'une session d'assistant de codage IA et propagation de Shai-Hulud dans environ 100 dépôts

Un attaquant a piraté une session active d'assistant de codage basé sur l'IA chez un fournisseur de logiciels en tant que service non identifié et a ensuite propagé Shai-Hulud dans environ 100 dépôts de code internes. Avant la propagation dans les dépôts, l'assistant a recommandé un logiciel piégé par l'attaquant, et la recommandation a été acceptée. Le ver a volé des secrets de dépôt et du code source pour...

  • Il y a 1 mois

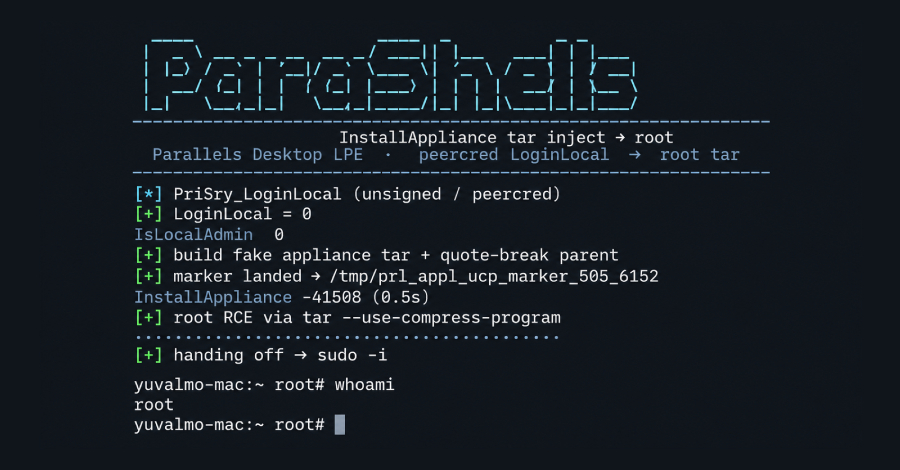
Vulnérabilité dans Parallels Desktop permet aux utilisateurs Mac non-administrateurs d'obtenir le statut de root, impossible à corriger sur les Mac Intel

Parallels Desktop for Mac présente une faille qui permet à un compte local ordinaire d'exécuter du code en tant que root, le plus haut niveau d'accès sur un Mac, a déclaré cette semaine la société JFrog. L'attaque nécessite du code déjà en cours d'exécution sur la machine en tant qu'utilisateur normal, donc elle ne fonctionne pas via le réseau. JFrog indique que la correction est incluse dans Parallels Desktop 27, une version que les Mac Intel ne peuvent pas installer. Yuval Moravchick, à la tête

  • Il y a 1 mois

Une nouvelle menace de phishing pour les entreprises américaines et européennes

N0va cible les organisations en Amérique du Nord et en Europe avec des campagnes de phishing qui imitent des services de confiance et abusent des flux d'authentification légitimes. Les attaques réussies peuvent permettre aux cybercriminels d'accéder à des comptes valides sans recourir à une activité malveillante évidente. À partir de là, une seule identité compromise peut ouvrir la porte à des données sensibles, des systèmes d'entreprise et des services cloud supplémentaires.

  • Il y a 1 mois

Google corrige une faille de sécurité dans le modem Pixel suite à une exploitation ciblée limitée

Google a révélé qu'une faille de sécurité de haute gravité dans son modem cellulaire Pixel a été exploitée dans la nature. La vulnérabilité, identifiée sous le CVE-2026-58704 (score CVSS : 8.0), est une faille d'escalade de privilèges.

  • Il y a 1 mois

La menace de l'exploitation ne peut être combattue par l'intelligence seule

Lorsqu'une information confidentielle est divulguée sur un marché criminel, ou qu'une vulnérabilité fait l'objet d'un avis de divulgation, l'une ou l'autre peut être utilisée comme arme contre une cible réelle avant que la plupart des équipes de sécurité n'aient traité l'alerte. Les attaquants combinent ce type d'intelligence avec l'exploitation assistée par l'IA pour accélérer le chemin de l'exposition à la violation plus rapidement que la plupart des programmes de sécurité ne sont conçus pour réagir.

  • Il y a 1 mois

Faille de sécurité exploitée dans le plugin de sauvegarde Acronis cPanel

Une vulnérabilité critique dans le plugin de sauvegarde d'Acronis pour cPanel et Web Host Manager a été exploitée lors d'attaques ciblées, a averti Acronis. La vulnérabilité, identifiée sous le code CVE-2026-87886 (score CVSS : 7.8), est liée à une élévation locale de privilèges causée par des permissions de fichier insécurisées.

  • Il y a 1 mois

Des pirates exploitent une faille de sécurité dans WooCommerce Wholesale Lead Capture pour installer des coquilles Web PHP

Des individus malveillants exploitent une faille de sécurité critique dans WooCommerce Wholesale Lead Capture, un plugin WordPress premium avec plus de 6 000 installations actives. Cette vulnérabilité peut être utilisée par des attaquants non authentifiés pour télécharger des fichiers arbitraires, y compris des portes dérobées PHP, et obtenir une exécution de code à distance, a déclaré Wordfence. La société de sécurité WordPress a indiqué avoir bloqué plus de

  • Il y a 1 mois

Des tentatives d'exploitation active visent la contournement JWT du WSO2 API Manager avec des jetons d'admin falsifiés

Une faille de sécurité critique dans WSO2 API Manager est actuellement la cible d'attaques actives, selon les conclusions de watchTowr. La vulnérabilité, référencée sous CVE-2026-5430 (score CVSS : 9.8/10), est un cas de vérification incorrecte d'une signature cryptographique pouvant entraîner une prise de contrôle de compte. L'équipe de Hacktron est créditée pour la découverte et le signalement de la faille. Le thème de l'authentification JWT est abordé.

  • Il y a 1 mois

Un malware bancaire nommé KREMLIN utilise Chrome et Edge pour voler des identifiants et jetons de session

Des chercheurs en cybersécurité ont mis en lumière une opération de malware bancaire brésilien jusqu'alors inconnue, utilisant un outil appelé KREMLIN. Elastic Security Labs surveille l'activité sous le nom de code REF9334. Actif depuis au moins mai 2025, l'attaquant a utilisé des leurres imitant une douzaine de banques brésiliennes et installe une extension de navigateur malveillante sur Google Chrome.

  • Il y a 1 mois

Des hackers iraniens utilisent un logiciel malveillant contrôlé par Telegram pour espionner des dissidents et des journalistes

Des agences de cybersécurité aux États-Unis, au Royaume-Uni et aux Pays-Bas ont décrit un logiciel malveillant Windows que les services de renseignement de l'Iran utilisent pour espionner des dissidents, des journalistes et des activistes à travers le monde. Ce logiciel malveillant est contrôlé via l'application de messagerie Telegram et peut copier les emails et messages de chat d'une cible, prendre des captures d'écran et activer le microphone pour enregistrer.

  • Il y a 1 mois

Le malware BambooToken utilise MQTT pour contrôler les systèmes Windows et Linux

Des chercheurs en cybersécurité ont révélé les détails d'une campagne multiplateforme qui utilise le protocole Message Queueing Telemetry Transport (MQTT) comme canal de communication pour contrôler les systèmes Windows et Linux. Cette nouvelle famille de malware, nommée BambooToken, est en activité depuis au moins février 2023 et est utilisée dans des attaques visant des organisations en Asie et en Amérique du Sud.

  • Il y a 1 mois

Une attaque humaine exploite une vulnérabilité dans Marimo, atteint le bastion SSH en huit secondes

Grâce à l'intelligence artificielle (IA) réduisant le délai entre la découverte de la vulnérabilité et son exploitation et abaissant la barrière à l'entrée pour les cybercriminels, de nouvelles découvertes de Sysdig montrent que des opérateurs humains qualifiés peuvent agir aussi rapidement après avoir obtenu un accès initial. Dans un cas mis en avant par la société de sécurité cloud, l'attaquant a pivoté depuis un carnet Marimo vulnérable vers un SSH.

  • Il y a 1 mois

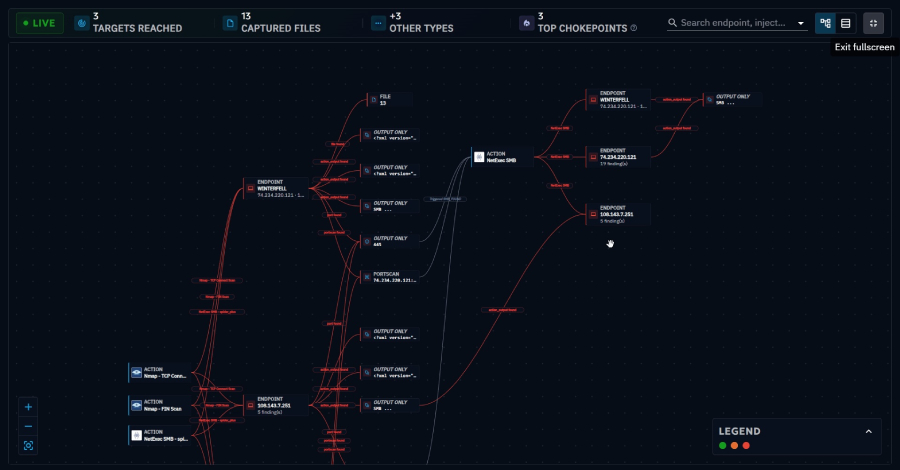
Prioriser les chaînes d'attaques plutôt que les surfaces d'attaques: Pourquoi tester des techniques individuelles passe à côté du sujet

Les équipes de sécurité se sont développées dans la capacité à tester ce qui peut leur nuire. Est-ce que cet agent EDR peut détecter cette charge utile ? Est-ce que mon organisation échouera à la simulation de phishing ? Est-ce que cette règle SIEM se déclenche sur cette technique particulière ? Et, dans les organisations les plus matures, ce test se déroule de manière continue plutôt que comme un exercice ponctuel. Mais peu importe la quantité de validations effectuées sur ces aspects.

  • Il y a 1 mois

Campagne de scan en masse exploitant une faille dans Vite pour extraire des identifiants cloud à partir de serveurs de dev exposés

Des chercheurs en cybersécurité ont révélé les détails d'une campagne de scan en masse ciblant les déploiements de Vite pour aspirer des données sensibles. Il s'agit d'un effort automatisé visant les serveurs de développement Vite exposés sur Internet dans le but de voler des identifiants cloud, des configurations d'Amazon Web Services (AWS) et de Microsoft Azure, ainsi que des fichiers d'état d'infrastructure, selon F5 Labs.