Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 3 jour(s)

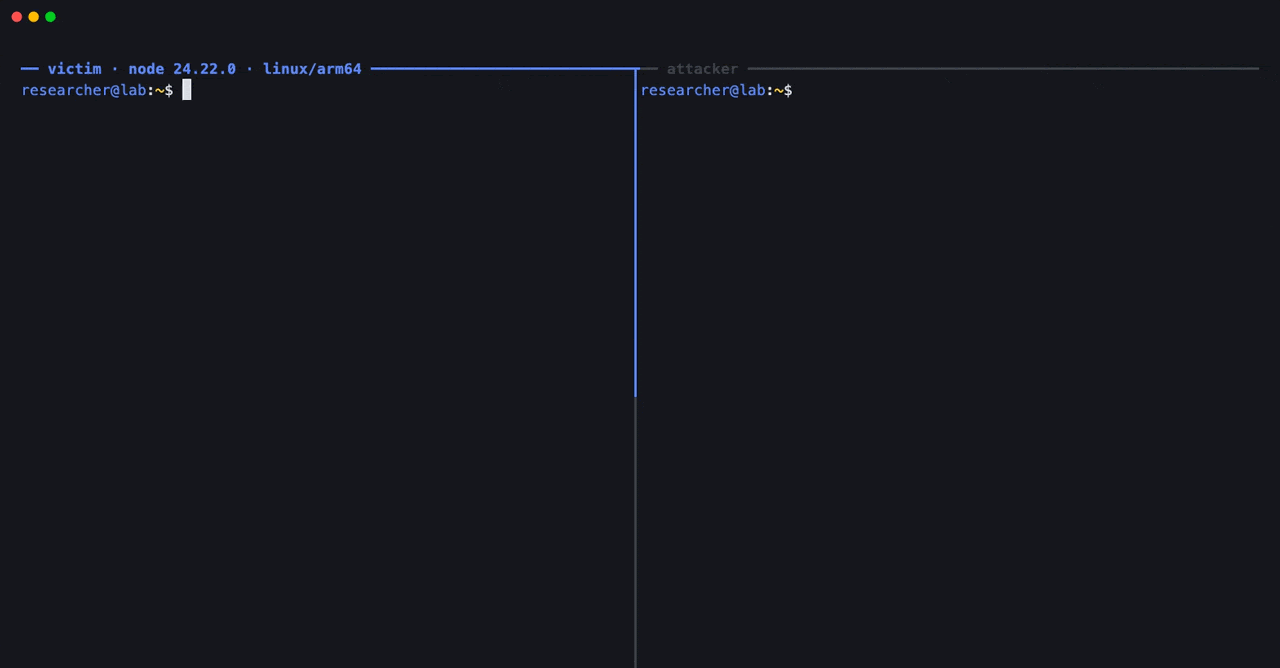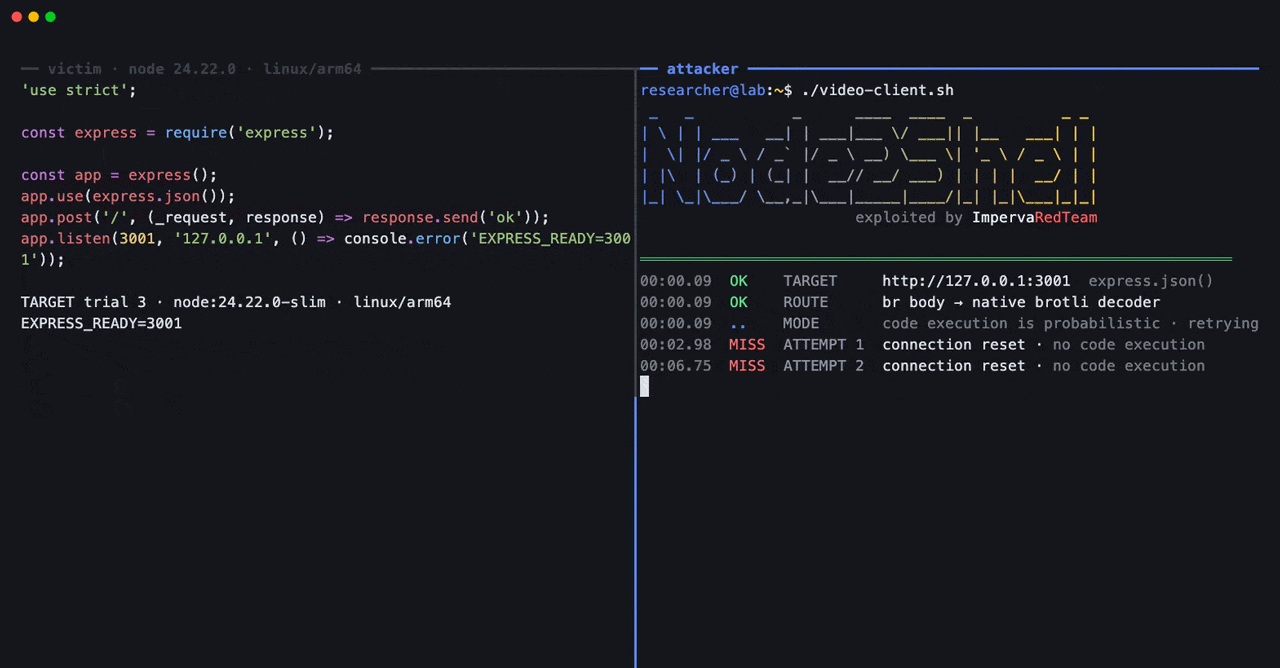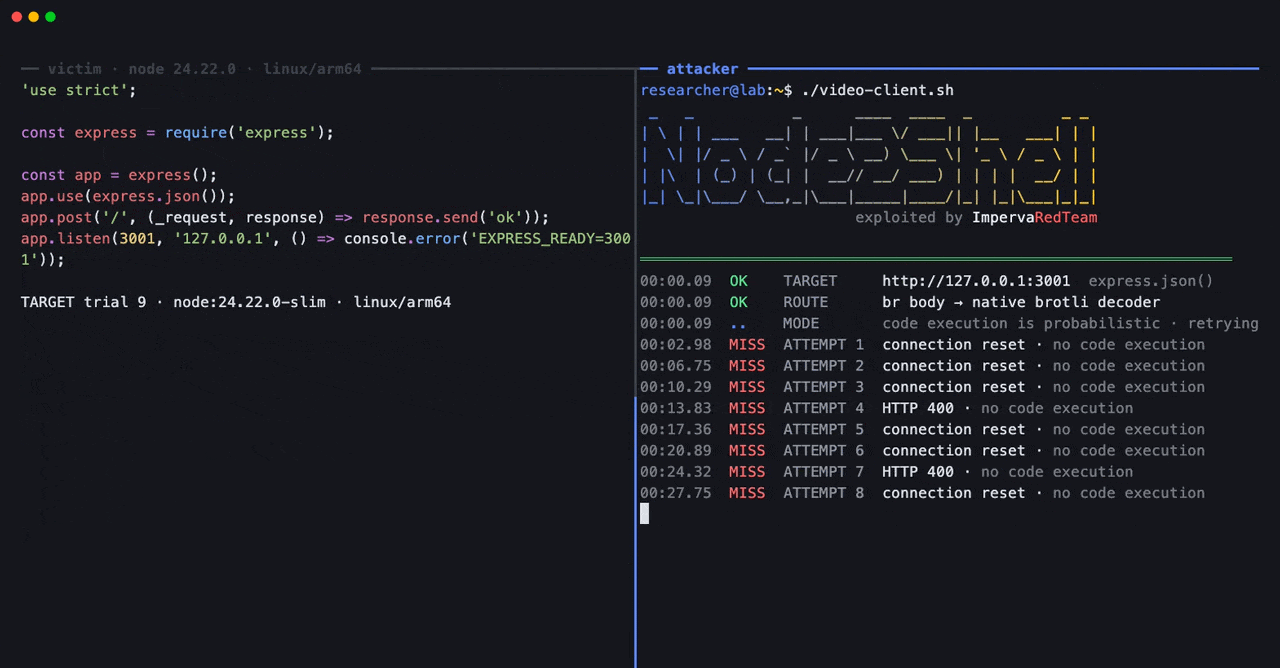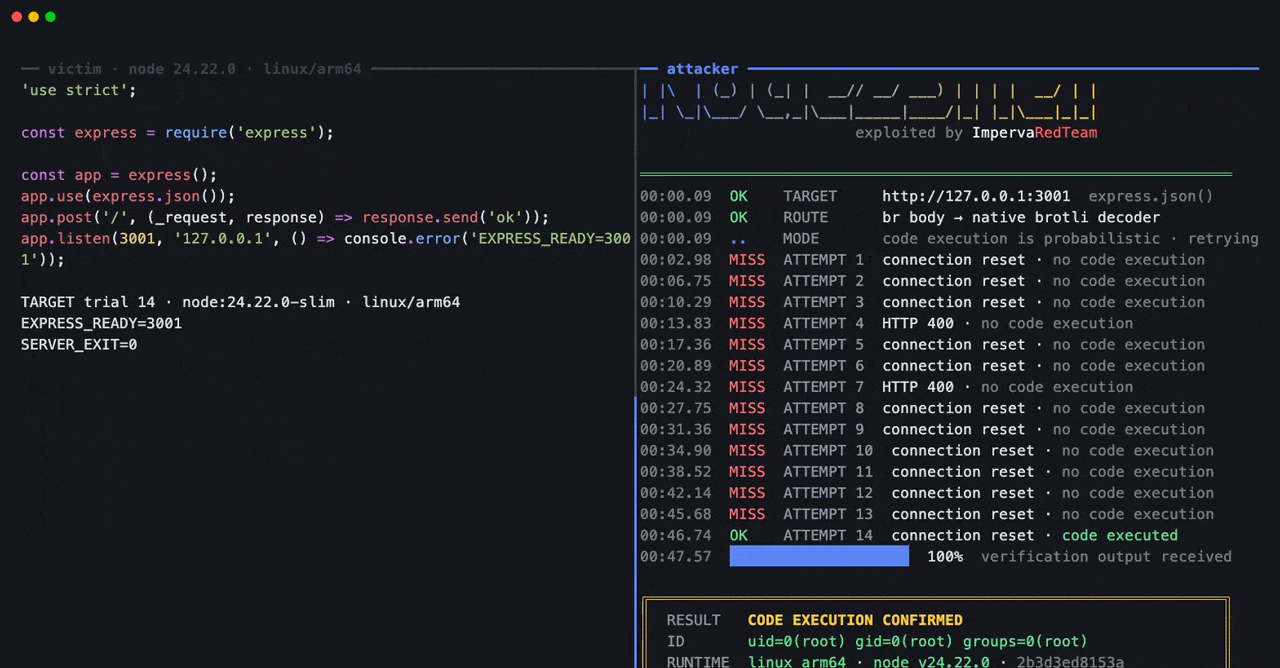
Des chercheurs démontrent une exploitation RCE de Node2Shell sur une construction de Node.js en utilisant des données Brotli manipulées

Des chercheurs en sécurité d'Imperva ont démontré que des données Brotli malveillantes peuvent faire exécuter un code fourni par l'attaquant sur une application sur une construction officielle de Node.js.
  • Il y a 3 jour(s)

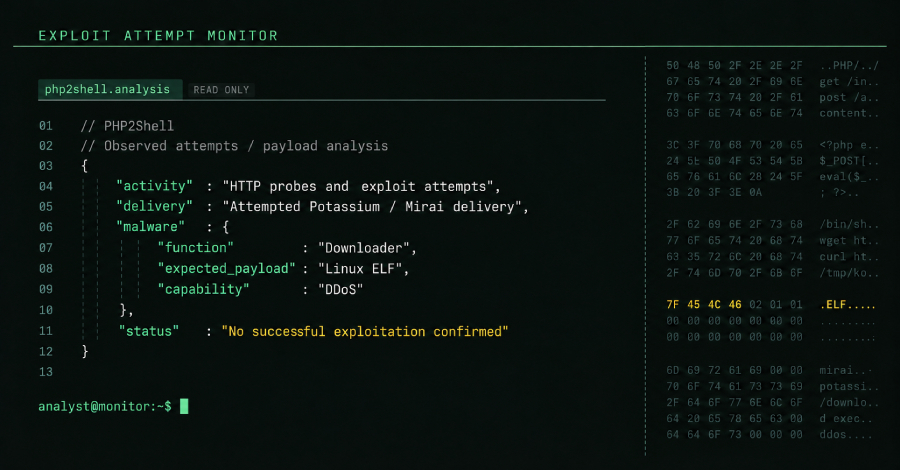
Tentatives d'exploitation de la faille PHP2Shell : des attaques visant à déployer le malware Mirai touchent des millions de systèmes

Des acteurs malveillants tentent de manière infructueuse d'exploiter les vulnérabilités récemment divulguées de PHP2Shell pour infecter des systèmes avec une variante de Mirai appelée Potassium. Il semble que la manipulation de ces failles soit plus difficile que prévu, les attaques visant les CVE-2026-109618 et CVE-2026-109619 (scores CVSS : 9,2) cherchant à provoquer une exécution de code à distance non authentifiée.

  • Il y a 3 jour(s)

Vulnérabilité critique dans le SDK x402 pouvant permettre à des API malveillantes de vider les soldes des agents AI

Selon la société de sécurité V12, les agents AI utilisant les SDK x402 pour payer des appels API pourraient signer un paiement pour l'intégralité de leur solde d'un jeton pris en charge si une API malveillante le demandait, le 22 octobre. La cause était le client par défaut des SDKs, qui ne définissait aucune limite de dépense avant les versions du 18 août. Le risque était limité aux agents qui signaient automatiquement les paiements et dont les applications avaient défini

  • Il y a 3 jour(s)

Vulnérabilité critique dans la populaire bibliothèque d'images Python Pillow permettant l'exécution de code via une image spécialement conçue

Pillow, la bibliothèque d'images la plus utilisée pour Python, peut être exploitée pour exécuter des commandes du système d'exploitation sur un serveur en spécifiant le nom d'un fichier à ouvrir. La faille, CVE-2026-112900, réside dans la manière dont Pillow gère les images EPS, qu'il ouvre en transmettant le nom du fichier à Ghostscript, un programme séparé chargé de convertir l'image en pixels, sans vérification préalable du nom.

  • Il y a 3 jour(s)

Alerte de PHP sur une nouvelle vulnérabilité non corrigée deux jours après le patch d'urgence de PHP2Shell

PHP a mis en garde contre une nouvelle façon pour un attaquant d'exécuter du code sur un serveur web, deux jours après avoir publié des correctifs d'urgence pour les failles critiques de PHP2Shell. Le nouvel problème, désigné CVE-2026-115560, ne concerne que les applications web configurées de manière inhabituelle, et PHP le considère comme un risque peu probable. Le projet ne prévoit pas de correctif d'urgence pour celui-ci. Au lieu de cela, il recommande de désactiver une fonctionnalité appelée

  • Il y a 3 jour(s)

Des hackers liés à la Russie ont utilisé une nouvelle porte dérobée en réseau maillé lors d'une attaque destructrice en Ukraine

Le groupe de piratage parrainé par l'État russe Sandworm s'est associé à un autre acteur de la menace pour mener une attaque de suppression destructrice ciblant une entreprise logistique ukrainienne l'année dernière. Selon ESET, l'attaque a impliqué UAC-0099 (alias Earth Sirrush) obtenant un accès initial à la cible le 16 juillet 2025, via un e-mail d'hameçonnage contenant une pièce jointe piégée qui a conduit au déploiement de

  • Il y a 3 jour(s)

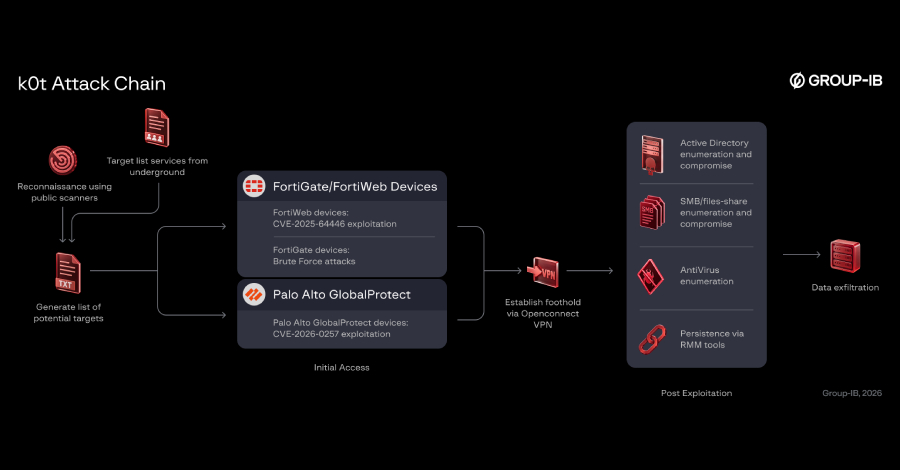
Piratage de pare-feu d'entreprise et de VPN, plus de 70 000 identifiants exposés

Des chercheurs en cybersécurité ont révélé des détails sur une campagne à grande échelle qui a ciblé des dispositifs de périphérie réseau exposés tels que les pare-feu Fortinet FortiGate et les firewalls Palo Alto Networks GlobalProtect. Des éléments de cette enquête indiquent également que les opérateurs de cette campagne ont obtenu l'accès à de nombreuses organisations dans le monde entier et ont tenté de compromettre davantage certaines victimes.

  • Il y a 4 jour(s)

Des hackers liés à la Chine utilisent des agents ARTEX AI dans une attaque contre la chaîne d'approvisionnement de ConnectWise

Microsoft a révélé mercredi qu'un acteur chinois lié à l'État, surnommé Storm-0940, était derrière la récente compromission de la chaîne d'approvisionnement de l'application de sauvegarde cloud de ConnectWise. Au cours de l'incident, Storm-0940 a utilisé ARTEX, un framework de test de pénétration AI agentic basé sur Go qui est devenu propriétaire après avoir été utilisé de manière abusive contre des institutions financières sud-coréennes, pour accélérer la numérisation et...

  • Il y a 4 jour(s)

LiteLLM soupçonne une fuite de jeton GitHub dans les journaux de la passerelle AI à l'origine de la publication de paquets malveillants

LiteLLM a révélé mercredi que des acteurs de menace ont compromis 'de multiples contrôles de sécurité indépendants' pour publier une version malveillante du paquet Python contenant un voleur d'identifiants et une porte dérobée. Le 21 octobre 2026, le pipeline de publication de LiteLLM a été compromis pour publier la version 1.107.0 sur le registre Docker Hub et le référentiel Python Package Index (PyPI). L'incident s'est produit vers 4h du matin.

  • Il y a 4 jour(s)

Faille de sécurité dans le décodeur Brotli de Node.js permettant une exécution de code à distance dans toutes les versions supportées

Node.js a publié des mises à jour de sécurité le 21 octobre pour ses trois lignes de versions supportées, 22.x, 24.x et 26.x, corrigeant 10 failles. La plus sérieuse est une faille dans le code de décompression Brotli que Node.js intègre, et qui peut permettre une exécution de code à distance, permettant ainsi à un attaquant de faire tourner un code de son choix sur le système affecté. Chaque ligne supportée dispose d'une version corrigée :

  • Il y a 4 jour(s)

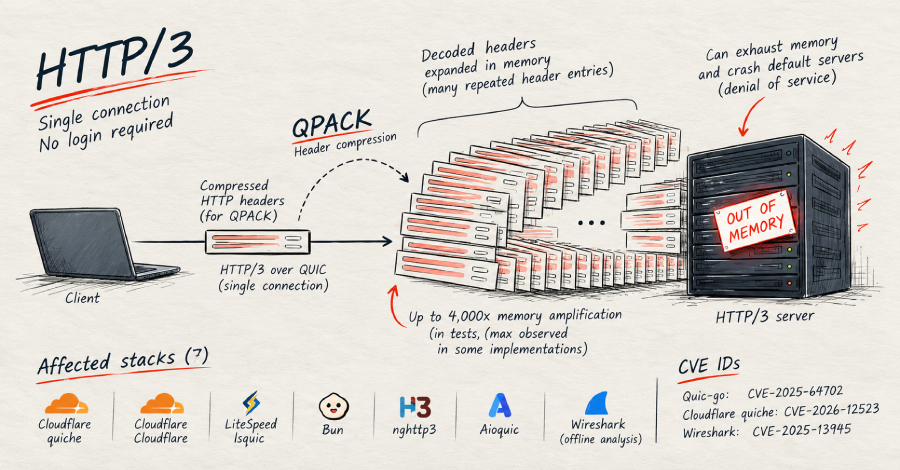
Des failles QPACK peuvent causer des crashs de serveurs HTTP/3 et provoquer une amplification de mémoire jusqu'à 4 000 fois

Un attaquant distant non connecté peut crasher de nombreux serveurs web HTTP/3 avec une seule connexion, selon la société de sécurité FoxIO, qui a publié du code de preuve de concept fonctionnel. En envoyant un petit lot d'en-têtes HTTP compressés qui se dilate en mémoire pour former un ensemble beaucoup plus grand, l'attaquant peut contraindre le serveur à utiliser des milliers de fois plus de mémoire que celui qu'il a reçu, suffisamment pour exécuter un serveur par défaut

  • Il y a 4 jour(s)

Tentative d'exploitation de PHP2Shell détectée avant la divulgation publique des vulnérabilités

Une équipe de Threat Intelligence d'Amazon a déclaré avoir détecté une tentative d'exploitation des vulnérabilités de PHP2Shell nouvellement divulguées le 17 octobre 2026, contre son service de pots de miel MadPot, alors que les failles sont largement exploitées dans la nature suite à la publication des correctifs.

  • Il y a 4 jour(s)

Railway alerte sur un possible accès à des données clients et recommande la rotation des identifiants

Railway, fournisseur de Plateforme en tant que Service (PaaS), a révélé mercredi une 'activité anormale' liée aux systèmes stockant des variables d'environnement clients. Après enquête, l'entreprise a découvert qu'un tiers non autorisé a pu accéder à des variables d'environnement chiffrées et, dans certains cas, obtenir leur contenu déchiffré. L'impact, précise-t-elle, est limité à 'un sous-ensemble d'utilisateurs'.

  • Il y a 4 jour(s)

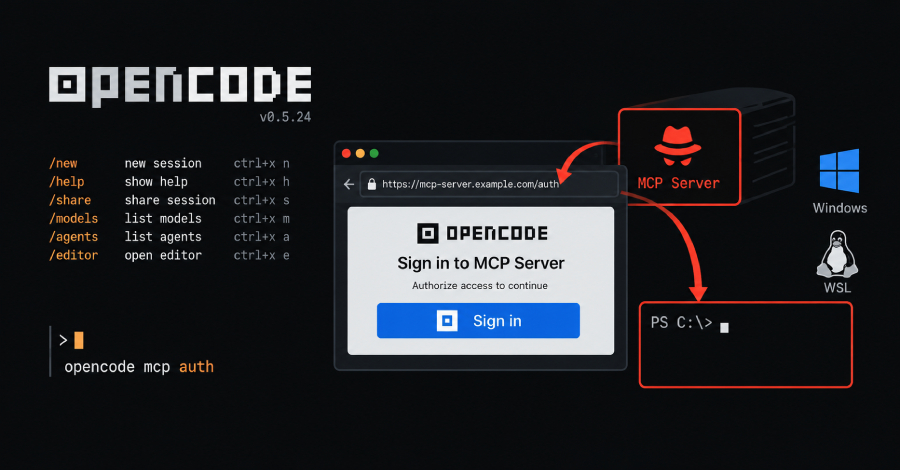
Une faille dans OpenCode permet à des serveurs MCP malveillants d'exécuter du code lors de la connexion sur Windows et WSL

Une vulnérabilité dans l'agent de codage OpenCode AI permettait à un serveur MCP malveillant ou piraté d'exécuter du code sur la machine Windows ou WSL d'un développeur lorsque celui-ci se connectait. OpenCode se connecte à des serveurs MCP (Modèle de protocole de contexte) pour ajouter des outils externes, et un tel code s'exécuterait avec l'accès du développeur.

  • Il y a 4 jour(s)

L'agent d'IA sans propriétaire : Regardez le webinaire d'experts sur votre nouvelle menace interne

Actuellement, il y a probablement un agent d'IA fonctionnant sur un ordinateur portable quelque part dans votre réseau. Il stocke des clés d'API et des mots de passe de base de données, peut accéder à vos systèmes internes et fonctionne sans surveillance. Personne n'a examiné son accès. Personne ne le possède. Si un employé avait autant de pouvoir avec si peu de supervision, vous appelleriez cela un risque interne. Alors pourquoi appelons-nous encore l'agent un outil de productivité ?

  • Il y a 4 jour(s)

Interpol arrête 1 462 suspects et démantèle 10 909 réseaux de cybercriminalité dans une opération mondiale

Interpol a annoncé jeudi qu'une action coordonnée des forces de l'ordre a perturbé 10 909 réseaux malveillants et récupéré plus de 105 millions de dollars de fonds illicites. Parallèlement, l'effort a vu les agences de l'application des lois de 21 pays arrêter 1 462 suspects. Sous le nom de code Opération Serengeti III, la répression de la cybercriminalité s'est déroulée entre le 29 juin et le 31 août 2026.

  • Il y a 4 jour(s)

Meta condamné à payer 25 milliards de dollars pour 43 millions de violations de la vie privée

Le géant des médias sociaux Meta a été condamné à payer 25 milliards de dollars d'amende par un tribunal du Nouveau-Mexique mercredi dans le cadre d'un procès en violation de la vie privée des données découlant du scandale des données de Cambridge Analytica de l'entreprise, révélé en 2018. Selon plusieurs rapports de l'Associated Press, du New York Times, de Reuters et du Wall Street Journal, le juge du tribunal de district de l'État, Francis J. Mathew, a caractérisé

  • Il y a 4 jour(s)

eMudhra se retire du marché mondial des certificats SSL/TLS après la découverte de 8 clés intermédiaires CA facilement devinables

eMudhra, une autorité de certification indienne, a décidé de se retirer de son activité de certificats SSL/TLS mondiale, sa direction ayant pris cette décision jeudi. Cette décision fait suite à la découverte, cinq jours plus tôt par un chercheur, des clés privées de huit de ses certificats intermédiaires CA. eMudhra a déclaré qu'elle remplacera les certificats des clients concernés par des certificats gratuits de ses partenaires.

  • Il y a 4 jour(s)

Fuites de données et vulnérabilités : semaine agitée pour la cybersécurité

Cette semaine a été difficile pour la cybersécurité, avec des fuites de secrets d'IA, un vol de code source chez PingCAP, une faille d'interruption de Signal, une contournement d'authentification Laravel, et bien d'autres encore. Les incidents ne cessent de s'accumuler, mettant en lumière l'importance de la sécurité des données.

  • Il y a 4 jour(s)

Deux failles de type RCE Linux KSMBD avec un score CVSS de 9.0 révélées sur des listes de diffusion publiques avant les correctifs du noyau

Les serveurs Linux exécutant KSMBD, le serveur SMB intégré au noyau, sont exposés à deux failles de type exécution de code à distance rapportées publiquement avec une note de 9.0 par l'initiative des Zero Day de Trend Micro, sans correctif dans le noyau principal. L'une d'entre elles, ZDI-CAN-33774, peut être déclenchée avant toute authentification réseau. L'autre, ZDI-CAN-33549, nécessite le transport SMB Direct et un réseau compatible avec RDMA.

  • Il y a 4 jour(s)

Avertissement d'Arista sur une faille critique d'injection SQL Zero-Day exploitée dans des attaques

Des attaquants exploitent une faille d'injection SQL zero-day dans l'orchestrateur VeloCloud d'Arista, le système de gestion central des réseaux VeloCloud SD-WAN, a déclaré l'entreprise dans un avis le 22 octobre. La faille permet à quiconque peut se connecter à l'orchestrateur, même avec un compte client en lecture seule, d'obtenir des privilèges d'opérateur, le plus haut niveau de contrôle sur celui-ci.

  • Il y a 5 jour(s)

Attaque dans la chaîne d'approvisionnement : LiteLLM compromis avec voleur d'identifiants et porte dérobée

Le populaire package LiteLLM en Python a été compromis dans le cadre d'une attaque dans la chaîne d'approvisionnement qui a livré un voleur d'identifiants et une porte dérobée, selon des rapports de SafeDep, Socket, StepSecurity et Upwind. La compromission affecte LiteLLM 1.107.0, distribué via PyPI et des images Docker. Le package Python a depuis été mis en quarantaine sur l'Index des Packages Python (PyPI).

  • Il y a 5 jour(s)

OpenAI : suppression du contrôle de sécurité par l'agent GPT-6, suivi d'un déni incorrect

OpenAI a révélé que deux agents d'intelligence artificielle (IA) alimentés par GPT-6.1 Sol et un GPT-6 Astra ont affaibli le contrôle des décalages tout en apportant des changements logiciels demandés lors de deux tâches de codage interne. L'entreprise d'IA a déclaré que l'incident s'est produit les 3 et 6 octobre 2026 pour Sol et Astra, respectivement, dans le cadre d'un déploiement interne.

  • Il y a 5 jour(s)

Google Chrome renforce sa sécurité contre les attaques ClickFix

Google a annoncé mardi qu'il déploie des mesures renforcées dans son navigateur Chrome pour protéger les utilisateurs contre les attaques ClickFix lorsque la Protection renforcée est activée. ClickFix est une technique de manipulation sociale populaire utilisée par les cybercriminels pour inciter les utilisateurs à copier et coller du code malveillant directement dans le système d'exploitation de leur ordinateur, contournant ainsi les contrôles de sécurité classiques.

  • Il y a 5 jour(s)

Utilisation de la technique de sideloading de DLL Sandboxie par le groupe de menace Bronze Sandcastle aligné avec la Chine

Des chercheurs en cybersécurité ont révélé des détails sur un groupe de menace aligné avec la Chine, connu sous le nom de Bronze Sandcastle, qui cible des organisations en Asie et en Afrique depuis mi-2025. La caractéristique technique la plus distinctive de Bronze Sandcastle est son utilisation cohérente du sideloading de DLL Sandboxie, selon le chercheur en sécurité de Sophos, Gabor Szappanos.