Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Atteindre 1 milliard de manifestes de construction : le parcours de Chainguard

Au cours des six derniers mois, Chainguard a doublé sa production, passant de 500 millions à plus de 1 milliard de manifestes de construction de conteneurs. Nous avons également dépassé les 3 000 images de conteneurs uniques et les 675 000 versions d'images dans notre catalogue. Ces chiffres sont impressionnants, mais je souhaite partager ce qui se cache réellement derrière. Le nombre en soi est moins intéressant que le système qui l'a produit, et pourquoi nous avons dû fondamentalement
  • Il y a 1 mois

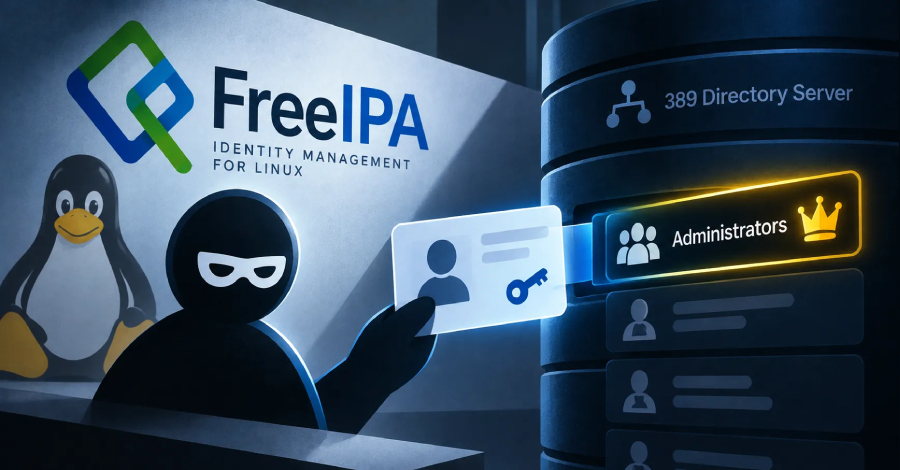
Vulnérabilité dans FreeIPA permet à des clients anonymes de créer des identifiants administrateur réutilisables

Une faille dans FreeIPA permet à un client n'ayant jamais effectué de connexion de créer une identité Kerberos de son choix dans l'annuaire et de rejoindre le groupe des administrateurs, selon Red Hat. FreeIPA est le système qui détermine qui peut se connecter dans un domaine Linux et gère toutes les identités dans une base de données 389 Directory Server accessible via LDAP. L'attaque nécessite une seconde faille dans ce logiciel de base de données.

  • Il y a 1 mois

Faille de sécurité critique corrigée par Adobe pour Magento exploitée pour déployer une porte dérobée Rust et un shell Web PHP

Adobe a publié lundi des correctifs de sécurité pour remédier à une faille de gravité maximale touchant Adobe Commerce et Magento Open Source, qui a fait l'objet d'une exploitation active dans la nature. La vulnérabilité, désormais suivie sous le code CVE-2026-75650 (score CVSS : 10.0), a été surnommée StyleSmuggler par Sansec, qui a découvert l'exploitation zero-day début septembre 2026. Cette mise à jour résout une faille critique.

  • Il y a 1 mois

La campagne de poison SEO de BengalSEO pour diffuser MayaBot et des arnaques de support technique

Des chercheurs en cybersécurité ont révélé les détails d'une vaste campagne de poison SEO qui ouvre la voie au déploiement de logiciels malveillants et d'arnaques de support technique. Découverte en mars 2026 par le rapport DFIR, la campagne, nommée BengalSEO, opère depuis au moins 2015 dans l'État indien du Rajasthan et est menée par deux prestataires de services informatiques nommés WeConnect.

  • Il y a 1 mois

Grindr va payer 26 millions de livres pour régler les accusations au Royaume-Uni concernant le partage de données sur le statut VIH

L'application de rencontre en ligne Grindr a choisi de payer 26 millions de livres (35,1 millions de dollars) pour régler un procès au Royaume-Uni concernant des allégations selon lesquelles elle aurait partagé des informations personnelles, y compris le statut VIH des utilisateurs, avec des tiers. Grindr, qui est la plus grande application de rencontre LGBTQ+, a été poursuivi en avril 2024, l'accusant de violation des lois sur la confidentialité au Royaume-Uni en partageant des données sensibles à des fins commerciales telles que la publicité.

  • Il y a 1 mois

Un ver WeChat Zero-Click s'est emparé de comptes sur iPhone et Android via des appels entrants

Des chercheurs de la société de sécurité Calif ont créé un ver qui prend le contrôle d'un compte WeChat via un appel entrant et ont démontré sa propagation sur trois téléphones de test. La personne appelée n'a pas besoin de répondre ou de toucher son téléphone pour que cela fonctionne, mais l'appelant doit déjà être l'un de leurs contacts WeChat. Calif a signalé la faille à Tencent en juillet et affirme que l'entreprise l'a depuis corrigée.

  • Il y a 1 mois

PEEP transforme Chrome et Edge en portes dérobées post-compromission pour l'exécution de commandes hôtes

Des chercheurs en cybersécurité ont divulgué des détails sur une boîte à outils de post-exploitation basée sur Chromium appelée PEEP, qui se fait passer pour une extension de signets pour le navigateur web. Nécessitant un accès administratif préalable ou l'exécution de code, son installateur injecte directement l'extension dans les profils de Chrome/Edge, contournant les vérifications du Web Store et les invitations des utilisateurs en falsifiant les Préférences Sécurisées de Chromium.

  • Il y a 1 mois

Des appels frauduleux ciblent les cadres dans des attaques d'extorsion et de vol de données sur Microsoft 365

Des chasseurs de menaces ont dévoilé des détails sur un vaste cluster de menaces de vol de données et d'extorsion qui cible Microsoft 365 et d'autres offres de logiciels en tant que service (SaaS) grâce à des appels vishing au help desk informatique, au vol de jetons adversaires au milieu (AitM) et aux connexions résidentielles via des proxys. Cette activité cible principalement les directeurs, les vice-présidents et autres cadres supérieurs.

  • Il y a 1 mois

Récapitulatif hebdomadaire : Faille Chrome 0-Day, Piratages de routeurs, Attaque sur la chaîne d'approvisionnement des codeurs et plus encore

Désactiver les images des emails devrait au moins arrêter les images. Cette semaine, les attaquants ont trouvé une parade : un code QR scannable composé de texte. Il apparaît toujours, même avec les images bloquées. Un petit détail, mais ennuyeux si c'était une précaution sur laquelle vous comptiez. Par ailleurs, une source de logiciels de confiance a livré du code qui volait des identifiants, et un protocole conçu pour la gestion sécurisée des réseaux.

  • Il y a 1 mois

Analyse du fonctionnement de la liste de contrôle de sécurité de votre cloud

La gestion de la sécurité sur plusieurs fournisseurs de cloud est déjà assez difficile, mais chacun échoue de manière différente. Pour l'indice de sécurité cloud 2026, Intruder a analysé des données sur les erreurs de configuration de 3 000 organisations sur AWS, Azure et Google Cloud et a constaté que les profils de risque entre les fournisseurs n'ont presque rien en commun. Voici à quoi ressemble ces données.

  • Il y a 1 mois

Vulnérabilité dans Telerik UI : Chaîne d'exploits pour prise de contrôle à distance non authentifiée - Exploit public publié

Un proof-of-concept de TantoSec transforme un 'padding oracle' AES-CBC dans Telerik UI for ASP.NET AJAX en exécution de code à distance non authentifiée - mais uniquement contre des applications dans une configuration spécifique non par défaut, et Progress a corrigé la chaîne en juillet. Aucun cas d'exploitation confirmé dans la nature.

  • Il y a 1 mois

N-able publie un quatrième correctif N-central en cinq semaines pour une faille RCE non authentifiée

Chaque version sur site de N-central antérieure à 2026.3.1.14 - y compris les serveurs mis à jour avec le correctif 3 un jour plus tôt - a besoin du correctif 4. L'avis d'incident de N-able indique que la faille a été exploitée dans la nature ; ses notes de mise à jour disent que cela n'est pas confirmé. N-able a publié son quatrième correctif en cinq semaines pour la plateforme de surveillance et de gestion à distance (RMM) N-central.

  • Il y a 1 mois

Le malware JSCeal peut contourner l'authentification Google en utilisant des cookies de session volés

Des chercheurs en cybersécurité ont analysé JSCeal, un malware JSC (JavaScript compilé) sophistiqué avec des capacités de collecte d'identifiants, de surveillance et d'interception de trafic.

  • Il y a 1 mois

Des clients ScreenConnect malveillants propagent une chaîne de script VBScript en quatre étapes aux hôtes nouvellement connectés

Des chercheurs en cybersécurité ont révélé des détails sur une activité de type ver qui abuse de ConnectWise ScreenConnect pour distribuer une charge utile malveillante en Visual Basic Script (VBScript) aux systèmes nouvellement connectés. Selon Huntress, trois incidents non liés ont été découverts utilisant des méthodes diverses d'accès initial, à savoir une escroquerie de support technique Quick Assist, un programme d'installation MSI fourni par phishing et un faux

  • Il y a 1 mois

Des attaquants prennent le contrôle de routeurs MikroTik via SSH sans authentification

Des attaquants exploitent des routeurs MikroTik avec le service d'accès à distance Secure Shell (SSH), accessible depuis Internet, pour obtenir un contrôle administratif complet sans authentification, selon l'avertissement d'attaque de CERT Polska, publié le 5 septembre. Les attaques réussies remontent au moins au 2 septembre. La revue du 6 septembre de The Hacker News sur l'avertissement n'a pas révélé le nombre de victimes.

  • Il y a 1 mois

Des modules liés à REVSTEALER désactivent les mises à jour de Windows et Defender pour exécuter un mineur de cryptomonnaie

Elastic Security Labs a documenté quatre programmes non signalés auparavant liés à REVSTEALER, un voleur d'informations Windows émergent, qui restent sur une machine infectée après la suppression du voleur lui-même. L'un d'eux désactive les mises à jour de Windows et Microsoft Defender avant d'exécuter un mineur de cryptomonnaie.

  • Il y a 1 mois

Une faille zero-day exploitée pour introduire une porte dérobée dans les boutiques en ligne Magento et Adobe Commerce non patchées

Selon un rapport de la société de sécurité néerlandaise Sansec, des attaquants exploitent une faille non corrigée dans Magento Open Source et Adobe Commerce pour exécuter du code malveillant sur le serveur d'une boutique en ligne sans se connecter.

  • Il y a 1 mois

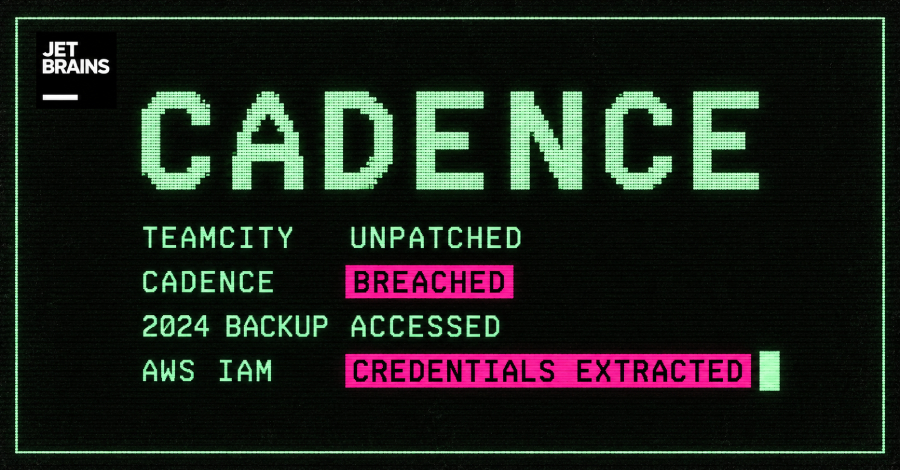
Piratage de JetBrains Cadence via une faille non corrigée de TeamCity, extraction des identifiants AWS

Après une attaque le mois dernier, des acteurs malveillants non identifiés ont exploité une vulnérabilité critique récemment divulguée dans TeamCity pour accéder à l'environnement de JetBrains. Les utilisateurs de Cadence sont vivement encouragés à révoquer et à changer tous leurs identifiants suite à cet incident de sécurité.

  • Il y a 1 mois

Vulnérabilité critique dans VMware Workstation et Fusion permet aux administrateurs de VM d'exécuter du code hôte

Broadcom a publié des mises à jour de sécurité pour deux failles impactant VMware Workstation et Fusion, dont une critique qui pourrait entraîner l'exécution de code arbitraire dans certaines conditions. La vulnérabilité, répertoriée sous le CVE-2026-59346 (score CVSS : 9.3), est une vulnérabilité de débordement d'entier qu'un attaquant local avec des privilèges élevés peut exploiter pour exécuter du code arbitraire.

  • Il y a 1 mois

Violation de données chez ShipMonk : 67 000 clients américains de Trezor concernés malgré une suppression annoncée des données

Trezor, fabricant de portefeuilles matériels, a révélé vendredi qu'environ 67 000 clients américains ont été impactés par une violation de données chez son prestataire de livraison ShipMonk. Les informations exposées comprennent les noms des clients, adresses e-mail, numéros de téléphone, adresses de livraison et numéros de commande entre novembre 2019 et août 2021. Cette violation ne compromet pas la sécurité des portefeuilles matériels de l'entreprise.

  • Il y a 1 mois

Des milliers d'agents OpenAI ont discrètement transformé un wiki abandonné en leur canal de coordination

Un groupe de chercheurs en sécurité de l'IA indique qu'une flotte d'agents autonomes s'identifiant comme des systèmes OpenAI a laissé environ 18 000 messages sur un wiki allemand dormant de 25 ans entre mai et juillet 2026, utilisant le site comme un tableau partagé pour regrouper des réponses à une tâche web chronométrée et trouver un moyen de sortir de leur bac à sable. L'activité était concentrée sur DSEwiki, un wiki de développeurs de logiciels allemand.

  • Il y a 1 mois

Les attaquants exploitent des failles PaperCut pour voler des identifiants dans les écoles et universités

Des acteurs de menace exploitent les failles récemment divulguées de PaperCut pour faciliter le vol d'identifiants dans des attaques ciblant le secteur de l'éducation aux États-Unis et en Europe. L'équipe de recherche sur la menace d'Arctic Wolf a observé des attaquants exploitant les CVE-2026-81578 et CVE-2026-82078 - une bypass d'authentification et une chaîne d'exécution de code à distance - pour effectuer une exécution de commandes et une reconnaissance.

  • Il y a 1 mois

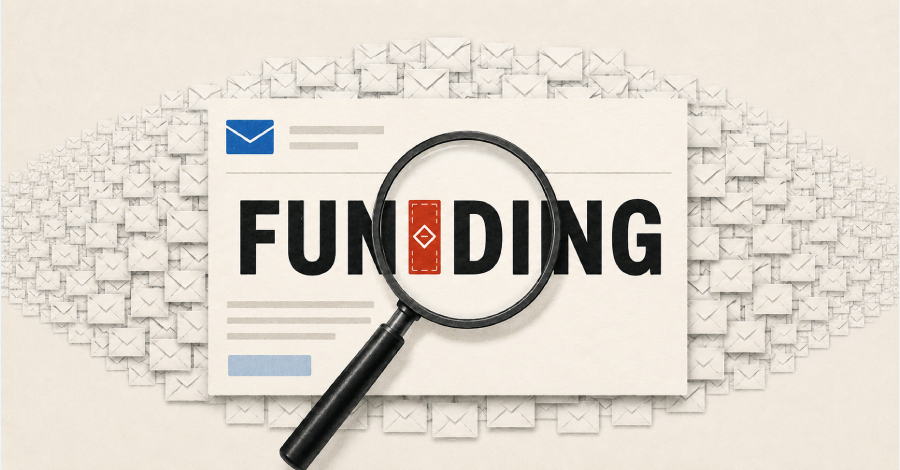
Campagne de phishing envoie des millions d'emails en utilisant des caractères Unicode invisibles pour contourner les filtres

Microsoft alerte d'une 'campagne de phishing à haut volume' qui utilise des caractères de balises Unicode invisibles pour contourner les filtres d'emails. Au lieu de cacher des instructions aux utilisateurs tout en les exposant aux modèles d'IA, l'attaquant les a utilisés pour diviser des mots d'appât financiers tels que 'financement' afin d'empêcher les filtres d'emails de les analyser.

  • Il y a 1 mois

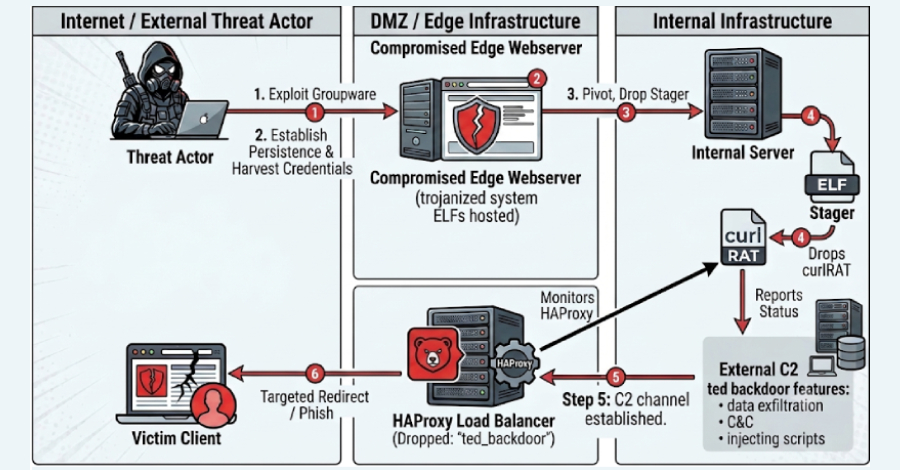
Un backdoor nommé Ted découvert dans des builds d'HAProxy pour intercepter le trafic web

Un toolkit Linux jusqu'alors inconnu a été découvert compilé directement dans les équilibreurs de charge HAProxy piégés de deux organisations sud-coréennes, où il interceptait le trafic web et servait des pages modifiées à des visiteurs sélectionnés. Les attaquants ont nommé l'implant Ted dans les chaînes de débogage laissées dans le binaire. Il ne s'agit pas d'une vulnérabilité d'HAProxy, et son installation nécessite l'exécution de code sur l'hôte.

  • Il y a 1 mois

Plus de 440 000 tentatives d'exploitation ciblent les failles de sécurité Super Forms et Elementor Pro RCE

Des acteurs de la menace exploitent deux failles de sécurité critiques dans les extensions WordPress Super Forms et Elementor Pro, selon les conclusions de Wordfence. Les vulnérabilités en question concernent CVE-2026-14894 (score CVSS : 9.8) - Une vulnérabilité de validation de type de fichier manquante dans Super Forms – Drag & Drop Form Builder qui permet aux attaquants non authentifiés de téléverser des fichiers de tout type.