Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Un backdoor PowerShell nommé TASK#STOMP vole des documents, mots de passe Wi-Fi et données du presse-papiers

Des chercheurs en cybersécurité ont révélé les détails d'une nouvelle campagne appelée TASK#STOMP qui distribue un backdoor PowerShell conçu pour récupérer des données sensibles à partir d'hôtes compromis. Le backdoor 'récupère et exfiltre automatiquement des documents professionnels, surveille le système de fichiers pour de nouveaux fichiers en temps réel, vole les mots de passe Wi-Fi et le presse-papiers, prend des captures d'écran, et accepte des commandes arbitraires'.
  • Il y a 1 mois

Des acteurs de la menace utilisent ClickFix pour propager le RAT ChainScript via Polygon pour faire tourner l'infrastructure C2

Des acteurs de la menace utilisent des leurres similaires à ClickFix pour diffuser un RAT nommé ChainScript, jusque-là inconnu, via l'infrastructure C2 de Polygon. Le RAT ChainScript est apparu sous plusieurs noms de version différents, tels que ComponentTask33, UpdateDigital, HostShared et OrchidViolet66, se faisant passer pour des logiciels tels que Spotify, Zoom Workplace et Microsoft Teams, selon le groupe Blackpoint Adversary Pursuit Group (APG).

  • Il y a 1 mois

Lien entre Jade Sleet et la violation d'un fournisseur informatique indien avec des portes dérobées FLATROOF et ROOFDECK

Jade Sleet, un acteur de la menace nord-coréen, a été identifié comme à l'origine de la compromission d'une organisation indienne du secteur des services informatiques, mettant en lumière une fois de plus la ciblage des développeurs par l'adversaire pour infiltrer les réseaux cibles.

  • Il y a 1 mois

Résumé Hebdomadaire : Vulnérabilité 0-Day chez Cisco, RCE de l'Agent IA, Attaques ClickFix, Hausse de ClickFix et Détournements de Navigateur

Un récapitulatif hebdomadaire des événements incluant une vulnérabilité chez Cisco, un RCE de l'Agent IA, des attaques ClickFix, une augmentation de ClickFix et des détournements de navigateur.

  • Il y a 1 mois

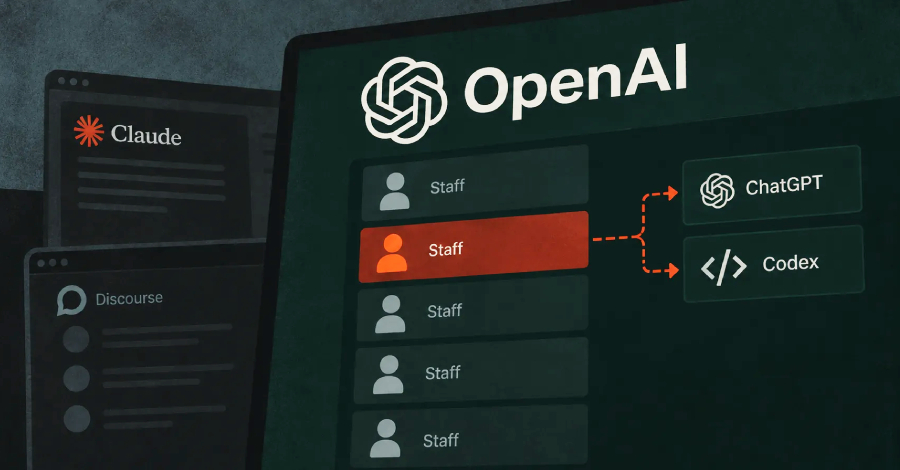
Insécurité informatique : des chercheurs prennent le contrôle de comptes OpenAI grâce à Claude Opus 5

Trois chercheurs de la firme de sécurité Hacktron ont utilisé Claude Opus 5 d'Anthropic pour enchaîner deux failles et prendre le contrôle des comptes ChatGPT et Codex de plusieurs employés d'OpenAI, puis accéder à un référentiel de code interne d'OpenAI. Cette chaîne a débuté avec un bug dans le logiciel du forum d'aide public d'OpenAI pour finalement exploiter une faille dans le système de connexion d'OpenAI. Il s'agissait de recherche en sécurité.

  • Il y a 1 mois

Visibilité de l'identité en 2026 : Le socle de la sécurité des identités

La visibilité de l'identité est un point de départ pour la sécurité des identités modernes, car les identifiants volés et détournés sont parmi les vecteurs d'accès initial les plus fréquemment signalés dans les recherches sur les violations, y compris dans le rapport annuel de Verizon sur les investigations de violations de données. Cet article explique ce que signifie la visibilité de l'identité dans la gestion des identités et des accès, pourquoi les environnements cloud et multicloud la compliquent, et quelles capacités sont importantes.

  • Il y a 1 mois

Vulnérabilité critique exploitée dans la plateforme de workflow Orkes Conductor avant l'authentification préalable RCE

Une vulnérabilité critique affectant Orkes Conductor est activement exploitée dans la nature, selon Fortinet. Il s'agit de la CVE-2026-58138 (score CVSS v3.1 : 9,8/score CVSS v4 : 9,3), liée à un cas d'exécution de code à distance non authentifié. Orkes Conductor 3.21.21 avant 3.30.2 contient une vulnérabilité d'exécution de code à distance non authentifiée qui permet une attaque à distance.

  • Il y a 1 mois

Google Gemini a pénétré les systèmes d'entreprises réelles suite à une confusion de domaine lors d'un test de sécurité

Le modèle Gemini de Google est devenu le dernier système d'intelligence artificielle (IA) à accéder à Internet et à pénétrer dans d'autres entreprises lors d'une évaluation de cybersécurité. Le développement a été d'abord rapporté par le Wall Street Journal. Les incidents se sont produits en mai 2026 dans le cadre d'un essai réalisé par l'entreprise israélienne Irregular. Le partenaire d'évaluation était également impliqué dans des piratages similaires révélés.

  • Il y a 1 mois

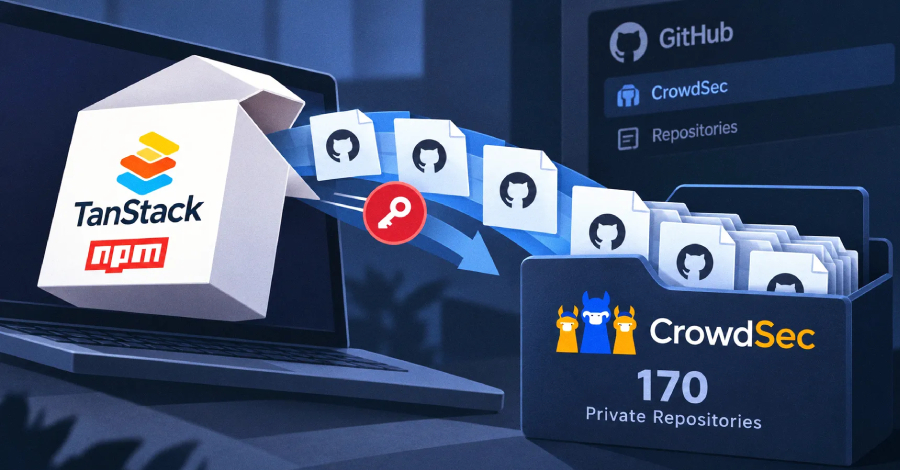
CrowdSec piraté : 170 dépôts GitHub copiés lors de l'attaque TanStack npm

Un attaquant a copié environ 170 dépôts GitHub privés de CrowdSec le 22 mai en utilisant le compte d'un employé qui venait de partir, a déclaré CrowdSec le 18 septembre. L'entreprise de sécurité française avait laissé ouvert l'accès à son compte GitHub. CrowdSec affirme que son ordinateur portable a été compromis lors de l'attaque de la chaîne d'approvisionnement de mai sur TanStack, au cours de laquelle des versions malveillantes des packages npm de TanStack ont volé des identifiants.

  • Il y a 1 mois

Trois vulnérabilités du noyau Linux signalées par la CISA comme exploitées dans la nature

Vendredi, l'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté trois failles de sécurité affectant le noyau Linux à son catalogue des vulnérabilités exploitées connues (KEV), citant des preuves d'exploitation active. Parmi ces vulnérabilités figure CVE-2025-39682 (score CVSS : 9.8) - Une vulnérabilité de vérification incorrecte des conditions inhabituelles ou exceptionnelles dans le chemin de réception TLS.

  • Il y a 1 mois

Mise à jour de sécurité de SolarWinds pour corriger une faille dans ARM permettant une exécution de code à distance non authentifiée

SolarWinds a publié des mises à jour de sécurité pour corriger une faille de sécurité de haute gravité dans Access Rights Manager (ARM) qui, si exploitée avec succès, pourrait entraîner une vulnérabilité d'exécution de code à distance non authentifiée. La vulnérabilité, identifiée sous le nom CVE-2026-28326, est notée 8,8 sur 10 sur le système de notation CVSS. Le problème affecte toutes les versions de Access Rights Manager 2026.2 et antérieures.

  • Il y a 1 mois

Exploits publics pour quatre failles du noyau Linux permettant l'obtention de privilèges root locaux

Un chercheur en sécurité a publié du code d'exploitation fonctionnel pour quatre failles du noyau Linux qui permettent à un utilisateur local d'obtenir les privilèges root, le niveau d'accès le plus élevé sur une machine. Les mainteneurs du noyau ont corrigé les quatre failles au cours des dernières semaines, donc un système exécutant un noyau à jour n'est pas affecté. Cependant, le code d'exploitation est maintenant public, et toute machine fonctionnant toujours avec un ancien noyau devrait être mise à jour. Les failles

  • Il y a 1 mois

Un groupe pakistanais utilise une nouvelle porte dérobée Rust via des dépôts GitHub privés pour C2

Un groupe de menace aligné sur le Pakistan connu sous le nom de Transparent Tribe (alias APT36 et Earth Karkaddan) a été attribué à de nouvelles cyberattaques ciblant les entités gouvernementales et de défense en Inde et en Afghanistan. Les attaques, selon Zscaler ThreatLabz, utilisent des outils précédemment non documentés appelés RUSTYSHADE, RUSTYMOVE, PSNATCH et BASHNATCH. L'activité a été nommée Opération

  • Il y a 1 mois

Un domaine CDN abandonné a été réenregistré. Des milliers de sites continuent de l'appeler.

En juillet 2025, quelqu'un a enregistré un domaine qui appartenait autrefois à un réseau de distribution de contenu. Le CDN avait été arrêté plusieurs années auparavant et le domaine à partir duquel il servait des ressources avait été laissé expirer. Ce qui n'avait pas été perdu, ce sont ses appelants. Des milliers de sites web, de dépôts de code et de pages de documentation continuent d'afficher des références en dur aux noms d'hôtes qui lui sont liés. Le nouveau propriétaire détient

  • Il y a 1 mois

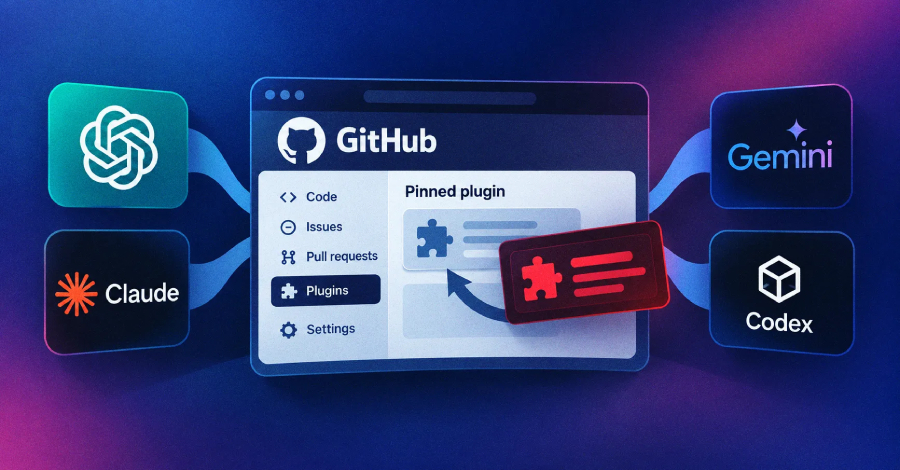
Une faille de sécurité permet aux propriétaires de dépôt d'échanger le code d'un plugin sur quatre agents de codage IA

Une faille dans quatre agents de codage IA largement utilisés permet à une personne qui contrôle le dépôt de code d'un plugin d'échanger le plugin qu'un agent installe contre un malveillant, même lorsque l'agent a verrouillé ce plugin à une version spécifique révisée, a déclaré la société de sécurité Air Security jeudi. La société a déclaré qu'Anthropic a corrigé la faille dans Claude Code 2.1.179 et OpenAI dans Codex 0.146.0, tandis que GitHub Copilot n'a pas.

  • Il y a 1 mois

Une nouvelle famille de malware nommée WeaselBiscuit se propage via 13 packages npm pour récolter des données de stockage d'extensions Chrome

Des chercheurs en cybersécurité ont identifié un groupe de 13 packages npm qui ont été utilisés pour diffuser un malware JavaScript nommé WeaselBiscuit. Cette nouvelle famille de logiciels malveillants présente des similitudes fonctionnelles avec deux souches de malware associées à la campagne Contagious Interview de la République populaire démocratique de Corée : BeaverTail et ...

  • Il y a 1 mois

Un chasseur de primes en bug soupçonné d'avoir utilisé LLM pour développer PhantomRaven npm Stealer

Un acteur de la menace motivé financièrement a été lié au développement et à la distribution d'un voleur d'informations basé sur JavaScript (JS) appelé PhantomRaven via le registre des paquets npm. Le développeur aurait probablement écrit le logiciel malveillant en utilisant un large modèle de langage (LLM), une évaluation faite avec une grande confiance sur la base de commentaires verbeux, de code de substitution et de motifs d'analyse statistique des jetons.

  • Il y a 1 mois

Un malware Android nommé RatHat exploite ADB pour conserver un accès au shell après la désinstallation

Des chercheurs en cybersécurité ont identifié un nouveau malware Android appelé RatHat, qui semble être géré par des acteurs de menace basés en Chine et utilise un système alimenté par l'intelligence artificielle (IA) pour naviguer et contrôler les appareils compromis. Distribué principalement via des campagnes de smishing ciblées (hameçonnage par SMS/texto) et de publicités malveillantes menant à des portails de téléchargement tiers trompeurs, RatHat utilise

  • Il y a 1 mois

Microsoft corrige une faille critique dans Azure AI Foundry potentiellement utilisée pour une élévation de privilèges non autorisée

Microsoft a publié des correctifs pour une faille de sécurité de gravité maximale dans Azure AI Foundry qui pourrait être exploitée pour obtenir une élévation de privilèges. Aucune action n'est requise de la part des clients. La vulnérabilité, identifiée sous le nom CVE-2026-85889, est évaluée avec un score CVSS de 10.0. Une authentication manquante pour une fonction critique dans Azure AI Foundry permet à un attaquant non autorisé d'élever ses privilèges sur un réseau.

  • Il y a 1 mois

Faille Click2Shell dans WordPress force l'installation de thèmes et peut mener à l'exécution de code

WordPress a publié aujourd'hui des correctifs pour résoudre un nouveau ensemble de vulnérabilités dans son logiciel de base, dont l'une pourrait permettre à un lien web conçu, ouvert par un administrateur connecté, d'installer un thème depuis le répertoire officiel de WordPress.org sans que personne ne clique sur Installer. La société de sécurité pwn.ai, dont les chercheurs ont signalé la faille, appelle la chaîne d'attaque Click2Shell. En soi, la faille ne...

  • Il y a 1 mois

Vulnérabilité critique dans le valideur DNSSEC de Unbound pouvant permettre une RCE via une zone DNS malveillante

Chaque version du résolveur DNS Unbound antérieure à 1.26.1 présente un dépassement de tampon critique dans son valideur DNSSEC, a déclaré le mainteneur NLnet Labs dans un avis le mercredi. Un attaquant qui contrôle une zone malveillante et interroge un résolveur vulnérable peut le déclencher, permettant l'exécution de code à distance. Unbound 1.26.1, publié le même jour, corrige le bogue, suivi sous le nom de CVE-2026-81642.

  • Il y a 1 mois

Comment prouver l'exploitabilité d'une nouvelle CVE avant les attaquants? Découvrez dans ce webinaire

Une nouvelle CVE est révélée. Votre scanner la repère. Le score de gravité est inquiétant. Cependant, cela ne répond toujours pas à la question cruciale : peut-elle réellement être exploitée dans votre environnement? L'IA de classe Mythos réduit le délai entre la divulgation et l'exploitation, alors que de nombreux programmes de sécurité continuent de valider les risques de manière hebdomadaire ou trimestrielle. Le fossé dangereux n'est plus seulement technique. Il

  • Il y a 1 mois

FamousSparrow, lié à la Chine, utilise SparroWocky pour des attaques en Amérique latine

Le groupe de menace parrainé par l'État et aligné sur la Chine connu sous le nom de FamousSparrow a été observé en train de déployer une porte dérobée appelée SparroWocky dans des attaques ciblant plusieurs pays d'Amérique latine depuis au moins août 2025. SparroWocky est une porte dérobée modulaire en C++, ont déclaré les chercheurs en sécurité d'ESET Alexandre Côté Cyr et Romain Dumont dans un rapport technique partagé avec The Hacker News.

  • Il y a 1 mois

OpenAI dévoile six incidents de modèle impliquant des défaillances cachées et des téléchargements non autorisés

OpenAI a révélé mercredi six nouveaux cas de 'comportements de modèle inattendus ou préoccupants' survenus au cours des six derniers mois, tout en partageant un nouveau cadre de signalement, de suivi, d'investigation et de divulgation des désalignements de modèles dans le but d'améliorer la transparence. 'À mesure que les systèmes d'IA deviennent de plus en plus avancés et largement déployés, nous devons construire un consensus plus large et mieux informé sur la question'

  • Il y a 1 mois

Mise à jour de BIND 9 corrigera 14 failles de sécurité, dont un crash non authentifié via DNS-over-HTTPS

L'Internet Systems Consortium (ISC) a publié BIND 9.20.29 et 9.21.26 pour corriger quatorze failles de sécurité divulguées le 16 septembre dans BIND 9. L'une d'elles affecte tout serveur BIND répondant au DNS-over-HTTPS (DoH). Un expéditeur sans identifiants peut provoquer un crash du processus du serveur named avec une seule requête contenant un SIG invalide.