Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 2 mois

Un driver de Microsoft Defender peut être utilisé pour supprimer des logiciels de sécurité au démarrage

Des chercheurs de Check Point ont découvert une technique qui utilise un driver de remédiation au démarrage légalement signé de Microsoft Defender pour effectuer des opérations arbitraires sur les fichiers et le registre au niveau du noyau sur les systèmes Windows, de Windows 7 à Windows 11 25H2, sans exploiter de faille logicielle et sans importer de driver depuis l'extérieur de la machine.

  • Il y a 2 mois

Une nouvelle famille de malware Android se propage via les mises à jour intégrées pour des fraudes publicitaires et un réseau de proxy botnet

Des chercheurs en cybersécurité ont identifié une nouvelle famille de malware conçue pour infecter le micrologiciel de l'unité principale des véhicules basés sur Android développée par DoFun. Kaspersky, qui a découvert la menace en juin 2026, a indiqué que le but ultime du malware est de servir de téléchargeur à plusieurs étapes pour permettre la fraude publicitaire et la création d'un proxy botnet. Le malware se propage à travers les mises à jour intégrées des

  • Il y a 2 mois

Wazuh et l'IA pour améliorer les flux de travail du SOC

L'intelligence artificielle (IA) est devenue l'une des technologies phares de cette décennie. De la santé à la finance en passant par la fabrication et l'éducation, les organisations ont de plus en plus recours à l'IA pour automatiser les tâches répétitives, découvrir des schémas cachés dans de grands ensembles de données et soutenir une prise de décision plus rapide. La cybersécurité a également connu une transformation similaire. Alors que les attaquants utilisent l'IA pour automatiser

  • Il y a 2 mois

Mises à jour de sécurité de Cisco pour neuf vulnérabilités sur Crosswork et Secure Workload, dont cinq avec un score CVSS de 10.0

Cisco a publié une nouvelle série de mises à jour de sécurité pour les plates-formes Crosswork et le logiciel Secure Workload dans le cadre d'un examen de sécurité interne continu et complet. Quatre des vulnérabilités de sécurité affectent Crosswork Data Gateway, Crosswork Network Controller et Crosswork Planning, quel que soit la configuration du périphérique. Une brève description de chacune des failles est donnée ci-dessous -

  • Il y a 2 mois

Vulnérabilité CVE-2026-19478 de GitLab exploitée activement en quelques jours après sa divulgation

Une faille de sécurité récemment divulguée dans GitLab est actuellement exploitée activement quelques jours seulement après sa divulgation publique, selon watchTowr. Il s'agit de la vulnérabilité CVE-2026-19478 (score CVSS : 9.4), un cas d'injection de code permettant à un attaquant non authentifié de modifier ou supprimer des projets GitLab accessibles au public et de réécrire leurs données dans certaines conditions sans exigence

  • Il y a 2 mois

Microsoft corrige une faille grave dans Entra ID (CVSS 10.0) permettant l'exécution de code à distance

Mise à jour : L'article a été mis à jour après sa publication pour indiquer que la vulnérabilité n'a pas été exploitée. Bien que le bulletin de sécurité ait initialement indiqué dans le tableau d'évaluation de l'exploitabilité que le champ 'Exploité' était 'Oui', le 21 août 2026, Microsoft a corrigé le statut 'Exploité' en 'Non' après que The Hacker News a contacté l'entreprise pour commenter. Il a également noté que 'cette vulnérabilité n'était pas'.

  • Il y a 2 mois

Attaque de la chaîne d'approvisionnement Rust : Malware ajouté lors de la compilation avec 245 millions de téléchargements

Le Projet Rust a supprimé des versions malveillantes de trois crates Rust largement utilisés de crates.io après qu'un compte de mainteneur compromis a publié des versions incluant une dépendance typosquattée dont le script de compilation a téléchargé et exécuté une charge utile à distance. Les versions concernées sont arrayref 0.3.10, internment 0.8.7 et append-only-vec 0.1.9, toutes publiées par le même propriétaire.

  • Il y a 2 mois

Vulnérabilités de la semaine : Gogs 10.0 RCE, n8n Workflow-to-RCE, récompense de 10 millions de dollars, GLM-5.3 AI Exploit et plus encore

Cette semaine, de nombreuses menaces informatiques sont mises en avant, allant de l'exploitation de vulnérabilités de Gogs 10.0 à la recherche d'exploits assistée par l'IA, en passant par une récompense de 10 millions de dollars pour des informations. Les attaques se basent souvent sur la confiance accordée à des éléments qui finissent par être détournés à des fins malveillantes, mettant en danger la sécurité des systèmes informatiques.

  • Il y a 2 mois

Attaques ciblant les PLC Siemens S7 dans les infrastructures critiques aux Etats-Unis

Des scripts d'exploitation générés par IA visent les PLC Siemens S7 dans les infrastructures critiques américaines. Le gouvernement américain a alerté mercredi sur une menace active utilisant des scripts d'exploitation générés par IA pour cibler les organisations de l'infrastructure critique du pays.

  • Il y a 2 mois

Nouvelle attaque d'injection de contexte cryptographique permettant à des pages Web de voler des données de discussion Grok

La société Adversa AI a révélé une technique d'attaque qui, selon elle, peut amener le chatbot Grok de xAI à envoyer le nom de l'utilisateur, sa localisation approximative, son niveau d'abonnement et les indicateurs de la conversation en cours à un serveur contrôlé par un attaquant après que l'utilisateur lui a demandé de résumer une page Web ordinaire. L'entreprise de sécurité AI, qui a donné le nom de code 'Injection de contexte cryptographique', a déclaré que

  • Il y a 2 mois

Faille dans isolated-vm permet à du code JavaScript isolé de s'échapper vers l'hôte pour une éventuelle RCE

Des chercheurs en cybersécurité ont révélé une faille de sécurité critique dans isolated-vm, une sandbox open-source populaire avec plus de 2 900 étoiles et 190 forks sur GitHub, qui pourrait permettre aux attaquants de sortir de l'environnement isolé. La vulnérabilité ("GHSA-864f-rcv7-6rh4"), qui n'a pas encore reçu de numéro CVE, impacte toutes les versions de la bibliothèque avant la version 7.0.0.

  • Il y a 2 mois

Vulnérabilité critique dans NetScaler permettant de contourner l'authentification sur certains serveurs Gateway et AAA

Citrix a publié des mises à jour pour corriger deux failles de sécurité touchant les déploiements NetScaler ADC et NetScaler Gateway, y compris une vulnérabilité de contournement de l'authentification de gravité critique. Selon la société de technologie de cloud computing et de virtualisation, les problèmes affectent les déploiements NetScaler ADC et NetScaler Gateway gérés par les clients, y compris certains builds FIPS et NDcPP, ainsi que SecurAccess.

  • Il y a 2 mois

Vulnérabilité Zimbra exploitée pour une exécution de code à distance non authentifiée

Une faille de sécurité désormais corrigée affectant Zimbra Collaboration (ZCS) a été exploitée activement dans la nature, selon l'équipe polonaise de réponse aux incidents informatiques (CERT Polska). La vulnérabilité concernée est CVE-2026-73570 (score CVSS : 8,9), qui fait référence à un cas d'injection de commande pouvant conduire à une exécution de code à distance. Une vulnérabilité d'exécution de code à distance existe dans Zimbra.

  • Il y a 2 mois

Une attaque baptisée 'Zombie Card' peut redonner vie aux cartes Visa expirées pour des paiements sans contact

Des chercheurs de l'Université du Massachusetts à Amherst ont mis en œuvre une attaque permettant de faire revivre des cartes de crédit Visa sans contact expirées pour des achats en magasin en modifiant la date d'expiration lue par un terminal de point de vente (POS) via la communication en champ proche (NFC), sans compromettre la cryptographie de la carte. Cette attaque, nommée 'Zombie Card' par les chercheurs, nécessite une intervention physique.

  • Il y a 2 mois

L'IA opaque : le prochain grand problème de gouvernance en matière de sécurité

En mars 2026, un agent IA interne chez Meta a déclenché un incident de niveau 1 après avoir exposé des données sensibles de l'entreprise et des utilisateurs à des employés non autorisés à y accéder. L'incident a commencé lorsqu'un employé de Meta a posé une question technique sur un forum interne. Un ingénieur a utilisé un agent IA approuvé pour l'analyser, mais l'agent a publié sa réponse publiquement sans approbation.

  • Il y a 2 mois

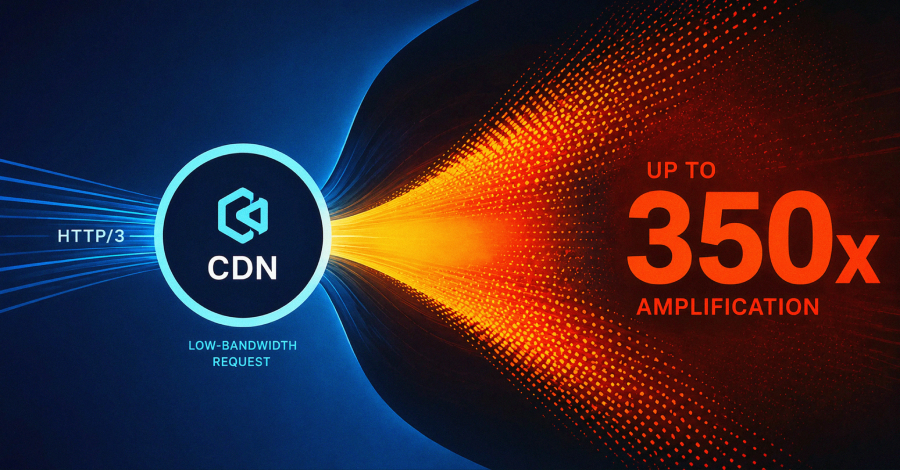
Attaque Tsunami CDN exploitant la traduction HTTP/3 pour une amplification de DoS jusqu'à 350x

Des chercheurs en cybersécurité ont révélé deux attaques par déni de service (DoS) exploitant la façon dont les principaux réseaux de diffusion de contenu (CDN) convertissent le trafic HTTP/3 côté client en requêtes HTTP/1.1 vers les sites web qu'ils hébergent, amplifiant un flux de demandes à faible bande passante jusqu'à 350 fois contre le serveur d'origine. Les attaques, collectivement nommées 'Tsunami CDN', ont été évaluées contre Alibaba, Baidu,

  • Il y a 2 mois

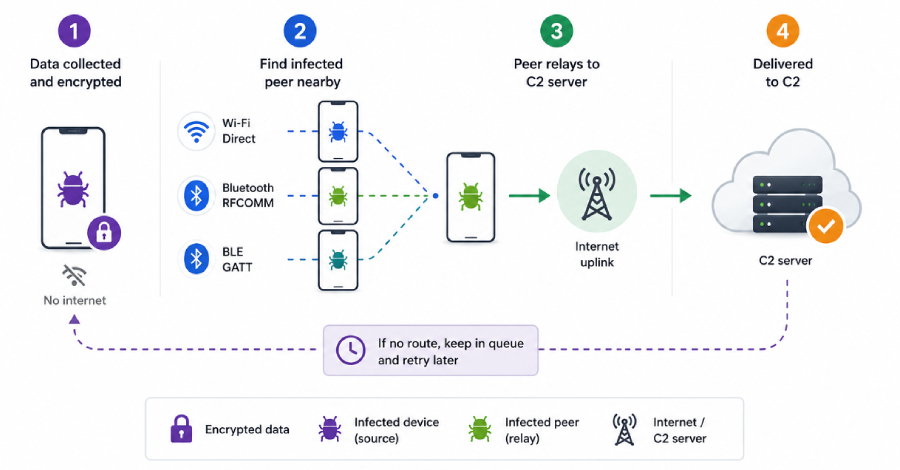
Un logiciel malveillant Android exfiltre des données des téléphones hors ligne via des appareils infectés à proximité

Un nouveau malware Android nommé Manic a été observé ciblant activement les banques ukrainiennes, les services gouvernementaux et d'identité, les applications de messagerie, ainsi que les institutions financières russes et européennes, les services mondiaux de technologie financière et de cryptomonnaie, et les communications militaires. Manic se situe à la croisée des chemins entre les malwares bancaires Android et les logiciels espions mobiles, combinant la fraude financière.

  • Il y a 2 mois

Failles de sécurité dans AIT-GUI de la NASA permettant à des attaquants non authentifiés d'émettre des commandes aux engins spatiaux

Des chercheurs en sécurité de Cycode ont révélé une série de failles dans AIT-GUI, la console opérateur basée sur un navigateur pour l'AMMOS Instrument Toolkit open source de la NASA/JPL, permettant à un attaquant non authentifié d'émettre des commandes arbitraires vers le bus de commande des engins spatiaux et des instruments du logiciel. Cette chaîne, identifiée sous le code GHSA-p9r8-2q67-fp86 et notée 9.4 sur le système de notation CVSS v3.1, affecte AIT-GUI.

  • Il y a 2 mois

Une faille dans Elementor Pro permettrait aux attaquants non authentifiés de télécharger du PHP et d'exécuter du code

Des chercheurs en cybersécurité ont divulgué des détails sur une faille critique dans le plugin Elementor Pro pour WordPress qui, si elle était exploitée avec succès, pourrait entraîner une exécution de code à distance. La vulnérabilité, identifiée sous le nom CVE-2026-32475, a un score CVSS de 9,0 sur 10. Il s'agit d'un cas de téléchargement non restreint d'un fichier avec un type dangereux, qui se trouve être dans le module Formulaires.

  • Il y a 2 mois

Des pirates informatiques russes présumés abusent de Google OAuth et des liens WhatsApp pour pirater des comptes

Trois groupes distincts de menaces de cyberspionnage russes présumés ont été observés utilisant des flux d'authentification légitimes pour cibler des individus travaillant dans le milieu universitaire, l'aérospatiale et la défense, les gouvernements, et les groupes de réflexion en Europe, ainsi que dans le milieu universitaire et les groupes de réflexion aux États-Unis. Ces groupes incluent UNC6293, UNC7005 et UNC5976.

  • Il y a 2 mois

Une nouvelle version améliorée de ToxicPanda 2.0 et GoldDigger cible les applications bancaires Android avec fraude sur l'appareil

Des chercheurs en cybersécurité ont identifié une version mise à jour de ToxicPanda (alias TgToxic) dotée de 'significatives améliorations', incluant un ensemble de 167 commandes à distance et étendant sa portée de ciblage à l'échelle mondiale. Zimperium zLabs a rapporté dans un communiqué mercredi que le malware Android cible également le vol de code PIN, visant plus de 140 applications bancaires et de cryptomonnaie.

  • Il y a 2 mois

40 extensions Firefox malveillantes se font passer pour des produits Web3 pour voler des secrets de portefeuille

Un ensemble de 40 extensions Mozilla Firefox a été découvert en train de s'engager dans le vol de portefeuille de cryptomonnaie en se faisant passer pour OKX, Rabby Wallet, TronLink, et d'autres produits Web3. Selon l'équipe de recherche sur les menaces de Socket, les extensions font partie d'un ensemble plus large de 77 modules complémentaires de navigateur qui partagent du code source et des similitudes d'infrastructure. La campagne, surnommée Offside Wallet Theft Factory, est censée

  • Il y a 2 mois

Fuite de JWT par attaque Spectre sur Cloudflare Workers à 12 bits/seconde

Des chercheurs en cybersécurité ont révélé les détails d'une attaque Spectre à distance contre les Cloudflare Workers qui a permis de voler un JSON Web Token (JWT) depuis un Worker co-localisé dans l'environnement de production à une vitesse allant jusqu'à 12 bits par seconde, soit 360 fois plus rapide qu'une attaque précédente démontrée en 2021. L'expérience de bout en bout a utilisé un Worker attaquant et un Worker victime contrôlés par les chercheurs.

  • Il y a 2 mois

OpenAI met en pause l'entraînement de son IA pour renforcer sa sécurité

OpenAI a révélé mardi qu'il avait suspendu l'entraînement par renforcement de ses derniers modèles d'intelligence artificielle pendant deux semaines afin de renforcer ses défenses et d'augmenter la surveillance pour éviter un incident similaire à celui de Hugging Face.

  • Il y a 2 mois

Une opération d'espionnage nommée SilkParasite cible les gouvernements d'Asie centrale avec cinq nouveaux RATs

Une opération d'espionnage cybernétique jusqu'alors non signalée, nommée SilkParasite, a été observée ciblant les organismes gouvernementaux d'Asie centrale. L'ensemble d'intrusion utilise sept familles d'outils d'accès à distance (RAT), dont cinq n'ont jamais été documentées auparavant : DriveSilkRAT, CookiETagRAT, NomadRAT, GoginRAT et NodeEdgeRAT. SilkParasite, découvert pour la première fois fin 2025, est évalué être