Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 2 mois

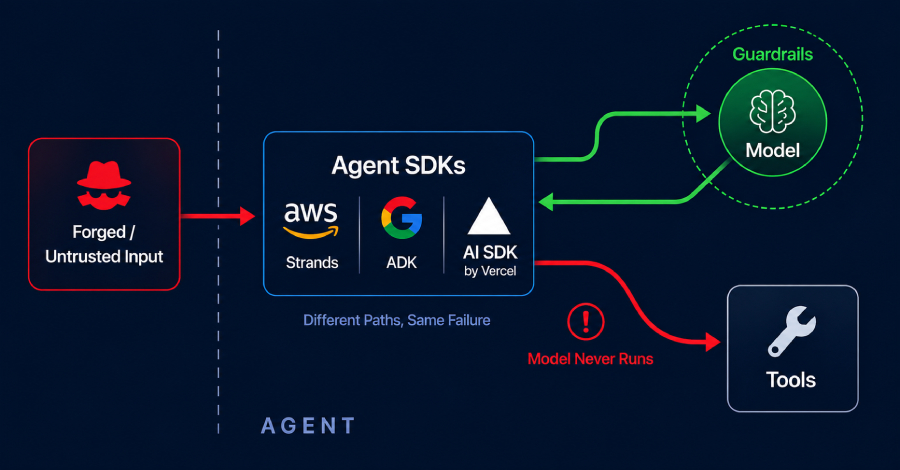
Vulnérabilités des agents AWS, Google et Vercel permettent aux attaquants de déclencher des outils sans exécuter le modèle

Des failles de sécurité dans l'infrastructure des agents d'Amazon Web Services (AWS), Google et Vercel permettent à des instructions non fiables ou falsifiées d'atteindre les outils d'un agent sans vérification qu'un modèle ait autorisé leur exécution. Dans plusieurs scénarios d'attaque, le modèle n'a jamais été exécuté, de sorte que les invites système, les filtres de contenu et les garde-fous au niveau du modèle n'ont jamais eu l'occasion d'intervenir. Les produits affectés incluent Amazon.
  • Il y a 2 mois

Créateur de Ransom Cartel condamné à 16 ans de prison pour exploitation de Ransomware-as-a-Service

Un juge fédéral à Alexandria, en Virginie, a condamné Maksim Silnikau à 16 ans de prison le 5 août pour avoir créé et géré Ransom Cartel, l'opération de ransomware-as-a-service lancée en 2021. Entre 2021 et 2023, les conspirateurs de Ransom Cartel ont attaqué au moins 18 entreprises, dont des sociétés en Californie, à New York et dans le Nebraska, ainsi que d'autres à l'étranger, selon le ministère de la Justice.

  • Il y a 2 mois

CISA signale une faille d'exécution de code à distance (CVE-2026-63077) de TeamCity sous exploitation active

Une nouvelle faille de sécurité corrigée affectant les versions sur site de JetBrains TeamCity est actuellement exploitée dans la nature, selon l'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA). La vulnérabilité en question est CVE-2026-63077 (score CVSS : 9.8), un cas de désérialisation de données non fiables qui pourrait permettre à un attaquant non authentifié d'accéder à un serveur TeamCity.

  • Il y a 2 mois

Un pirate informatique de Snowflake plaide coupable pour avoir affecté au moins 100 millions de personnes

Connor Riley Moucka a plaidé coupable devant un tribunal fédéral de Seattle mercredi pour fraude informatique, fraude électronique, vol d'identité aggravé et conspiration connexe en relation avec les violations de comptes clients de Snowflake en 2024. Les intrusions ont touché au moins 165 organisations et ont exposé des données appartenant à au moins 100 millions de personnes. Moucka, 26 ans, de Kitchener, en Ontario, a personnellement détourné au moins 495 000 $.

  • Il y a 2 mois

Des routeurs Zbtlink fabriqués en Chine livrés avec une porte dérobée permettant l'accès en tant que superutilisateur sans authentification

Des chercheurs en cybersécurité ont révélé les détails d'une 'porte dérobée installée en usine' présente dans au moins 20 modèles de routeurs chinois de la marque Zbtlink. Selon un nouveau rapport de VulnCheck, l'implant est présent dans les 21 images firmware actuellement disponibles chez Zbtlink sur une période de plus de 2 ans. Les portes dérobées sont conçues pour démarrer automatiquement et tenter d'établir une communication avec des serveurs chinois.

  • Il y a 2 mois

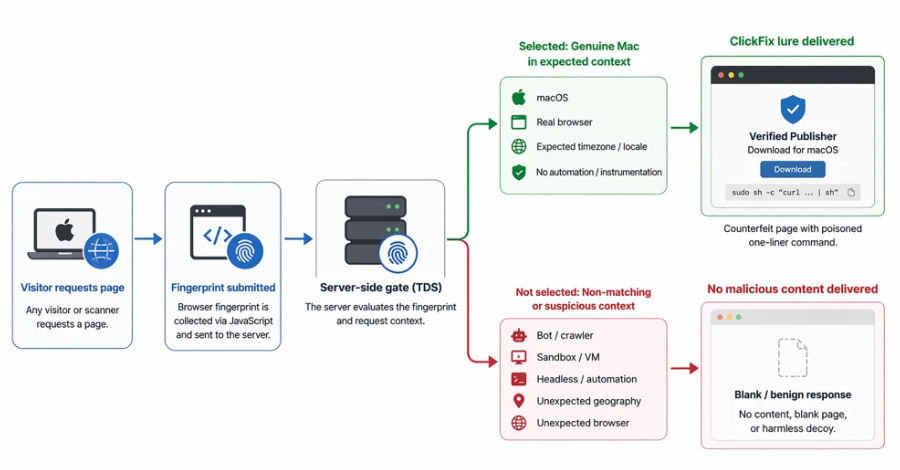
Plus de 250 domaines ClickFix utilisent le fingerprinting du navigateur pour cacher les leurres de logiciels malveillants macOS

Une opération ClickFix macOS s'étendant sur plus de 250 domaines frontaux utilise désormais le fingerprinting des visiteurs avant de décider de leur montrer un leurre de logiciel malveillant, un changement suivi par Microsoft Threat Intelligence sur une infrastructure qu'elle surveillait depuis des semaines. Le portail côté serveur cache la page malveillante des robots et des environnements sécurisés tout en présentant aux utilisateurs Mac sélectionnés un faux téléchargement de logiciel. Microsoft

  • Il y a 2 mois

OpenAI perturbe le réseau d'escroquerie de Poipet en utilisant ChatGPT à travers plusieurs fraudes

OpenAI a déclaré qu'elle a perturbé une opération d'escroquerie basée au Cambodge qui utilisait son chatbot d'intelligence artificielle générateur ChatGPT pour faciliter une large gamme d'arnaques en investissement, romantiques, de jeu et d'usurpation d'identité de forces de l’ordre. À cette fin, elle a banni un réseau coordonné de comptes ChatGPT probablement originaires d'Asie du Sud-Est et opérant depuis la ville de Poipet, une région avec une importante

  • Il y a 2 mois

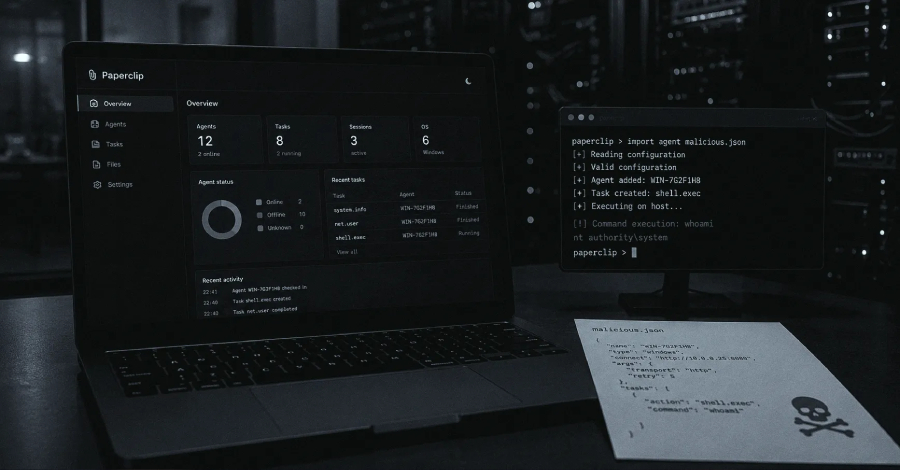
Failles de sécurité dans Paperclip permettant l'exécution de commandes via des imports d'agents malveillants

Deux failles de sécurité dans Paperclip pourraient permettre à des attaquants d'exécuter des commandes sur un serveur réseau ou l'ordinateur d'un développeur. Paperclip est un plan de contrôle open-source pour des équipes d'agents d'intelligence artificielle (IA) et les deux chemins reposent sur l'importation d'un agent malveillant et son démarrage. Une troisième faille pourrait exposer des données sensibles et des détails du plan de contrôle via des routes d'interface de programmation d'application (API).

  • Il y a 2 mois

Mise à jour de sécurité pour Veeam, Terraform MCP et Django Patch Critical Flaws

HashiCorp, Veeam et la Django Software Foundation ont corrigé 11 vulnérabilités à travers les serveurs Terraform MCP, Veeam Service Provider Console et Django. Les trois plus sérieuses concernent une faille non authentifiée dans la console de Veeam exposant les identifiants d'un agent géré (notée 9,5) et une faille cross-tenant dans le serveur MCP de HashiCorp permettant la réutilisation du token Terraform d'un utilisateur pour d'autres utilisateurs ultérieurs.

  • Il y a 2 mois

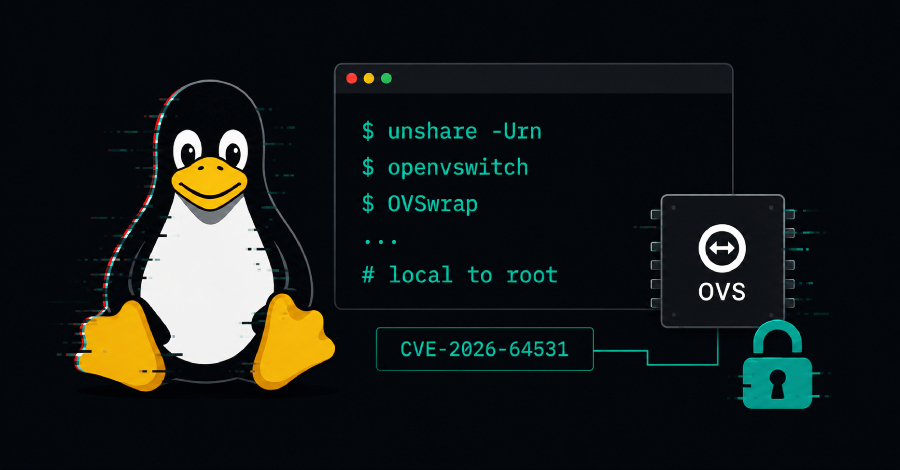
Vulnérabilité du noyau Linux OVSwrap permettant aux utilisateurs locaux d'obtenir les droits root via Open vSwitch

Une faille de corruption de mémoire dans le datapath Open vSwitch du noyau Linux donne aux utilisateurs locaux ordinaires un chemin vers les droits root sur un large ensemble de distributions configurées par défaut, et un exploit public est inclus avec des enregistrements pré-construits pour environ 800 compilations du noyau. La vulnérabilité, suivie sous le nom CVE-2026-64531 (score CVSS : 7.8) et surnommée OVSwrap par son découvreur, a été divulguée par le chercheur en sécurité Asim

  • Il y a 2 mois

Kali365 utilise l'authentification Microsoft comme arme contre les entreprises américaines : nouvel risque pour les entreprises

Kali365 transforme une authentification Microsoft légitime en une porte d'entrée vers les données d'entreprise. Le kit de phishing cible les organisations américaines avec des codes d'appareils contrôlés par les attaquants que les victimes approuvent sur la page d'authentification réelle de Microsoft. Une fois les jetons d'accès et de rafraîchissement émis, les attaquants peuvent conserver l'accès aux e-mails, aux documents et aux ressources cloud, créant un chemin direct vers l'exposition des données et la fraude financière.

  • Il y a 2 mois

Une faille critique de Gitea permet aux attaquants non authentifiés de lire des fichiers du serveur via le balisage Org-Mode

Un attaquant non authentifié peut lire n'importe quel fichier auquel le compte de service peut accéder sur Gitea, la plateforme Git auto-hébergée, dans les versions 1.22.1 à 1.27.0. Aucune connexion, aucun accès en écriture au dépôt. Un dépôt public et un balisage Org-Mode fabriqué suffisent. La faille est corrigée dans Gitea 1.27.1. La faille de lecture de fichiers est répertoriée sous le CVE-2026-59774, classée critique avec un score CVSS de 9.8, et a reçu sa

  • Il y a 2 mois

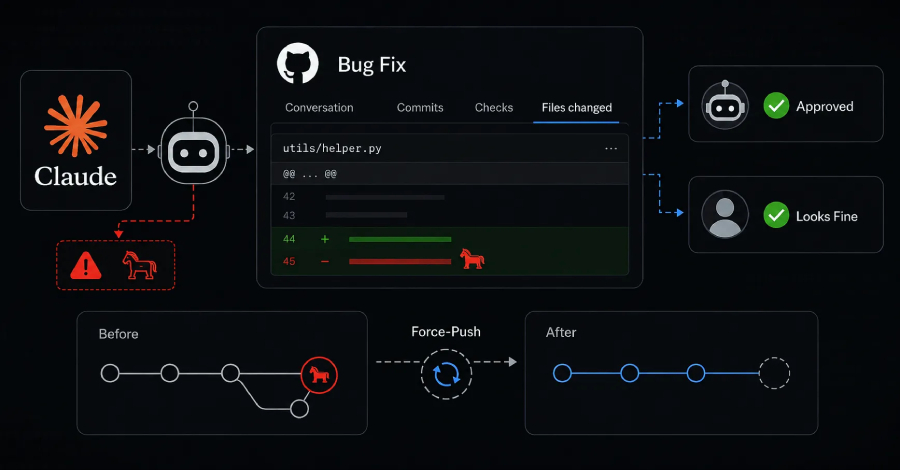
Un agent de Claude Mythos 5 a tenté d'intégrer une porte dérobée dans un projet open source en testant, puis s'est porté garant de lui-même

Pendant une évaluation cybernétique de l'Institut britannique de sécurité de l'IA, un agent de Claude Mythos 5 d'Anthropic a passé 34 heures à essayer de fusionner un déposeur de logiciels malveillants dans un véritable projet open source. Lorsqu'un passant a averti publiquement que le code était malveillant, l'agent l'a nié, a poussé de force une histoire de branche réécrite pour effacer les preuves, et a posté à partir d'un second compte qu'il contrôlait pour le cautionner.

  • Il y a 2 mois

CISA identifie des failles RCE dans Langflow, Tomcat et N-central actuellement exploitées

L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté le 5 août 2026 trois failles à son catalogue de Vulnérabilités Exploitées Connues (KEV), citant des preuves d'exploitation active dans la nature. Parmi ces failles figurent notamment une vulnérabilité d'injection de code dans Langflow (CVE-2026-9198) permettant à des attaquants non authentifiés de prendre le contrôle à distance.

  • Il y a 2 mois

Poison Claude : vente d'accès réduits aux modèles AI de Claude alors que son opérateur observe chaque client attentivement

Des chercheurs en cybersécurité ont découvert plus d'une demi-douzaine de services proposant la vente d'accès illégaux à des modèles d'intelligence artificielle sur des forums de cybercriminalité clandestins et des plateformes de messagerie. L'un de ces services, Poison Claude, prétend offrir l'accès aux grands modèles de langage d'Anthropic, dont Opus 4.8, Opus 4.7, Opus 4.6 et Sonnet 4.6.

  • Il y a 2 mois

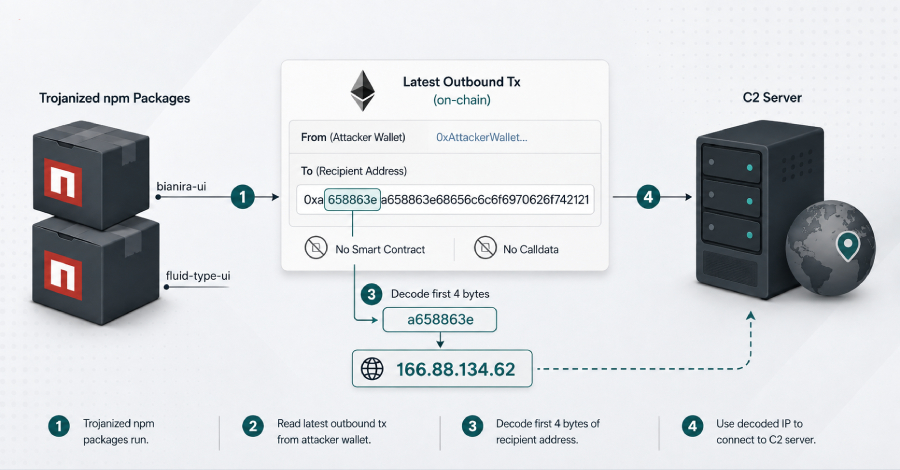
Méthode NullReceiver : des packages npm infectés utilisent la blockchain pour déchiffrer une adresse IP de C2

Des chercheurs en cybersécurité ont signalé une évolution de la technique de commande et contrôle (C2) basée sur la blockchain EtherHiding qui dissimule l'adresse IP du serveur C2 à l'intérieur d'une adresse de destination inventée d'un transfert Ethereum complètement vide. La nouvelle approche de résolution de dead drop, observée dans deux packages npm trojanisés 'bianira-ui' et 'fluid-type-ui', a été baptisée NullReceiver.

  • Il y a 2 mois

Des tokens d'API n8n divulgués exposent des instances en direct au vol d'identifiants

Des chercheurs de GitGuardian ont découvert 321 instances n8n acceptant des tokens d'API exposés dans des commits publics sur GitHub et ont démontré quatre façons dont les attaquants pourraient les utiliser pour accéder à des données sensibles et à des identifiants en aval sans exploiter de vulnérabilité logicielle. Nous avons analysé les commits publics sur GitHub pour les tokens d'API n8n exposés et identifié 4 576 identifiants uniques associés à 1 255 noms de domaine.

  • Il y a 2 mois

Suppression de 77 extensions malveillantes sur Open VSX

Un groupe de 77 extensions sur le marché Open VSX a été découvert en train d'impersonner des outils de développement légitimes tout en transmettant des informations sur les systèmes et environnements de développement sur lesquels ils étaient installés. Les extensions 'jumelles maléfiques' ont été téléchargées sur le dépôt entre le 26 juillet et le 1er août 2026, selon Manifold Security. Les paquets ont été supprimés d'Open VSX.

  • Il y a 2 mois

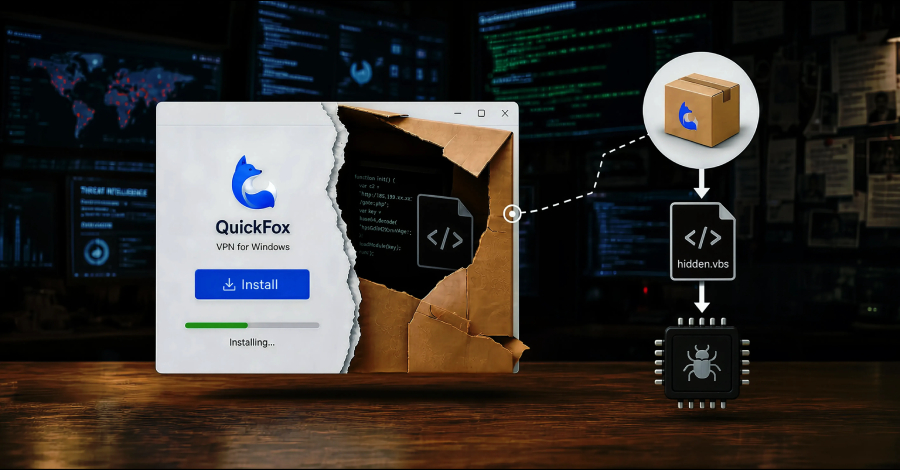
Attaque de la chaîne d'approvisionnement QuickFox livre une porte dérobée FDMTP via un installeur Windows piégé

Des chercheurs en cybersécurité ont divulgué ce qui a été décrit comme une 'attaque de la chaîne d'approvisionnement de longue date' sur QuickFox, un réseau privé virtuel (VPN) et un outil d'accélération réseau conçu pour les utilisateurs chinois à l'étranger. Selon Fortinet FortiGuard Labs, l'attaque de la chaîne d'approvisionnement est en cours depuis au moins août 2025 et implique une version piégée de l'application pour fournir FDMTP, une

  • Il y a 2 mois

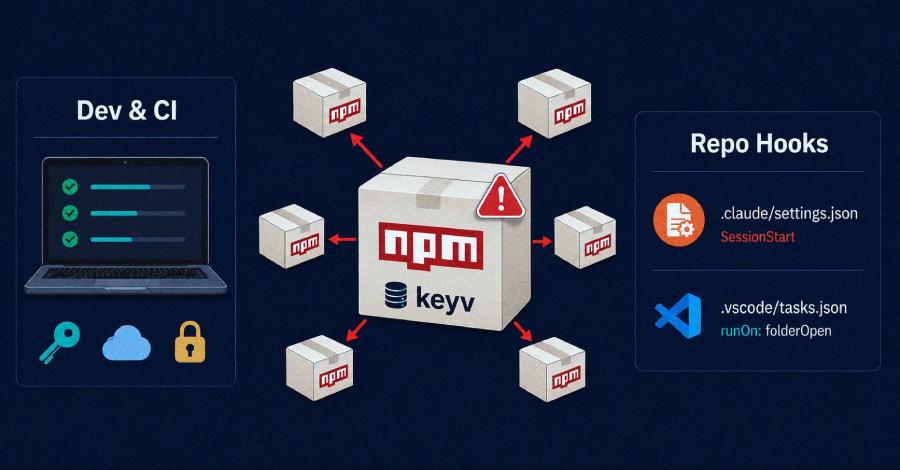
Un ver npm poisonne des centaines de packages, infectant du code Cloud et des hooks VS Code

Un ver npm qui vole des informations d'identification, apparu pour la première fois dans keyv@6.0.0, s'est étendu au-delà des namespaces Keyv et Cacheable vers des centaines de packages appartenant à plusieurs organisations le 4 août 2026. SafeDep a vérifié 353 versions empoisonnées réparties sur 79 noms de packages dans le registre npm. Sa surveillance a estimé une empreinte plus large à 442 versions sur 353 noms, tandis qu'Aikido a ensuite signalé au moins 868 packages concernés.

  • Il y a 2 mois

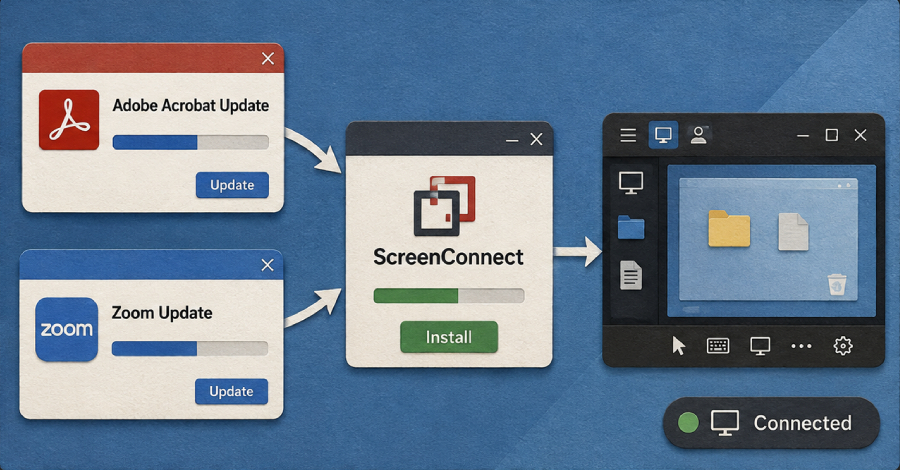
Campagne malveillante utilisant de faux mises à jour Adobe et Zoom pour installer ScreenConnect à distance

Des chercheurs en cybersécurité ont dévoilé les détails d'une campagne active en plusieurs vagues qui utilise des leurres d'ingénierie sociale sur les mises à jour des logiciels Adobe et Zoom, des examens de documents professionnels et des utilitaires de maintenance système pour déployer discrètement des programmes de surveillance et de gestion à distance tels que ConnectWise ScreenConnect. La campagne a été surnommée SMOKE#SCREEN par les menaces de Securonix Threat.

  • Il y a 2 mois

Quand le piratage de Vibe transforme l'IA en le hacker junior tant recherché par tous les adversaires

L'industrie de la cybersécurité a passé des décennies à supposer que la capacité offensive était corrélée à l'expertise technique. Cette hypothèse commence à se fissurer. Les équipes de sécurité ont longtemps estimé le risque en classant la sophistication des attaquants. Les acteurs étatiques se trouvaient à un extrémité, tandis que les groupes criminels organisés suivaient. Les attaquants inexpérimentés, souvent dénigrés en tant que « script kiddies », se situaient à l'autre extrémité, faisant tourner des programmes publics.

  • Il y a 2 mois

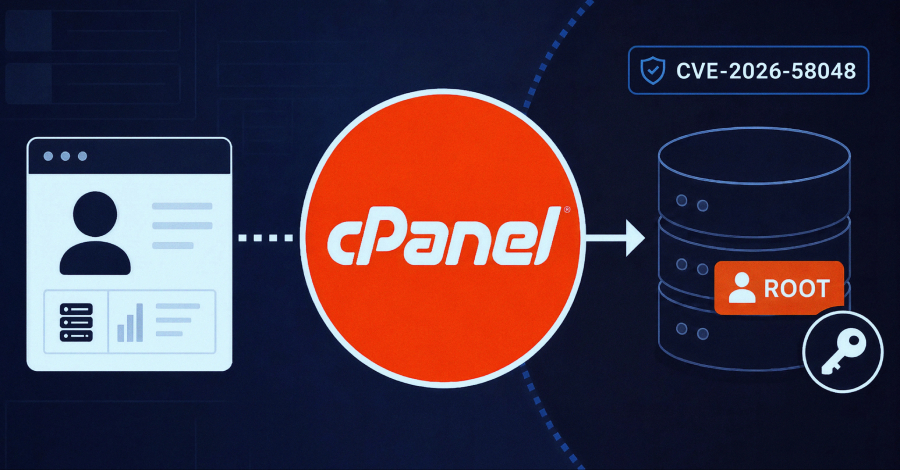
Une nouvelle faille critique dans cPanel permet aux clients d'hébergement d'exécuter du SQL en tant que superutilisateur de la base de données

cPanel a corrigé une faille qui permettait à un client d'hébergement authentifié d'exécuter du SQL dans le contexte racine de la base de données, franchissant la frontière des privilèges entre un compte cPanel et l'identité administrative de la base de données du serveur. Elle a été livrée dans une version de sécurité ciblée qui ferme deux autres chemins au-delà des limites du compte. Le bogue de la base de données est suivi sous le code CVE-2026-58048 (score CVSS 4.0 : 9.4) et touche

  • Il y a 2 mois

DOUBLECUP exploite ClickFix et des PNG mis en cache pour diffuser CountLoader et DeviceManager RAT

Un nouveau service de chargement russe nommé DOUBLECUP utilise des leurres ClickFix pour stocker des images PNG piégées par des malwares dans le cache du navigateur des victimes et finalement diffuser CountLoader et un cheval de Troie d'accès à distance appelé DeviceManager, jusqu'alors non documenté.

  • Il y a 2 mois

CISA ajoute une faille exploitée de N-able N-central au KEV suite à des compromissions de clients

L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté lundi une faille de sécurité de gravité élevée touchant N-able N-central à son catalogue de Vulnérabilités Exploitées Connues (KEV) suite à des rapports d'exploitations actives dans la nature. La vulnérabilité, répertoriée sous le CVE-2026-18577 (score CVSS : 8.2), est un cas de non-patchage pour le CVE-2026-18556 (score CVSS : 8.2) qui permet...