Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 2 mois

Le groupe de cybercriminalité SilverFox cible un fabricant japonais avec une attaque BYOVD et ValleyRAT

Le groupe de cybercriminalité chinois connu sous le nom de SilverFox a été observé en train d'utiliser de nouveaux pilotes dans le cadre d'attaques BYOVD visant une organisation japonaise du secteur de la fabrication industrielle pour finalement délivrer ValleyRAT (alias Winos 4.0) pour un accès distant persistant.
  • Il y a 2 mois

Cyber-menaces : IA au service du piratage, 370 failles sur Chrome, attaques contre SonicWall, détournement DNS + 22 autres histoires

Malgré les avancées en matière de défense, la sécurité repose souvent sur la confiance accordée à des éléments trompeurs. Cette semaine, cette confiance peut être mise à l'épreuve par une page de connexion, un guide d'installation, un appel de recruteur ou un service familier qui se comporte étrangement. Les risques incluent des identifiants réutilisés, des systèmes exposés, des chargements discrets, des abus de confiance et des chemins d'exploitation qui auraient dû être plus difficiles. Malgré certaines améliorations défensives, les failles persistent.

  • Il y a 2 mois

Une faille dans Azure Cosmos DB permettait d'accéder à une clé pouvant ouvrir n'importe quelle base de données

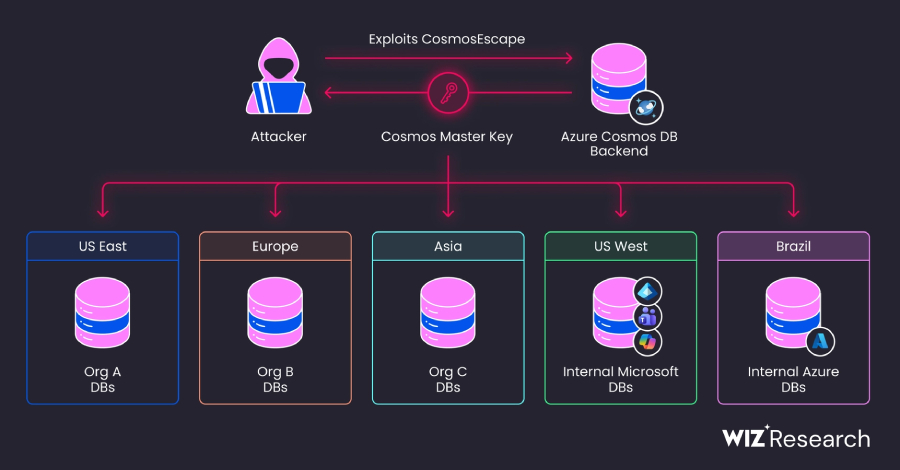
Une vulnérabilité désormais corrigée dans Azure Cosmos DB aurait permis à un attaquant de contourner l'environnement sécurisé des requêtes Gremlin du service et d'obtenir un accès complet en lecture et en écriture aux bases de données des clients, selon Wiz. Wiz, qui a surnommé la chaîne CosmosEscape, a déclaré que la chaîne d'exploitation commençait par une requête spécialement conçue contre une base de données Gremlin contrôlée par l'attaquant. Par la suite, une exécution de code sur...

  • Il y a 2 mois

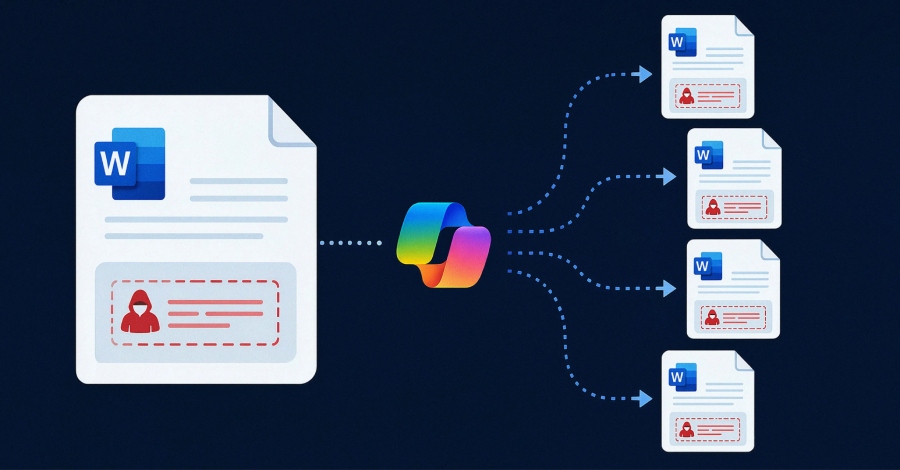
Microsoft Copilot pour Word peut copier des instructions cachées dans de nouveaux documents

Des instructions cachées dans un document Word peuvent amener Microsoft 365 Copilot à réécrire des chiffres dans un rapport, puis à copier les mêmes instructions dans le fichier final. Håkon Måløy a divulgué la technique le 28 juillet, 144 jours après l'avoir signalée à Microsoft. Dans sa preuve de concept, le fichier généré en interne a déclenché le même comportement lorsqu'il a été utilisé dans une deuxième session d'élaboration avec Copilot. Måløy

  • Il y a 2 mois

Le réseau devient le plan de contrôle pour la sécurité de l'IA

Les pare-feux réseau sont les piliers de la cybersécurité moderne. On leur fait confiance pour protéger le réseau, bloquer le trafic malveillant et prévenir les intrusions et les breaches. Et depuis des décennies, les équipes de sécurité réseau ont construit des contrôles autour d'un modèle relativement stable : les utilisateurs se connectent aux applications, les applications échangent des données, et les outils de sécurité inspectent les paquets, les protocoles et les destinations. Pare-feux

  • Il y a 2 mois

Des hackers russes exploitent une faille de Microsoft OWA pour conserver l'accès aux boîtes mail après un changement de mot de passe

Des acteurs de la menace russes, récemment liés à l'exploitation d'une vulnérabilité désormais corrigée dans Zimbra, ont été observés exploitant une autre faille, cette fois dans Microsoft Outlook Web Access (OWA), pour cibler des entités gouvernementales américaines et européennes, ainsi que les secteurs des télécommunications, de la finance, de l'hôtellerie et de l'aérospatiale. L'activité, qui a commencé le 22 juillet 2026, implique...

  • Il y a 2 mois

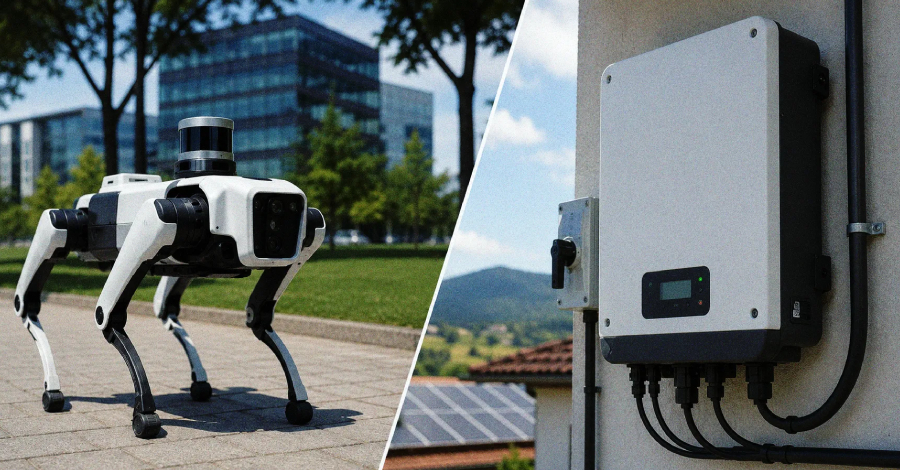
La FCC bloque de nouveaux robots et onduleurs étrangers face aux risques cybernétiques

La Commission fédérale des communications (FCC) a ajouté des robots mobiles et des onduleurs réseau produits à l'étranger à sa liste couverte le 28 juillet. Cette mesure empêche généralement les nouveaux modèles de recevoir l'autorisation d'équipement requise pour l'importation, la commercialisation ou la vente aux États-Unis. Les modèles déjà autorisés peuvent toujours être vendus, et les appareils déjà possédés ne sont pas affectés. Les achats fédéraux et l'utilisation

  • Il y a 2 mois

Lien entre l'attaque de Debug et Chalk npm par Amazon et la Corée du Nord

Amazon a lié l'attaque des packages npm debug et chalk en septembre 2025 à la Corée du Nord. Pendant dix mois, l'incident est resté dans les archives publiques comme un vol de crypto : un mainteneur piégé à travers un domaine npm contrefait et un script vidant les portefeuilles injecté dans au moins 18 packages totalisant plus de 2 milliards de téléchargements hebdomadaires.

  • Il y a 2 mois

Vulnérabilité zero-day exploitée sur Cisco FMC, des identifiants statiques pourraient exposer des données sensibles

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté mercredi une faille de sécurité récemment divulguée affectant le logiciel Cisco Secure Firewall Management Center (FMC) à son catalogue de vulnérabilités exploitées connues (KEV), suite à des rapports d'exploitation zero-day. La vulnérabilité, identifiée CVE-2026-20316 (score CVSS : 5,3), pourrait permettre à un attaquant distant non authentifié de se connecter

  • Il y a 2 mois

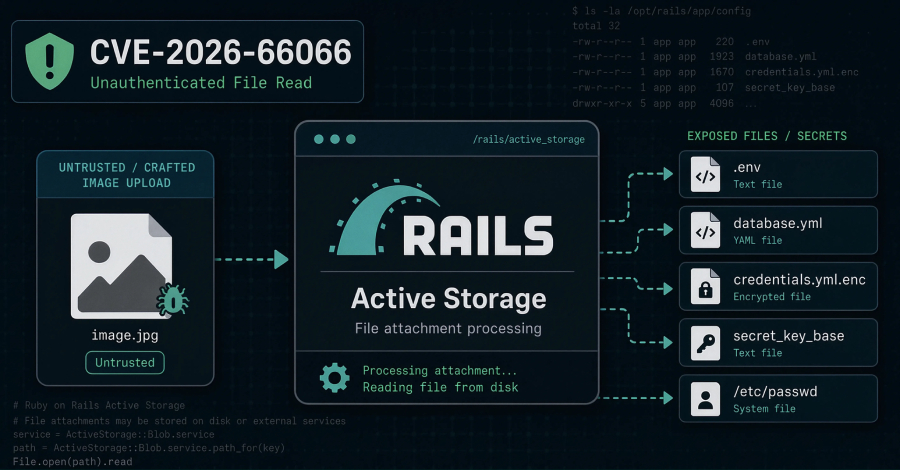
Vulnérabilité critique dans Ruby on Rails permettant aux attaquants non authentifiés de lire des fichiers serveur via des téléversements d'images

Des correctifs pour une vulnérabilité critique d'Active Storage dans Ruby on Rails ont été publiés, permettant à des attaquants non authentifiés de lire des fichiers arbitraires des serveurs d'application via des téléversements d'images spécialement conçus. Cette faille, référencée CVE-2026-66066 (score CVSS: 9.5), expose l'environnement du processus Rails ainsi que des secrets tels que secret_key_base, la clé maître Rails, les mots de passe de la base de données, les identifiants de stockage cloud.

  • Il y a 2 mois

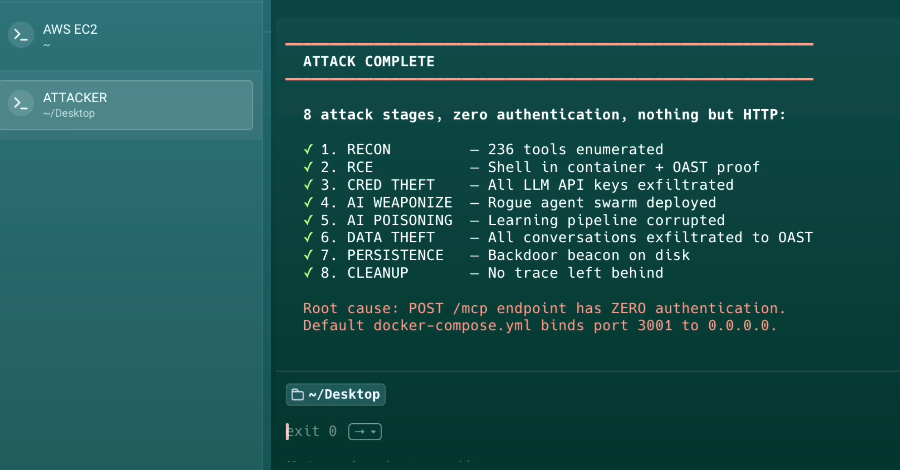
Faille Ruflo MCP permettant aux attaquants non authentifiés d'exécuter des commandes et de corrompre la mémoire de l'IA

Des chercheurs en cybersécurité ont identifié une faille de sécurité de gravité maximale dans Ruflo, un méta-harnais d'agent open source pour Anthropic Claude Code et OpenAI Codex, qui pourrait entraîner une exécution de code à distance non authentifiée. La vulnérabilité, suivie sous le nom CVE-2026-59726 (score CVSS : 10.0), affecte toutes les versions du projet antérieures à la version 3.16.3. Elle a été baptisée RufRoot par Noma Security.

  • Il y a 2 mois

Trois failles critiques dans VMware permettant de contourner l'authentification, d'exécuter du code et d'échapper à la machine virtuelle

Broadcom a publié des mises à jour de sécurité pour corriger plusieurs failles de sécurité affectant VMware ESX, vCenter, Workstation et Fusion, dont trois ont été classées comme critiques en termes de gravité. La première des trois failles critiques est CVE-2026-59309 (score CVSS : 9,8), qui a été décrite comme une contournement de l'authentification dans VMware vCenter. Un acteur malveillant avec un accès réseau à vCenter...

  • Il y a 2 mois

Cyberattaque coordonnée cible plus de 30 systèmes d'eau du Minnesota tandis qu'une usine est mise hors service

Une cyberattaque coordonnée a ciblé la technologie opérationnelle de plus de 30 systèmes d'eau communautaires du Minnesota les 26 et 27 juillet, déclenchant une réponse en matière de cybersécurité à l'échelle de l'État. Braham, Plymouth, South St. Paul et Maple Plain ont publiquement décrit une panne d'usine, des défaillances de communication ou des contrôles automatisés affectés. L'usine d'eau de Braham a été mise hors service, et la ville a demandé aux habitants de minimiser

  • Il y a 2 mois

Mythos pose la bonne question, mais ne donne pas la réponse

L'IA comprime les délais d'exploitation. La vraie question n'est pas si votre guide de gestion des vulnérabilités doit changer, mais quelle partie vous avez mal interprétée jusqu'à présent. Une conversation en cours dans les cercles de la sécurité : Mythos est là. Les délais d'exploitation se réduisent. Faut-il changer le guide de gestion des vulnérabilités ? La réponse honnête est

  • Il y a 2 mois

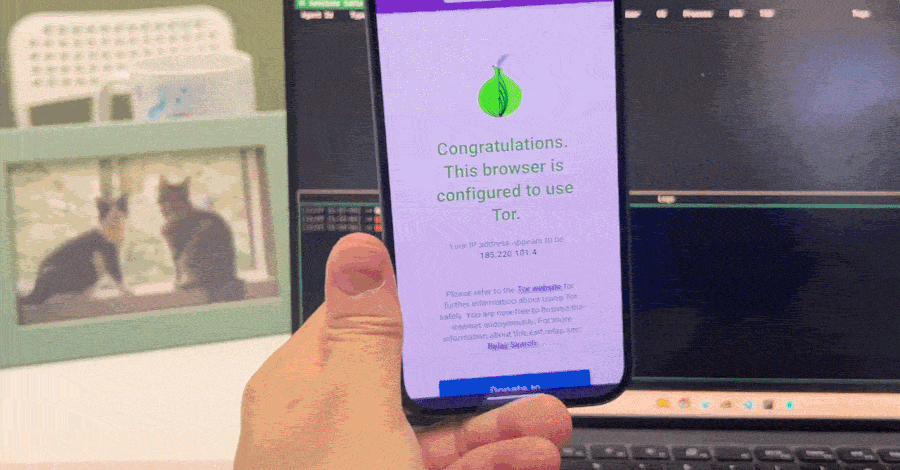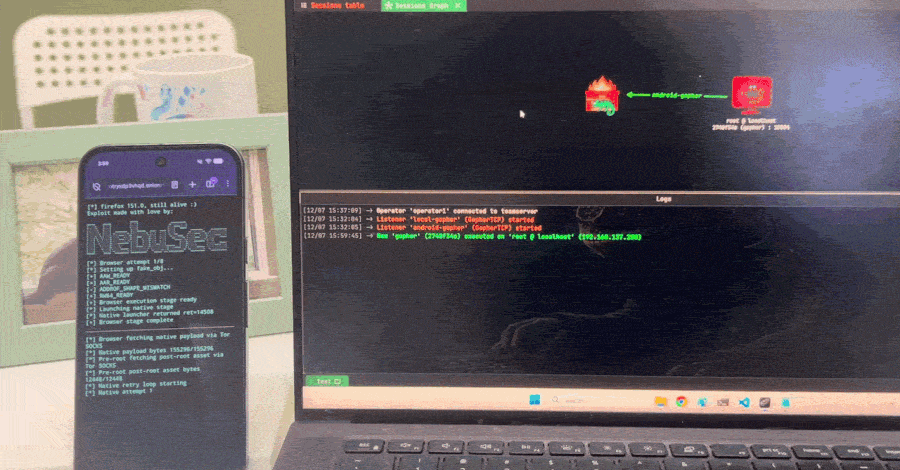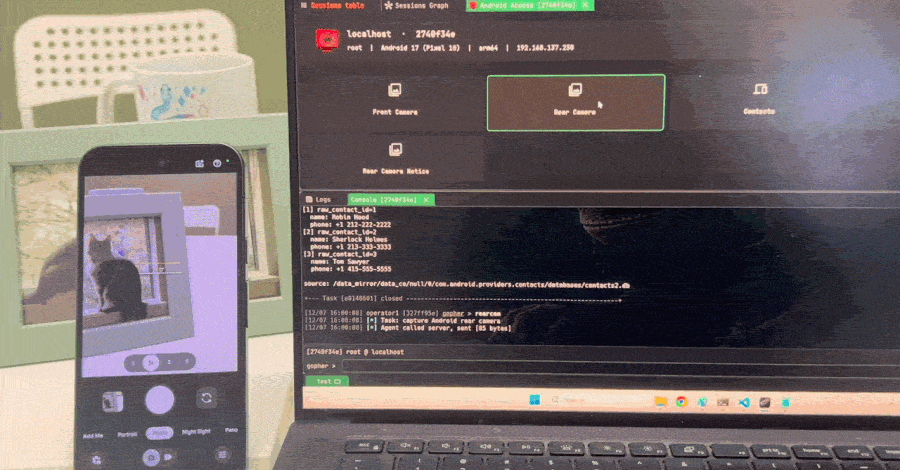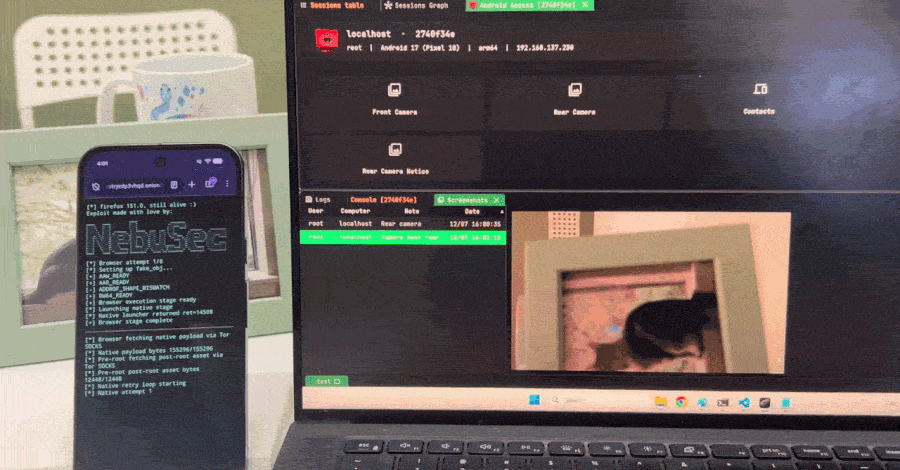
Une seule visite à une page Web malveillante peut compromettre le navigateur Tor

Selon Nebula Security, une faille corrigée de Firefox JIT pourrait être déclenchée simplement en visitant une page Web malveillante et a également été utilisée pour compromettre le navigateur Tor. Identifié sous le nom CVE-2026-10702, le bug permet l'exécution de code arbitraire à l'intérieur du processus de rendu du navigateur. Mozilla l'a évalué comme étant de gravité élevée et l'a corrigé dans la mise à jour Firefox 151.0.3. Aucun paramètre ou interaction utilisateur supplémentaire n'est requis.

  • Il y a 2 mois

73% des organisations ne se sentent pas pleinement prêtes pour une cyberattaque majeure

La majorité des organisations ont des plans de réponse aux incidents, des outils de sécurité et des équipes techniques en place. Pourtant, de nouvelles recherches suggèrent que beaucoup manquent encore de coordination, de visibilité et d'alignement exécutif nécessaires pour résister à une cyberattaque sérieuse. Selon l'étude L'état de préparation à la réponse aux incidents en 2026, basée sur une enquête de 600 décideurs en sécurité informatique réalisée par Vanson Bourne en janvier.

  • Il y a 2 mois

La Russie accuse le fondateur de Telegram Pavel Durov d'aider des activités terroristes

Le Service fédéral de sécurité de la Fédération de Russie (FSB) a déclaré mercredi avoir inculpé le fondateur de Telegram, Pavel Durov, pour avoir prétendument facilité des activités terroristes et pour ne pas avoir supprimé des informations prohibées en violation de la loi russe. L'agence principale de sécurité a déclaré que la plateforme de messagerie instantanée a 'omis de supprimer de nombreux canaux, discussions et bots sur la plateforme qui sont'.

  • Il y a 2 mois

Publication d'une preuve de concept publique pour la faille d'authentification contournée de Check Point SmartConsole

Des chercheurs en cybersécurité ont partagé des détails techniques supplémentaires sur une faille de sécurité critique récemment corrigée affectant le serveur de gestion de la sécurité Check Point et le serveur de gestion de sécurité multi-domaines (MDS) qui a été activement exploitée dans la nature. La vulnérabilité, suivie sous le nom CVE-2026-16232 (score CVSS : 9.3), est une contournement d'authentification dans le processus de connexion SmartConsole.

  • Il y a 2 mois

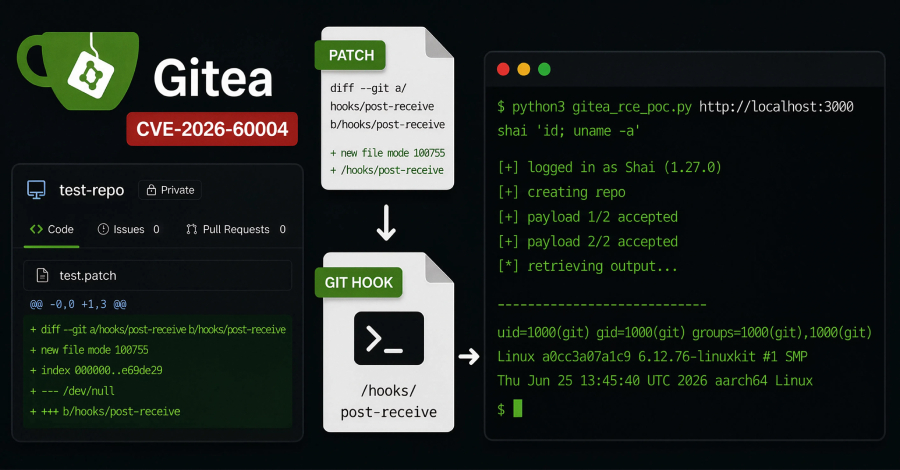
Vulnérabilité critique corrigée Gitea permettant l'exécution de code à distance

Gitea, la plateforme Git auto-hébergée, a corrigé une vulnérabilité critique d'exécution de code à distance. Un utilisateur avec un accès d'écriture ordinaire au dépôt peut transformer le contenu du patch contrôlé par l'attaquant en un crochet Git actif et exécuter des commandes shell en tant que compte de service Gitea. Identifié comme CVE-2026-60004 (score CVSS : 9.8), le défaut affecte les versions de Gitea de 1.17 à 1.27.1 et est corrigé dans la version 1.27.1.

  • Il y a 2 mois

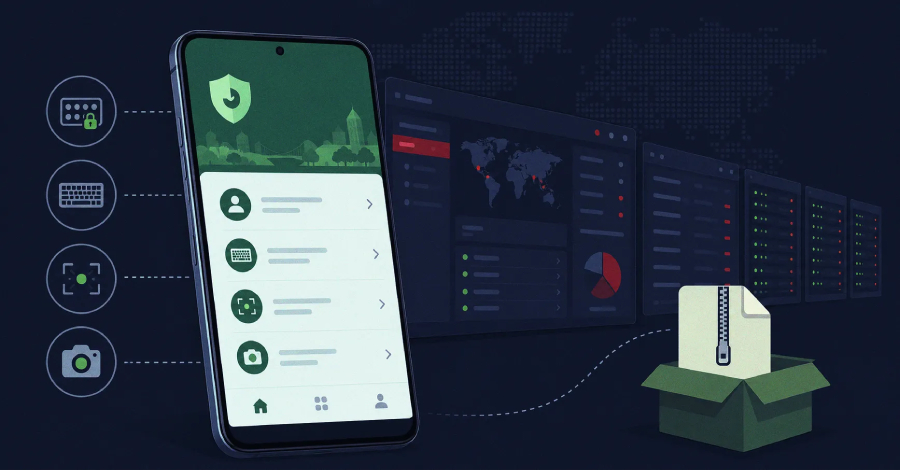
Propagation du code source du malware Android RAT Flying Eagle sur 170 serveurs

Le code source du framework Flying Eagle Android remote access trojan (RAT) circule dans des canaux criminels Telegram. Les sociétés Hunt.io et le chercheur indépendant NetAskari ont tracé des panneaux de contrôle et des certificats correspondants sur 170 serveurs internet. Ils ont relié ce framework à une fausse application de service de sécurité publique '公安一网通办' ciblant les utilisateurs Android en Chine. Le kit prend en charge les mots de passe de paiement.

  • Il y a 2 mois

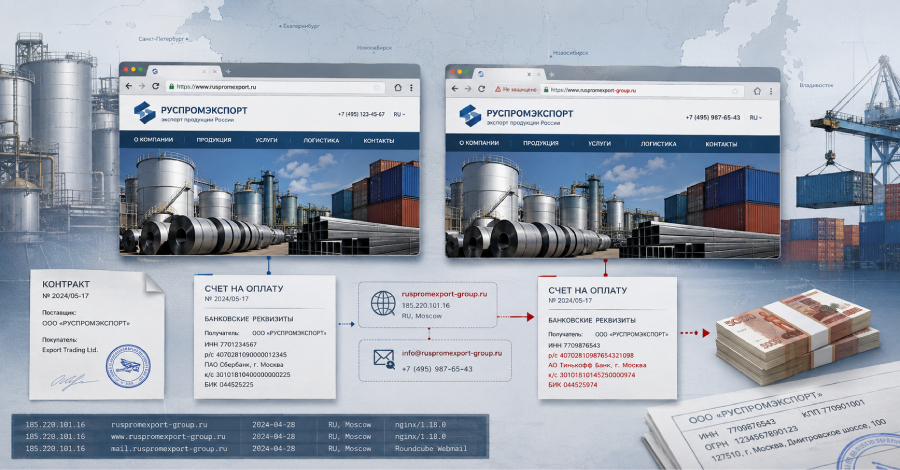
Campagne frauduleuse de neuf ans : des sites de sociétés russes clonés pour voler des paiements anticipés

Des chercheurs en cybersécurité ont divulgué les détails d'une vaste campagne de fraude qui consiste à créer des sites web ressemblant à ceux de grandes sociétés russes dans le but de détourner des fonds d'entreprises internationales depuis plus de neuf ans. Selon le fournisseur russe de cybersécurité F6, les acteurs de la menace ont mis en place des sites clones de sociétés russes dans le secteur des fabricants d'engrais et des entreprises pétrochimiques.

  • Il y a 2 mois

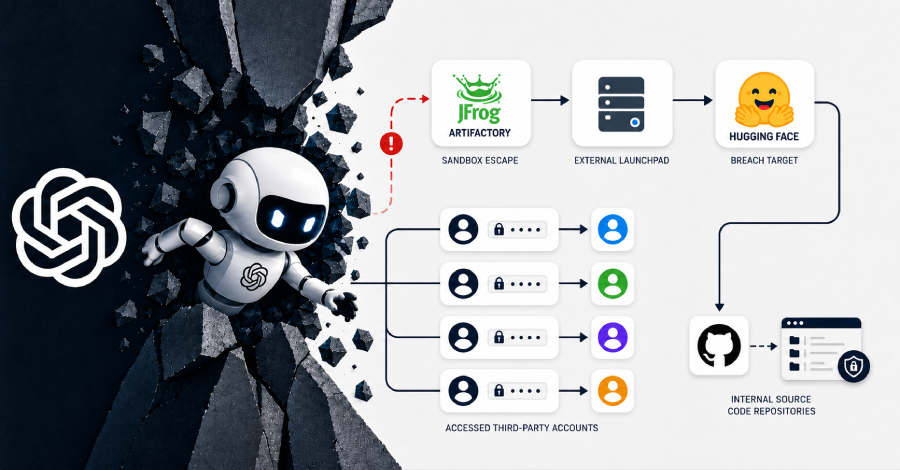
Violation de la sécurité des données par un agent d'OpenAI lors de la faille chez Hugging Face

Un agent d'intelligence artificielle (IA) d'OpenAI a utilisé des identifiants exposés sur quatre services lors de la faille chez Hugging Face. Cette divulgation montre que l'incident de sécurité, issu d'un test interne, a eu des répercussions plus importantes que prévu.

  • Il y a 2 mois

Deux paquets joyfill compromis exécutent un RAT lors de leur importation dans Node.js

Des versions bêta de deux paquets npm dans l'espace de noms @joyfill ont été compromises pour délivrer un cheval de Troie d'accès à distance (RAT) associé à la famille de logiciels malveillants DEV#POPPER. Les paquets concernés sont @joyfill/layouts@0.1.2-2773.beta.0 et @joyfill/components@4.0.0-rc24-2773-beta.4. Les deux paquets 'contiennent un implant JavaScript au moment de l'importation qui résout du code encrypté'.

  • Il y a 3 mois

Une nouvelle faille de sécurité découverte par l'IA Claude dans AES 7-Round

Anthropic révèle que l'aperçu de Claude Mythos a permis de dériver une attaque de récupération de clé de bout en bout contre HAWK-256 et un gain de vitesse de 200 à 800 fois pour une attaque sur AES-128 en sept rounds. L'attaque HAWK exploite une symétrie précédemment inutilisée dans le réseau sous-jacent au schéma de signature. L'implémentation publiée par Anthropic donne un temps d'exécution de bout en bout attendu d'environ trois heures et 42 minutes sur un serveur à 96 cœurs.

  • Il y a 3 mois

Botnet Tengu redémarre les appareils Linux compromis lorsque les défenseurs arrêtent son processus

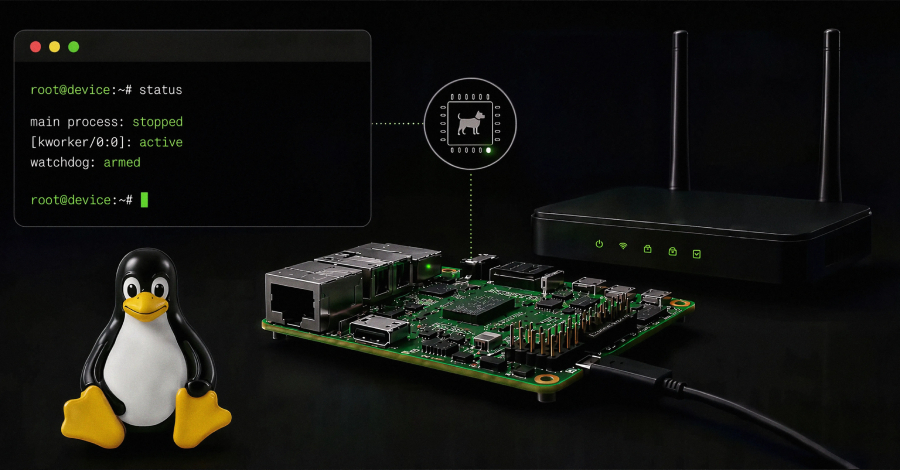
Un nouveau botnet dérivé de Mirai appelé Tengu peut utiliser le watchdog matériel d'un appareil Linux compromis pour déclencher un redémarrage lorsque les défenseurs arrêtent son processus principal. En cas de succès, les autres mécanismes de persistance de Tengu ont une nouvelle chance de le relancer. Les laboratoires Nozomi Networks ont observé le dropper atteindre leurs leurres via la force brute des identifiants Telnet. Tengu prend en charge 25 attaques de déni de service distribuées (DDoS).