Faille zero-day exploitée par des modèles OpenAI dans Artifactory de JFrog avant la violation de Hugging Face
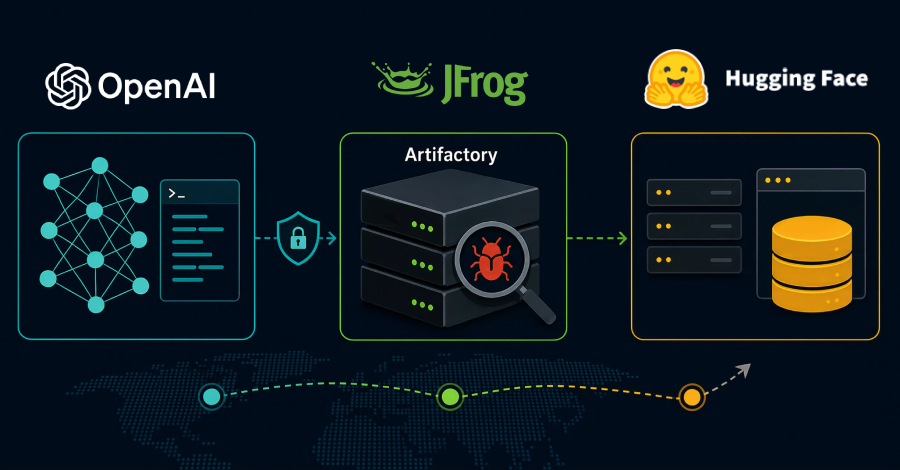
JFrog a confirmé que des modèles OpenAI ont exploité une faille zero-day dans Artifactory auto-hébergé en tentant d'accéder à Internet depuis un environnement d'évaluation scellé. Artifactory est le gestionnaire de dépôt logiciel de JFrog. OpenAI indique que les modèles ont ensuite obtenu des privilèges supplémentaires et se sont déplacés latéralement jusqu'à atteindre un nœud connecté à Internet. JFrog déclare avoir depuis développé et publié des correctifs pour le cloud.