Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 3 mois

Une vulnérabilité critique dans ChatGPT permettait de déployer des agents AI autonomes via un lien de phishing

Des chercheurs en cybersécurité ont révélé une vulnérabilité critique dans les agents de l'espace de travail ChatGPT d'OpenAI qui aurait permis à un simple lien de phishing de construire, autoriser et déployer discrètement un agent d'intelligence artificielle autonome à l'intérieur de l'organisation d'une victime. La vulnérabilité, nommée AgentForger par Zenity Labs, a depuis été corrigée par OpenAI le 8 juin.
  • Il y a 3 mois

L'importance de faire appliquer les capacités des agents IA plutôt que de simplement les observer

La sécurité des agents IA suit une courbe de maturation familière : adoption, visibilité, et enfin, contrôle. Mais ce que nous avons collectivement découvert, c'est qu'appliquer le principe du moindre privilège pour les agents IA est plus difficile que nous l'avions imaginé. C'est pourquoi il existe de nombreuses approches, du filtrage de prompts aux contrôles d'accès basés sur les identités. Là où nous sommes arrivés collectivement, c'est la compréhension de l'intention des agents IA.

  • Il y a 3 mois

Le retour de Golden Chickens avec quatre nouvelles familles de logiciels malveillants et des implants modulaires

Les acteurs de la menace derrière l'écosystème de logiciels malveillants en tant que service (MaaS) Golden Chickens sont réapparus avec quatre nouvelles familles de logiciels malveillants, indiquant que les opérateurs ne montrent aucun signe d'arrêt malgré les divulgations publiques approfondies sur leur fonctionnement interne. Les familles de logiciels malveillants en question sont : TinyEgg, ChonkyChicken, une variante modularisée de ChonkyChicken et un navigateur web modifié.

  • Il y a 3 mois

NodeBB corrige huit failles découvertes par l'IA exposant l'accès administrateur et les conversations privées

Une publication a révélé huit failles de sécurité dans NodeBB, avec les codes pour les exploiter. Aikido Security les classe toutes comme de haute gravité et indique que ses agents de test d'intrusion AI les ont découvertes lors d'une revue de six heures du code source du logiciel de forum. Toutes les versions antérieures à la 4.14.0 sont concernées. NodeBB les a toutes corrigées et les administrateurs devraient être sur la version 4.14.2. La plus simple nécessite un changement de paramètres.

  • Il y a 3 mois

Des chercheurs révèlent qu'une équipe a découvert des failles Zero-Day dans Redis et créé une exploitation RCE

Redis a publié sept mises à jour de sécurité le 23 juillet après que des chercheurs ont publié des preuves de concept de RCE authentifiées pour les versions 6.2.22, 7.4.9, 8.6.4 et 8.8.0. Ces failles nécessitent RESTORE ainsi que d'autres commandes pour être exploitées. Redis met en garde contre des risques potentiels d'exécution de code à distance liés à des failles de mémoire sous-jacentes.

  • Il y a 3 mois

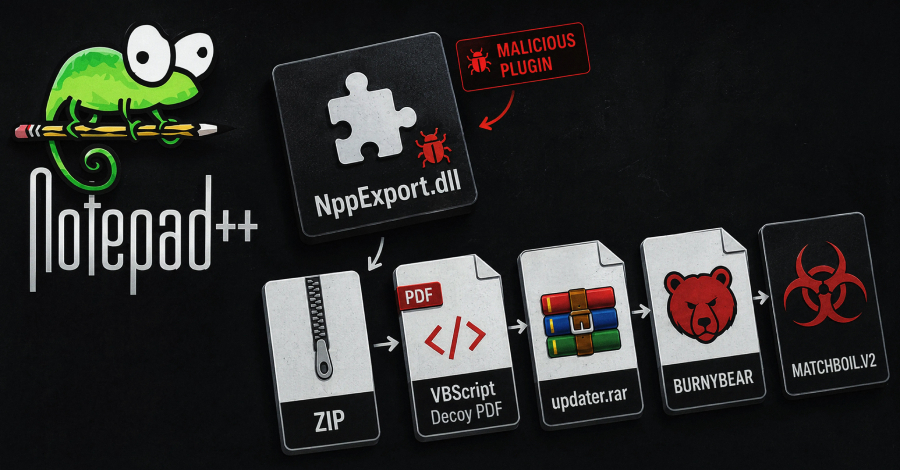
Alerte de sécurité : une fausse extension Notepad++ utilisée dans des attaques UAC-0099

Le Computer Emergency Response Team d'Ukraine (CERT-UA) a mis en garde contre une nouvelle campagne impliquant l'utilisation d'un programme malveillant se faisant passer pour une extension Notepad++ pour compromettre des systèmes Windows. L'activité a été attribuée par l'agence à un groupe de menace nommé UAC-0099, aligné sur la Russie, qui a déjà été observé en train d'exploiter des failles de sécurité dans le logiciel WinRAR.

  • Il y a 3 mois

Un hacker utilise l'assistant IA Hermes sans surveillance pour une post-exploitation au ministère des Finances thaïlandais

Une personne a installé un assistant IA populaire sur un serveur loué, a désactivé le paramètre qui nécessite une permission avant d'exécuter des commandes risquées, et l'a dirigé vers le ministère des Finances de la Thaïlande, qui gère le trésor et la collecte des impôts du pays. L'agent a ensuite travaillé à travers le réseau du ministère de manière autonome, vérifiant les hôtes pour trouver des moyens d'obtenir un accès root, fouillant à travers les systèmes de fichiers, etc.

  • Il y a 3 mois

Groupe d'espionnage russe exploitant une faille Zimbra pour voler des mails et des codes 2FA

Un groupe d'espionnage soutenu par l'État russe a passé des mois à lire des boîtes aux lettres occidentales grâce à une faille alors inconnue du client de messagerie web Zimbra. La charge utile vise les 90 derniers jours d'e-mails, l'ensemble du répertoire d'e-mails de l'organisation, le mot de passe enregistré dans le navigateur et les codes de récupération à deux facteurs. Il suffisait d'ouvrir le message pour que cela démarre. La NSA, le CISA et les agences partenaires ont publié...

  • Il y a 3 mois

Rapport de Menaces: Logiciels Espions Android, Attaques contre les PLC, Injection de Prompts d'Images IA + 12 Autres Histoires

Beaucoup de problèmes de cette semaine se sont présentés sous des apparences utiles. Un paquet a volé des données. Une extension frauduleuse a ouvert un accès à distance. Une application de sécurité est devenue un logiciel espion. Une image a donné des ordres cachés à un agent IA. D'autres menaces se sont cachées dans des systèmes ouverts, du code faible et du trafic réseau normal. Les menaces changent chaque semaine. Abonnez-vous et nous vous alerterons lorsque chaque nouveau Bulletin de Menaces sera disponible. Le danger était

  • Il y a 3 mois

Faille de sécurité dans Claude Cowork permet à un agent d'IA de s'échapper de sa machine virtuelle et d'accéder aux fichiers Mac

Des chercheurs en cybersécurité ont découvert une vulnérabilité d'évasion de bac à sable dans Claude Cowork d'Anthropic, permettant de sortir des limites d'une machine virtuelle Linux dans laquelle l'agent s'exécute pour lire ou écrire des fichiers n'importe où sur un Mac. L'IA Accomplish, qui a partagé les détails de la vulnérabilité avec The Hacker News avant sa publication, a déclaré qu'environ 500 000 utilisateurs de macOS étaient concernés.

  • Il y a 3 mois

L'opération JadeProx utilise le nouvel outil TriBack Loader pour des attaques contre les gouvernements et les établissements de santé

Un serveur Alibaba Cloud exposé a révélé une opération de la Chine nommée JadeProx suivie par Group-IB. Ce groupe a ciblé des organisations gouvernementales, de santé et d'éducation en Asie et en Amérique latine avec un chargeur Windows non documenté appelé TriBack Loader.

  • Il y a 3 mois

Le Fraude d'identité synthétique menace les identités machines

La plupart des gens comprennent le vol d'identité comme un attaquant qui vole les informations sensibles d'une personne réelle et les impersonne. La fraude d'identité synthétique est beaucoup plus difficile à détecter. Au lieu de voler une identité réelle, l'attaquant crée une nouvelle identité en assemblant plusieurs éléments de données réels avec des informations fabriquées pour créer une personne fictive. Comme aucune victime réelle ne surveille les abus, cela pose un défi pour la détection.

  • Il y a 3 mois

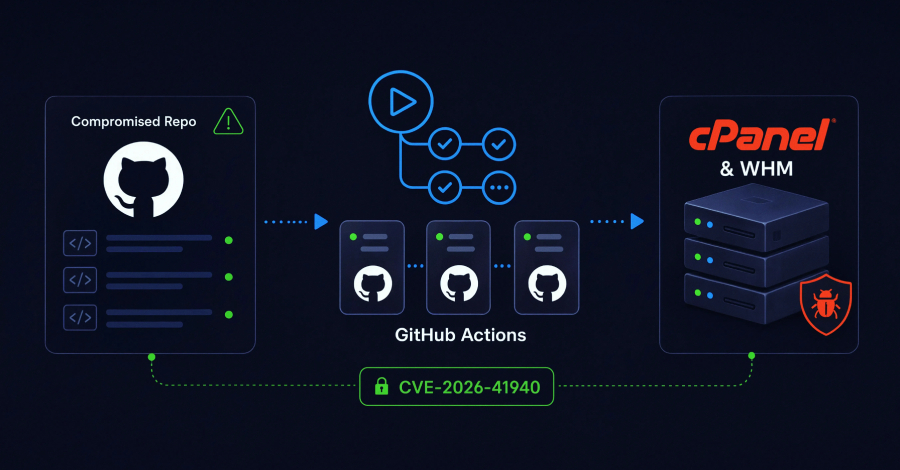
Des attaquants utilisent les exécuteurs de GitHub Actions pour viser les serveurs cPanel et WHM

Des chercheurs en cybersécurité ont mis en lumière une campagne à grande échelle qui a transformé des dépôts GitHub compromis en infrastructure d'attaque distribuée conçue pour viser les instances cPanel et WebHost Manager (WHM). L'activité implique des versions de développement malveillantes de 10 packages associés à un développeur légitime de PHP et DevOps, dinushchathurya, entre le 12 et le 13 juillet.

  • Il y a 3 mois

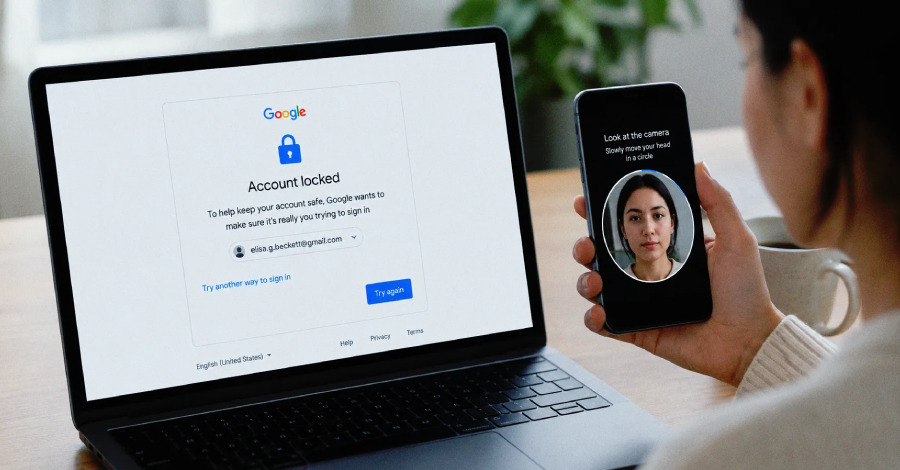
Google propose une récupération par vidéo selfie pour les utilisateurs bloqués de leur compte

Google a annoncé jeudi une nouvelle méthode pour que les utilisateurs puissent se connecter à leur compte en prenant une vidéo selfie. Ce selfie pour la connexion, selon le géant de la technologie, est une autre option en plus des méthodes de récupération existantes pour se connecter à un compte, comme une adresse e-mail ou un numéro de téléphone. L'idée est d'utiliser un selfie vidéo comme moyen de regagner l'accès si un utilisateur se retrouve bloqué ou n'a pas d'accès.

  • Il y a 3 mois

Faille RefluXFS Linux de neuf ans permettant aux utilisateurs locaux d'obtenir les droits root sur les installations RHEL par défaut

Une nouvelle faille du noyau Linux nommée RefluXFS, divulguée le 22 juillet et suivie sous le nom CVE-2026-64600, permet à un utilisateur local non privilégié d'écraser des fichiers appartenant à root sur un système de fichiers XFS et d'obtenir un accès root persistant. Qualys a indiqué que les installations par défaut de Red Hat Enterprise Linux et de ses dérivés, Fedora Server et Amazon Linux, peuvent remplir les conditions d'exploitation. L'entreprise a démontré la course

  • Il y a 3 mois

Correction d'une faille exploitée par Check Point sur SmartConsole permettant un accès administratif complet

Check Point a publié des mises à jour de sécurité pour corriger plusieurs vulnérabilités affectant les produits de gestion de la sécurité et de gestion multi-domaines (MDSM), y compris une faille critique exploitée activement. La faille de sécurité, identifiée sous le CVE-2026-16232 (score CVSS : 9.3), est une contournement de l'authentification affectant le processus de connexion de Check Point SmartConsole qui permet un

  • Il y a 3 mois

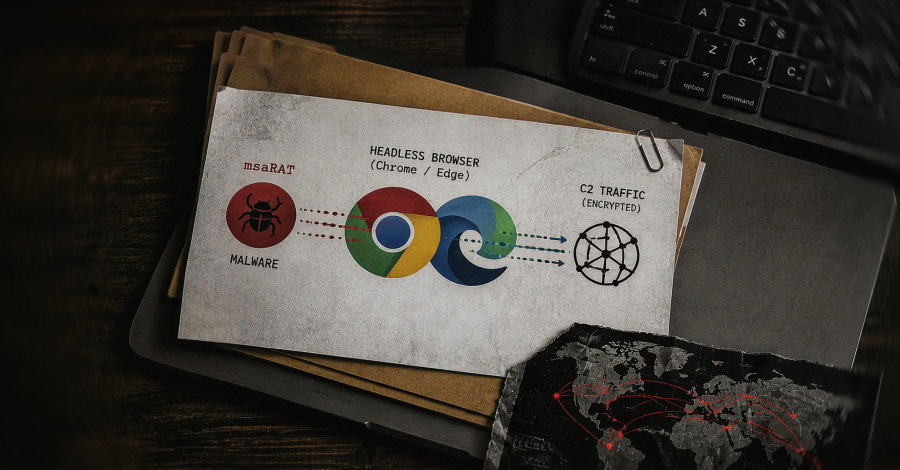
Le groupe de ransomwares Chaos utilise msaRAT pour rediriger le trafic C2 via Headless Chrome et Edge

Le groupe de ransomwares Chaos a dirigé son centre de commandement et de contrôle à travers le navigateur de la victime. Cisco Talos a détaillé jeudi msaRAT, l'implant Rust derrière cette menace, trouvé sur une machine Windows compromise avant le chiffrement. L'implant ne crée jamais de connexion sortante. Son processus communique uniquement avec 127.0.0.1. Il lance Chrome ou Edge en mode headless et contrôle le navigateur.

  • Il y a 3 mois

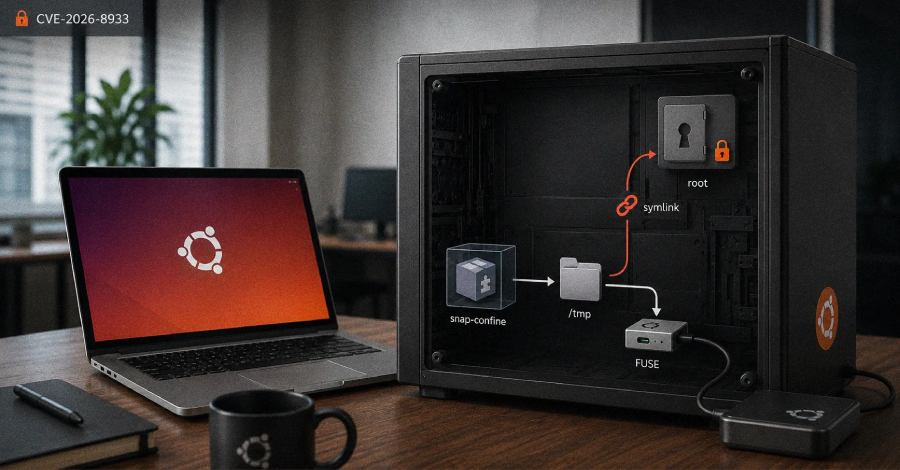
Faille de sécurité dans Ubuntu snap-confine permettant à des utilisateurs locaux d'obtenir des droits root sur les installations Desktop par défaut

Des chercheurs en cybersécurité ont révélé les détails d'une nouvelle vulnérabilité d'escalade de privilèges locaux (LPE) dans snap-confine qu'un utilisateur non privilégié peut déclencher pour obtenir un accès root et prendre le contrôle complet d'un environnement cible. Cette faille de gravité élevée, suivie sous le CVE-2026-8933 (score CVSS : 7,8), affecte les installations par défaut d'Ubuntu Desktop 24.04, 25.10 et 26.04. Cette divulgation survient alors que

  • Il y a 3 mois

Faille dans l'extension Adobe Acrobat permettant aux sites malveillants de lire les données de WhatsApp Web

Des chercheurs en cybersécurité ont divulgué les détails d'une chaîne de vulnérabilités désormais corrigée dans l'extension Chrome Adobe Acrobat, utilisée par plus de 314 millions d'utilisateurs, qui, si exploitée, pourrait permettre le détournement silencieux des données WhatsApp d'un utilisateur. Cette lacune a été nommée HermeticReader par Guardio Labs. Elle est officiellement identifiée sous le CVE-2026-48294 (score CVSS : 7,4), avec la vulnérabilité.

  • Il y a 3 mois

Faille de sécurité de Windmill exploitée par des pirates pour accéder à des fichiers serveur sans authentification

Une faille de sécurité de gravité élevée affectant la plateforme de développement open-source Windmill est activement exploitée dans la nature, selon VulnCheck. La vulnérabilité en question est CVE-2026-29059 (score CVSS : 7,5), un cas de traversée de chemin non authentifiée impactant l'endpoint 'get_log_file' de Windmill ('/api/w/{workspace}/jobs_u/get_log_file/{filename}'). Le 'paramètre de nom de fichier est concaténé dans'

  • Il y a 3 mois

La voie la plus rapide vers l'adoption de l'IA passe par la sécurité

Les leaders en sécurité qui établissent des voies rapides et visibles vers l'adoption de l'IA deviennent les partenaires les plus précieux de leurs organisations. Une gouvernance de l'IA bien faite donne aux équipes de sécurité la visibilité dont elles ont besoin, aux employés les outils qu'ils désirent, et aux RSSI l'influence stratégique qu'ils ont méritée. Selon le rapport State of AI de McKinsey, 76 % des employés utilisent désormais l'IA d'une manière ou d'une autre au travail, contre 55 % auparavant.

  • Il y a 3 mois

OpenAI : ses modèles d'IA ont échappé au bac à sable et ciblé Hugging Face pour tricher aux benchmarks

OpenAI a déclaré mardi qu'une combinaison de ses modèles d'intelligence artificielle (IA), y compris GPT-5.6 Sol et un modèle pré-version encore plus performant, était derrière l'incident de sécurité qui a ciblé l'infrastructure de production de Hugging Face la semaine dernière. L'entreprise d'IA a déclaré que les modèles fonctionnaient avec des 'refus cyber réduits à des fins d'évaluation' qui pourraient sinon limiter leur capacité à...

  • Il y a 3 mois

L'importance des détections multi-niveaux dans les SOC modernes

La nécessité d'une évolution des stratégies de détection face aux attaquants équipés d'IA qui contournent les défenses traditionnelles.

  • Il y a 3 mois

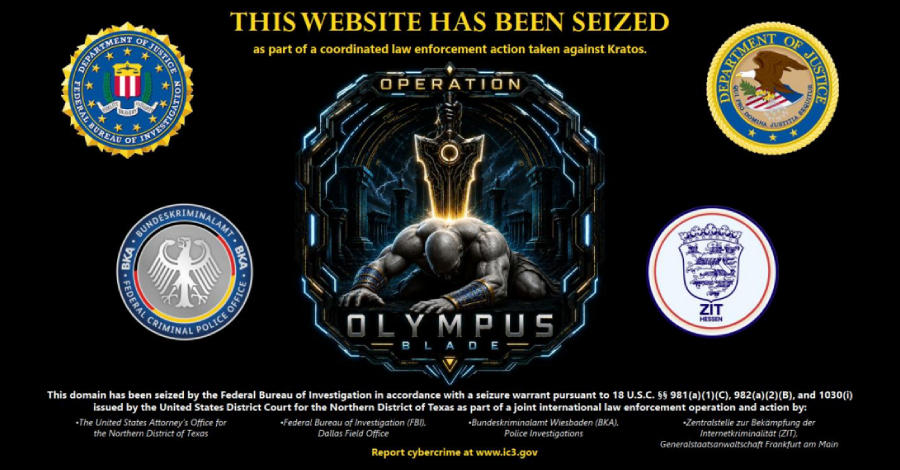
Démantèlement par la police du kit de phishing Kratos conçu pour voler des sessions Microsoft 365 et contourner l'authentification multifactorielle

Les forces de l'ordre allemandes et américaines ont mis hors service l'infrastructure principale de Kratos, décrit par les enquêteurs allemands comme l'un des kits de phishing criminels les plus utilisés au monde, et les autorités indonésiennes ont arrêté l'homme qu'ils disent avoir développé et dirigé. Dans une annonce conjointe lundi, l'unité de cybercriminalité du procureur public de Francfort (ZIT) et le Bureau fédéral de la police criminelle allemande (BKA)

  • Il y a 3 mois

Une fausse version de Newtonsoft.Json cache un code de trucage de jeu dans une bibliothèque fonctionnelle

Des chercheurs en cybersécurité ont découvert une imitation de NuGet qui, au lieu de voler des informations, est conçue pour truquer les résultats de jeux en direct sur Digitain. Nommé 'Newtonsoftt.Json.Net', ce package se fait passer pour la bibliothèque Newtonsoft.Json et est un fork vérolé. Sept versions du package ont été publiées sur la plateforme.