Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 2 mois

Des attaques CSS récentes peuvent contourner les défenses des messageries Web pour voler des mots de passe et des jetons

Des recherches récentes montrent que le contenu à l'intérieur d'un e-mail peut dépasser sa limite et interférer avec l'interface de messagerie Web. À travers des chaînes d'attaques touchant Outlook, Gmail, Fastmail, Proton Mail, Yahoo Mail et AOL Mail, ces techniques peuvent capturer des mots de passe, prendre le contrôle de comptes tiers, divulguer des jetons, détourner des actions d'interface utilisateur de confiance et manipuler des outils d'IA lisant des e-mails. Le chercheur de PortSwigger, Gareth.
  • Il y a 2 mois

Explotation en cours du zero-day de Metabase permettant un accès administrateur sans authentification

Metabase a averti qu'une faille de sécurité de gravité maximale impactant son logiciel de business intelligence et de visualisation de données a été exploitée en tant que zero-day. La vulnérabilité (score CVSS : 10.0), qui n'a pas de numéro CVE, permet à un attaquant distant non authentifié d'injecter du SQL arbitraire dans la base de données de l'application Metabase, leur permettant de récupérer

  • Il y a 2 mois

N-able publie N-central Hotfix 2 suite à l'atteinte des systèmes gérés par des attaquants

N-able a publié une nouvelle série de correctifs pour N-central dans le cadre de son enquête sur l'exploitation continue d'une faille de sécurité récemment révélée dans le produit de surveillance à distance et de gestion (RMM). L'entreprise a déclaré : 'Nous élargissons de manière proactive les protections en réponse à la surveillance continue des acteurs de menace alors qu'ils font évoluer leurs techniques d'attaque.'

  • Il y a 2 mois

Faille critique découverte sur Progress Kemp LoadMaster et signalée par le CISA KEV

Le vendredi, l'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté une faille de sécurité de gravité critique affectant Progress Kemp LoadMaster à son catalogue des Vulnérabilités Exploitées Connues (KEV), suite à des rapports d'exploitation en cours dans la nature. La vulnérabilité, répertoriée sous CVE-2026-8037 (score CVSS : 9,6), est une faille d'injection de commandes qui pourrait être utilisée pour exécuter des actions arbitraires.

  • Il y a 2 mois

Près de 800 packages npm malveillants distribuent RAT et Infostealer multiplateforme

Un groupe de près de 800 packages malveillants a été publié sur le registre npm dans le cadre d'une nouvelle campagne visant à distribuer des logiciels malveillants multiplateformes ciblant les systèmes Windows, Mac et Linux. Ces packages semblent utiliser des noms de packages AI slop squatted, générés aléatoirement ou des typo-squatting, mais ils fournissent tous un puissant RAT et une charge utile Infostealer, selon le chercheur en logiciels malveillants OpenSourceMalware Paul.

  • Il y a 2 mois

Une attaque de type ClickFix délivre un voleur de macOS pouvant vider les porte-monnaie de cryptomonnaies

Des attaques de type ClickFix sont utilisées pour délivrer un logiciel malveillant basé sur Go capable de voler des actifs de cryptomonnaie, ainsi que des mots de passe stockés dans le navigateur, des données du trousseau iCloud d'Apple et des informations d'identification mises en cache. La chaîne d'infection axée sur macOS est conçue pour délivrer un script shell qui profile l'hôte, puis récupère une charge utile de logiciel malveillant macOS compatible avec l'architecture CPU de l'ordinateur.

  • Il y a 2 mois

UNC6671 : des attaques Vishing ciblent les téléphones personnels pour voler des données SaaS

Une récente vague d'attaques cybernétiques visant les services financiers, le capital-investissement et les services professionnels est attribuée à un groupe d'extorsion de données connu sous le nom de UNC6671. UNC6671 continue de se baser sur le hameçonnage vocal (vishing) pour cibler les employés d'entreprise, se faisant passer pour le personnel du service d'assistance informatique facilitant des migrations de sécurité obligatoires et urgentes. De manière significative, l'acteur de la menace contacte souvent les employés via leurs

  • Il y a 2 mois

Vulnérabilité XSS pré-authentification corrigée sur WordPress - Appliquer le correctif rapidement

WordPress a corrigé une faille de script intersite (XSS) réfléchi avant l'authentification sur son écran de connexion qui affecte chaque version du système de gestion de contenu. pwn.ai a démontré comment la faille peut être enchaînée en une exécution de code PHP sur le serveur lorsqu'un administrateur connecté interagit avec une page contrôlée par un attaquant. Identifié sous le code CVE-2026-64638 (score CVSS : 8,9),

  • Il y a 2 mois

Grandir à la dure

Le mouvement Open Source a eu une belle enfance. Pendant deux décennies, il a eu l'insouciance d'un enfant, donnant généreusement, faisant confiance aux étrangers, sans jamais se soucier des regards. C'était un paradis. C'était aussi, avec du recul, un peu sauvage.

  • Il y a 2 mois

Vulnérabilité Linux SCTP de 18 ans permettant aux utilisateurs locaux d'obtenir les droits root et d'échapper aux conteneurs

Un bug use-after-free dans le code réseau SCTP de Linux peut être exploité pour obtenir les droits root sur un hôte, et des chercheurs de Tencent affirment l'avoir utilisé pour s'échapper d'un conteneur et accéder à la machine sous-jacente. La faille existe depuis 2008. La correction a déjà été livrée : les noyaux stables 7.1.6, 6.18.42, 6.12.101 et 6.6.148, publiés le 3 août, y remédient. Toute personne utilisant un ancien noyau avec SCTP accessible devrait effectuer une mise à jour.

  • Il y a 2 mois

Nouvelle attaque NatJack cible les sessions TCP et falsifie les DNS en manipulant les tables NAT

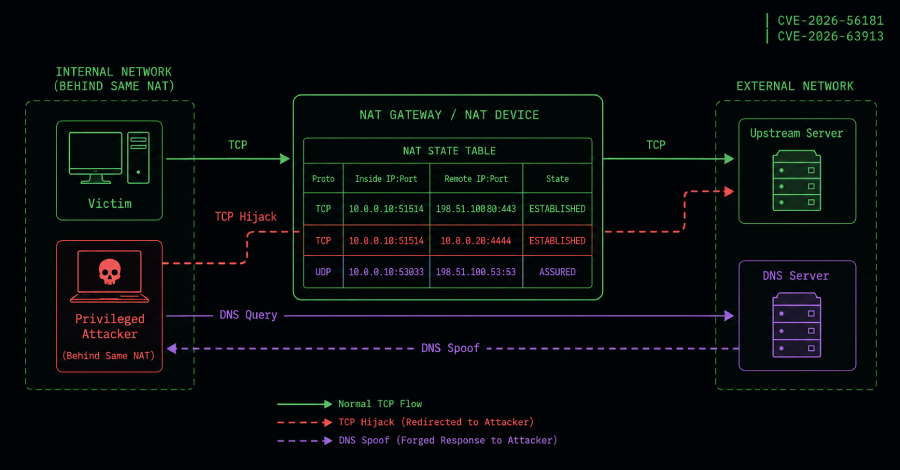
Le chercheur en sécurité Malcolm Stagg a révélé une nouvelle attaque appelée NatJack qui manipule l'état de connexion de la translation d'adresse réseau (NAT) pour détourner les sessions TCP actives, falsifier des réponses DNS, exposer les ports mappés et épuiser les tables NAT. Présentée lors de la Black Hat USA 2026, la recherche a identifié des comportements affectés dans des implémentations développées de manière indépendante, y compris Windows et...

  • Il y a 2 mois

Une campagne de phishing AitM cible les comptes Microsoft 365 pour collecter des emails de paie et de finance

Des chercheurs en cybersécurité ont alerté sur une campagne de phishing active utilisant des techniques adversaire-au-milieu (AitM) pour prendre le contrôle de comptes Microsoft 365 afin d'identifier les personnes clés impliquées dans les flux financiers et recueillir des emails associés. La campagne utilise des proxies résidentiels pour dissimuler les connexions malveillantes en tant que trafic consommateur ordinaire.

  • Il y a 2 mois

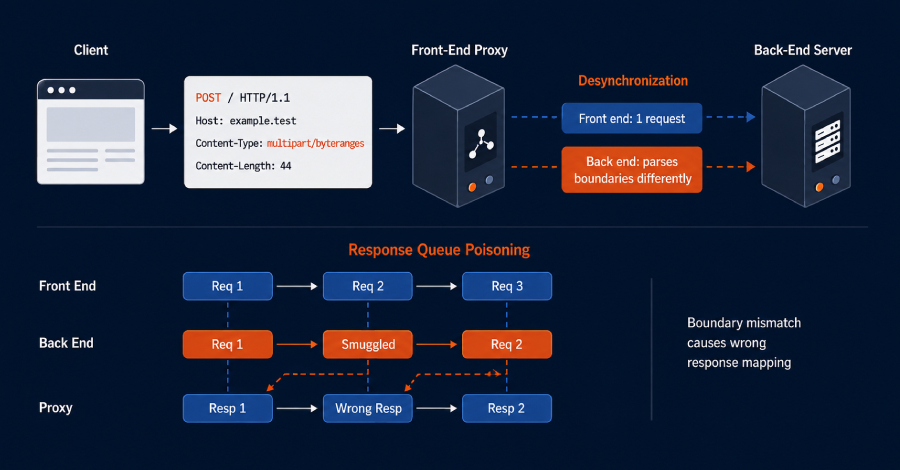
Une intelligence artificielle découvre de nouvelles techniques de désynchronisation HTTP et un zero-day d'Apache

PortSwigger révèle qu'HTTP Terminator, un système de recherche assisté par l'intelligence artificielle (IA) construit par James Kettle, a généré et prouvé de nouvelles techniques de désynchronisation HTTP après avoir exploré 30 000 vecteurs de désynchronisation candidats. PortSwigger indique qu'une cascade de découverte guidée par l'homme a également exposé un zero-day dans Apache Traffic Server. James Kettle a déclaré qu'HTTP Terminator a testé 30 000 sites Web où...

  • Il y a 2 mois

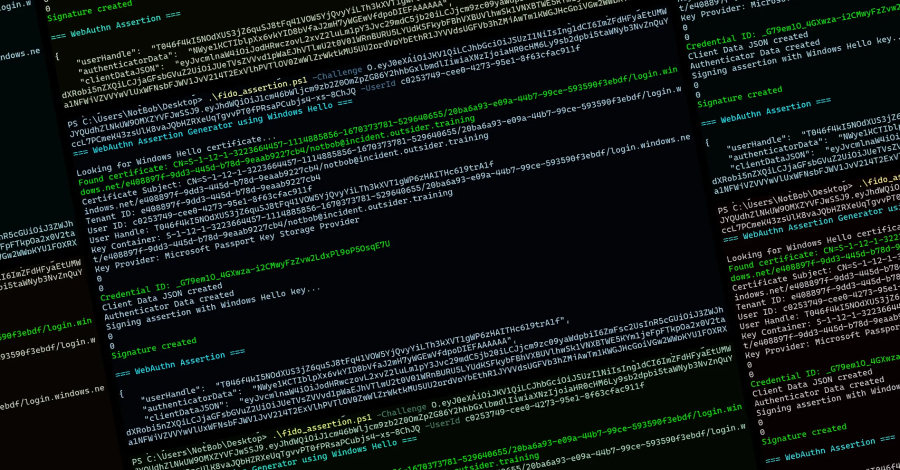
Les malwares peuvent abuser des clés Windows Hello for Business pour un accès persistant à Entra ID

Dirk-jan Mollema, chercheur chez Entra ID, a démontré que les malwares déjà actifs dans une session Windows signée peuvent silencieusement utiliser la clé Windows Hello for Business de la victime pour s'authentifier sur Microsoft Entra ID. L'attaquant peut ainsi établir un accès à long terme dans le cloud, enregistrer un appareil qu'il contrôle, obtenir un jeton de rafraîchissement principal (PRT) et ajouter d'autres méthodes d'authentification conformément aux politiques du locataire.

  • Il y a 2 mois

Failles d'exécution de code de Claude Code et de Gemini CLI permettent à un problème GitHub d'accéder à des secrets de workflow CI

Un problème GitHub ouvert par un compte sans privilèges de dépôt a suffi pour exécuter du code sur les exécuteurs CI derrière les dépôts coding-agent d'Anthropic et de Google. Sur celui de OpenAI, cela a été suffisant pour détourner l'exécution de l'agent suivant. Novee Security a mené l'attaque contre l'agent de chaque vendeur dans la configuration que le vendeur expédie par défaut, et a présenté le travail à la conférence Black Hat USA le 5 août.

  • Il y a 2 mois

Lien entre les attaques de TeamPCP et des campagnes d'approvisionnement remontant à 2020

Une nouvelle analyse a révélé que le groupe de menace TeamPCP est actif sur la scène du cybercrime depuis au moins 2020, suggérant que le groupe compromet des infrastructures exposées sur internet depuis des années avant de se tourner vers la chaîne logicielle.

  • Il y a 2 mois

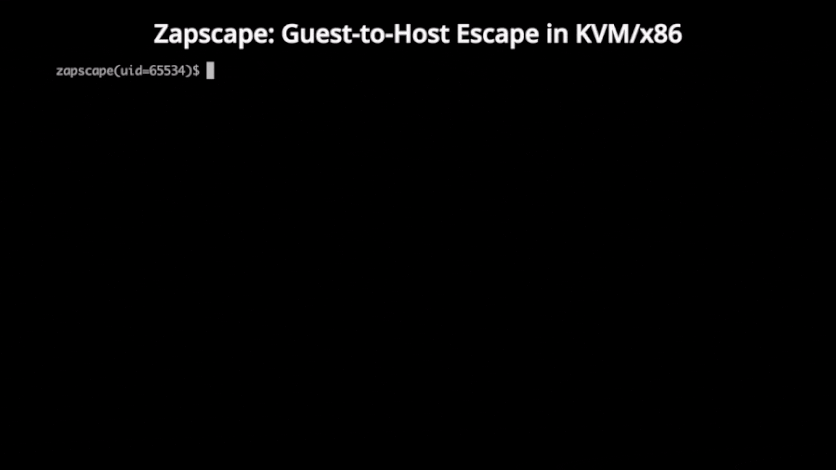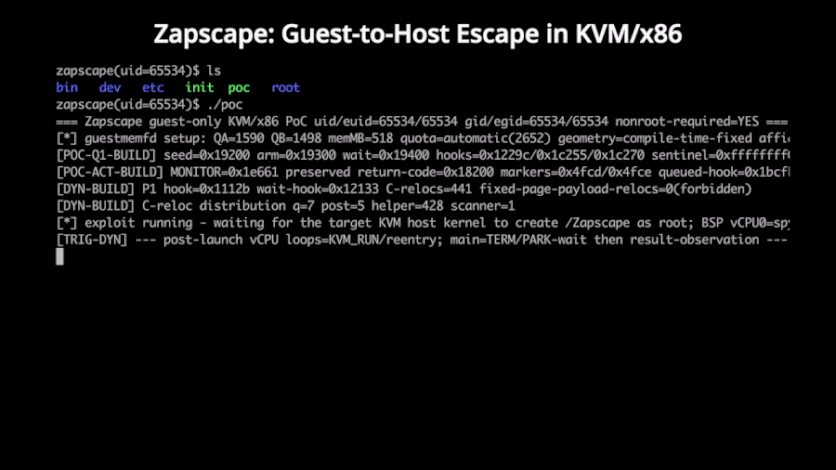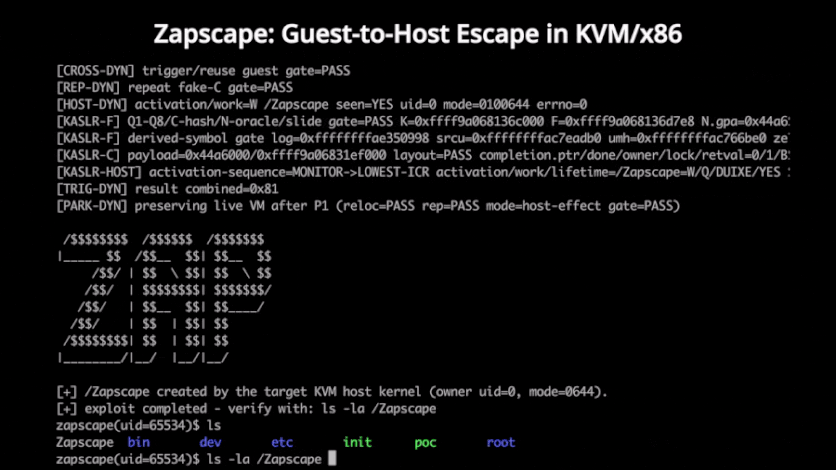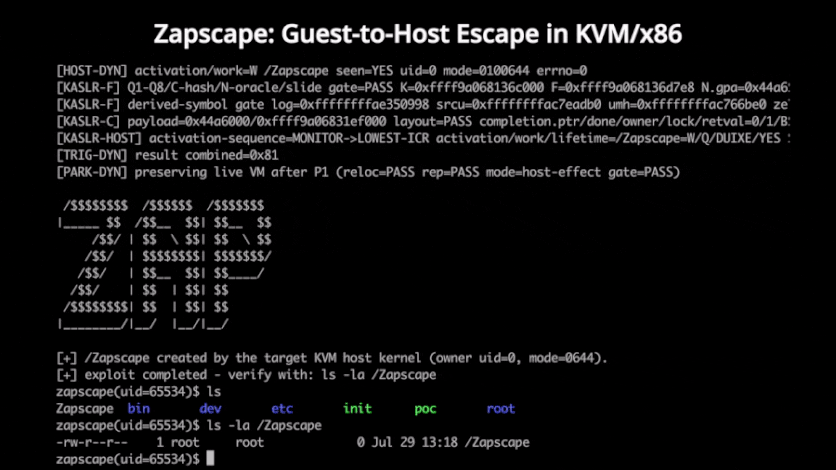
Vulnérabilité Zapscape KVM : Évasion de code possible d'un invité L1 vers l'hôte Linux

Une nouvelle vulnérabilité du noyau Linux, Zapscape, pourrait permettre à un attaquant disposant de privilèges du noyau à l'intérieur d'une machine virtuelle (VM) invité L1 d'échapper à l'isolement KVM et d'exécuter du code sur l'hôte. Le risque survient lorsque la virtualisation imbriquée est exposée à des invités non fiables. La faille est répertoriée sous le code CVE-2026-64561 et affecte l'unité de gestion de mémoire (MMU) de l'ombre de KVM/x86, qui gère les pages de l'ombre.

  • Il y a 2 mois

Correctifs de sécurité pour 12 failles SD-WAN et IOS XE chez Cisco, dont trois bugs notés 9.8 CVSS

Cisco a déployé des mises à jour pour corriger plusieurs vulnérabilités de sécurité critiques touchant Catalyst SD-WAN et IOS XE Software dans le cadre d'une revue de sécurité interne approfondie. Les problèmes de sécurité affectent le logiciel Cisco Catalyst SD-WAN, quelle que soit la configuration de l'appareil, et le logiciel Cisco IOS XE lorsqu'il est en mode autonome ou contrôleur.

  • Il y a 2 mois

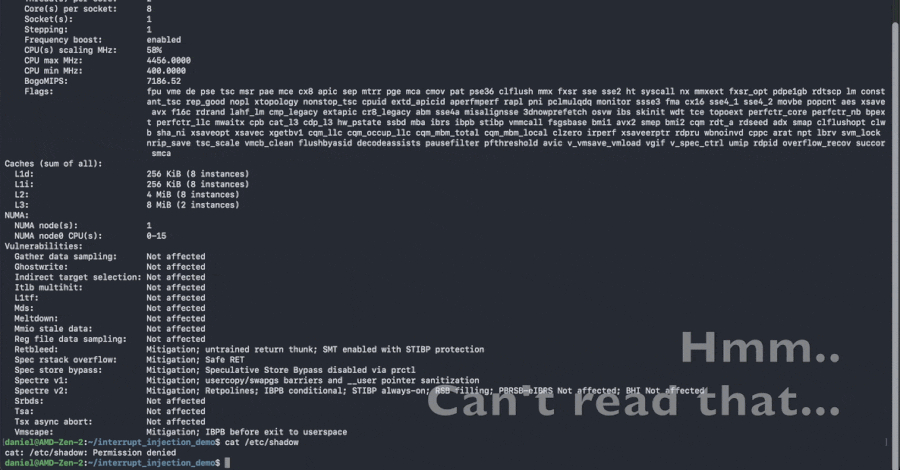
Nouvelle attaque par injection d'interruption pouvant contourner les défenses Spectre v2 sur les processeurs Intel et AMD

Un programme Linux non privilégié peut programmer une interruption matérielle pour se produire entre le nettoyage du prédicteur de branchement par un processeur et son utilisation par le noyau, réempoisonnant le prédicteur après le fonctionnement de la défense. Les chercheurs du MIT CSAIL, Daniël Trujillo et Mengjia Yan, ont nommé cette technique INJECTION D'INTERRUPTION. Sur une machine AMD Zen 2 exécutant Linux 6.14 avec toutes les mesures d'atténuation par défaut de Spectre v2,

  • Il y a 2 mois

Menaces informatiques : Odysseus RCE, Samsung One-Click Takeover, combat autour de la backdoor iCloud + 27 autres histoires

Il semblerait qu'ouvrir la porte ne soit désormais plus suffisant. Un dépôt peut s'exécuter avant le premier avertissement, un package peut se cacher parmi des centaines, et un fichier PDF qui a l'air inoffensif peut achever le travail. Cette semaine est marquée par des leviers bon marché : des serveurs exposés, des bugs recyclés, des instructions d'agent empoisonnées, des outils d'accès à distance déguisés en logiciels de support, et des paramètres par défaut de confiance favorisant les attaquants. Rien de tout cela n'a rien de particulièrement mystique.

  • Il y a 2 mois

Plus de 4 400 PLC Rockwell exposés en ligne, dont 22 trouvés dans des villes attaquées par des cybercriminels

Forescout a découvert 22 contrôleurs logiques programmables (PLC) Rockwell Automation accessibles via Internet dans des villes touchées par des récentes cyberattaques contre des services publics d'eau aux États-Unis. Dix-neuf utilisaient le même réseau de l'opérateur de téléphonie mobile. Lors de son balayage le 3 août, Forescout a recensé 4 407 contrôleurs Rockwell exposés dans le monde, dont 2 844 aux États-Unis, sans pouvoir confirmer qu'ils avaient été compromis. Ce chiffre inclut les contrôleurs exposés.

  • Il y a 2 mois

Une faiblesse dans CryptoJS provoque des pertes de 5,7 millions de dollars dans cinq applications de portefeuille cryptographique

Coinspect a identifié CryptoJS.lib.WordArray.random() comme le générateur de nombres aléatoires faible derrière les pertes du portefeuille Ill Bloom. Introduite il y a 12 ans dans la bibliothèque de cryptographie JavaScript, la fonction fournissait une entropie faible qui affectait les applications de portefeuille utilisées pour générer des phrases de récupération. L'analyse on-chain de Coinspect estime le vol mesuré sur deux transactions depuis fin mai à un minimum de

  • Il y a 2 mois

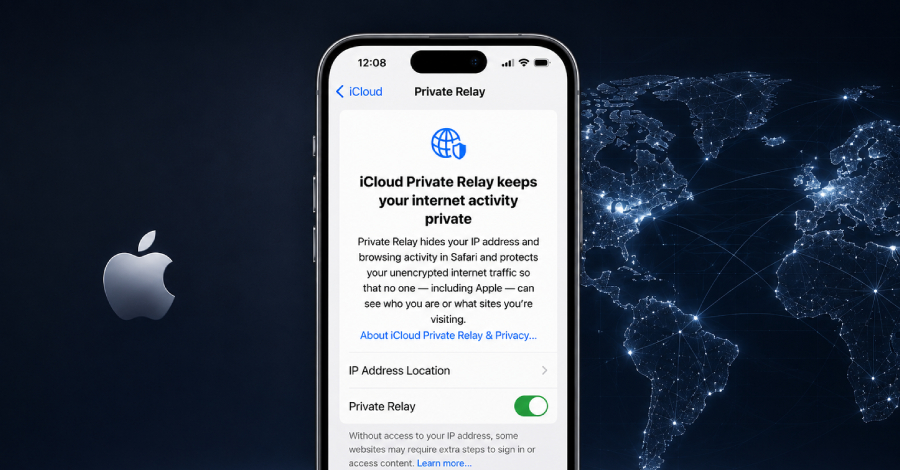
Faille de sécurité dans iCloud Private Relay d'Apple révélant les adresses IP réelles via des contournements de proxy WebKit

Des chercheurs en cybersécurité ont mis en lumière un problème de sécurité concernant l'outil iCloud Private Relay d'Apple, qui peut exposer l'adresse IP réelle d'un utilisateur. Introduit avec iOS 15, iCloud Private Relay utilise une architecture à double saut pour garantir la confidentialité des utilisateurs en acheminant leur trafic Web de Safari via deux relais, de sorte qu'aucun tiers, y compris Apple, ne puisse déterminer l'origine de la requête.

  • Il y a 2 mois

L'empoisonnement des recommandations par l'IA : Comment les boutons 'Demander à l'IA' modifient silencieusement la mémoire des LLM

Une nouvelle classe d'injection de prompt se propage sur les sites web commerciaux. Elle ne nécessite aucun logiciel malveillant, aucune identification volée, et aucune exploitation de jour zéro. Elle abuse d'une fonction standard intégrée dans presque tous les principaux assistants IA : des liens profonds préremplis. Nous avons observé des sites web de production intégrant des charges utiles d'injection de prompt cachées à l'intérieur des boutons 'Demander à l'IA' sur des pages de marketing et de comparaison de concurrents. Lorsqu'un utilisateur

  • Il y a 2 mois

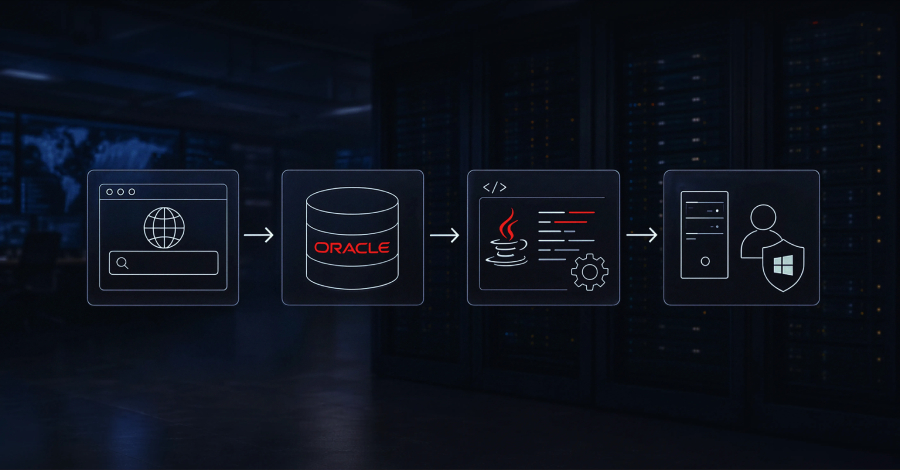
Des attaquants exploitent une faille SQL pour obtenir un accès au système Windows via Oracle

Des attaquants ont réussi à pénétrer dans la base de données Oracle d'une organisation en exploitant une vulnérabilité SQL dans une application web accessible au public, puis ont installé un kit d'exploitation post-attaque sans écrire d'exécutable sur le disque. Ils ont injecté du code source Java dans la base de données, ont laissé Oracle le compiler en objets de schéma stockés, et ont exécuté des commandes depuis le moteur de la base de données. Huntress, qui suit ce kit d'outils sous le nom de khunt,