Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 24 jour(s)

OpenAI licencie trois chercheurs en sécurité pour mauvaise gestion d'informations sensibles

OpenAI a mis fin à la collaboration de trois membres de son équipe de sécurité après qu'ils ont divulgué des informations privées en violation des politiques de l'entreprise, a rapporté le Wall Street Journal.
  • Il y a 24 jour(s)

Comment aider les CISO à répondre aux trois questions les plus difficiles posées par le conseil d'administration

À deux semaines de la réunion trimestrielle du conseil d'administration, l'équipe de sécurité rassemble des données provenant de divers outils pour évaluer la sécurité de l'organisation. Mais comment répondre aux questions essentielles posées par les membres du conseil ?

  • Il y a 24 jour(s)

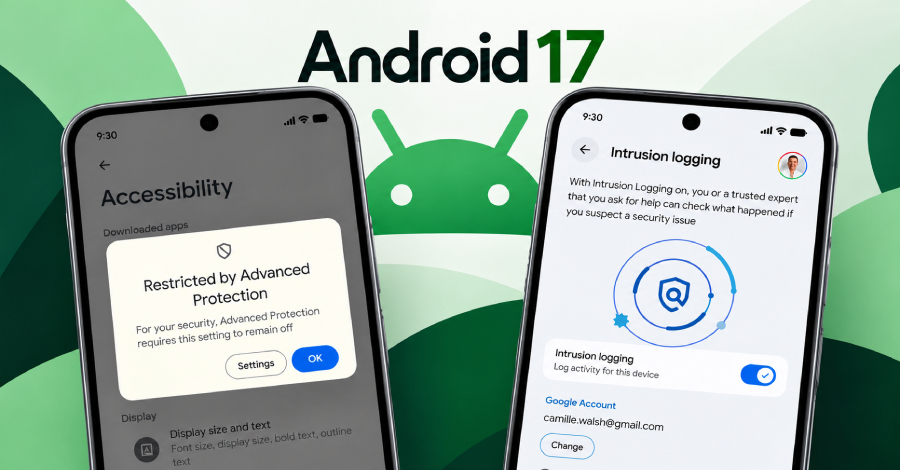
Google renforce la sécurité d'Android 17 pour limiter l'accès aux services d'accessibilité

Google a annoncé une nouvelle mesure de sécurité qui limite l'accès aux services d'accessibilité d'Android aux applications vérifiées classées comme Outils d'accessibilité lorsque la Protection Avancée est activée. Cette décision vise à bloquer les attaques potentielles des applications malveillantes sur le système d'exploitation.

  • Il y a 24 jour(s)

Vulnérabilité critique de FortiMail exploitée dans des attaques permettant l'écriture de fichiers arbitraires sans authentification

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté jeudi une faille de sécurité critique affectant Fortinet FortiMail à son catalogue de vulnérabilités exploitées connues (KEV), suite à des rapports d'exploitation active. La vulnérabilité, identifiée sous le nom CVE-2026-104286 (score CVSS : 9.8), permet à des attaquants non authentifiés d'écrire des fichiers arbitraires sur le système sous-jacent.

  • Il y a 25 jour(s)

Arrestation d'un jeune de 16 ans soupçonné de diriger le groupe ransomware KillSec, saisie du site de fuite et des serveurs

La police en Espagne a arrêté un jeune de 16 ans que les enquêteurs soupçonnent de diriger le groupe ransomware KillSec. KillSec est accusé de voler des données auprès d'organisations et de les menacer de les publier sur son site de fuite à moins qu'ils ne paient. Le jeune de 16 ans était l'un des 3 personnes arrêtées le 30 septembre, lorsque la police a également pris le contrôle de ce site. Les enquêteurs l'ont identifié comme le suspect de KillSec.

  • Il y a 25 jour(s)

WordPress : la backdoor se reconstruit seule après nettoyage en utilisant des fichiers, une base de données et de la mémoire partagée

Des chercheurs en cybersécurité ont mis en lumière une compromission de WordPress dans laquelle les acteurs malveillants ont déployé de multiples mécanismes de persistance pour s'assurer que la charge finale continue de revenir sans avoir à infecter à nouveau le site. La backdoor a été baptisée SC en référence aux marqueurs 'SC_' présents dans le contenu injecté. Sucuri a décrit le malware comme un 'maillage auto-réparant' qui...

  • Il y a 25 jour(s)

Comment les entreprises de services financiers peuvent moderniser leur chaîne logicielle

Chaque responsable de la sécurité dans une banque, une compagnie d'assurance ou un gestionnaire d'actifs a eu une version de cette conversation : la sécurité veut éliminer une classe de vulnérabilités. L'ingénierie explique ce qu'il faudrait faire pour mettre à niveau la plateforme où ils opèrent. Quelqu'un évalue le coût des tests de régression. Quelqu'un d'autre mentionne le calendrier de gel des changements. La découverte reçoit une exception, un contrôle compensatoire et une date.

  • Il y a 25 jour(s)

CISA ajoute une faille d'authentification contournée sur Cisco Catalyst SD-WAN Manager à sa liste KEV

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté mercredi une faille critique contournant l'authentification affectant le gestionnaire Cisco Catalyst SD-WAN à sa liste de vulnérabilités exploitées connues (KEV), suite à des rapports d'exploitation active. La vulnérabilité, répertoriée sous le CVE-2026-76504 (score CVSS : 9.8), pourrait permettre à un attaquant distant non authentifié d'accéder à un système affecté.

  • Il y a 25 jour(s)

Google déploie Gemini 4 Argon aux défenseurs cybernétiques de confiance, prévoit une version sans garde-fou

Google a annoncé mercredi son dernier modèle d'intelligence artificielle de pointe, Gemini 4 Argon, qui est en cours de déploiement auprès d'un ensemble de défenseurs cybernétiques de confiance dans le cadre de son programme Fairwind. Il offre des performances de pointe dans des flux de travail complexes, tant dans l'ingénierie logicielle du monde réel que dans les travaux de connaissances d'entreprise tels que le juridique et la finance, ainsi que dans la défense cybernétique.

  • Il y a 25 jour(s)

Vulnérabilité Apple CoreGraphics : Preuve de concept publiée suite à des indices dans WhatsApp PDF

Des chercheurs en sécurité ont publié la première preuve de concept publique pour CVE-2026-86950, une faille dans Apple CoreGraphics qu'Apple a déclaré avoir potentiellement été exploitée dans des attaques ciblant des individus spécifiques. Un fichier PDF malveillant contenant une police de caractère intégrée spécialement conçue provoque des crashs sur les iPhone et Mac non patchés. Cette vulnérabilité provoque un crash plutôt qu'une erreur d'exécution.

  • Il y a 25 jour(s)

Une faille de sécurité de type zero-day derrière le vol de 387,5 millions de dollars en cryptomonnaie confirmée par Bitget

Bitget, une plateforme d'échange de cryptomonnaies, a confirmé mercredi que les attaquants ayant volé 387,5 millions de dollars la semaine dernière ont exploité une faille de sécurité zero-day dans des produits de sécurité tiers, citant les résultats de l'enquête en cours de SlowMist. Leur enquête a identifié une activité malveillante impliquant des produits de sécurité tiers, y compris une vulnérabilité zero-day, et a récupéré un outil personnalisé utilisé par l'attaquant.

  • Il y a 25 jour(s)

MetaMask : Incident de sécurité entraîne le départ des valideurs Ethereum concernés

MetaMask a déclaré jeudi qu'elle répondait à ce qu'elle qualifie d'incident de sécurité en cours affectant une partie de son infrastructure. La société fabricante de portefeuilles de crypto-monnaie logicielle a déclaré : 'Nous traitons et remédions activement au problème en interne, en coordination avec des partenaires externes et des conseillers en sécurité'. 'À ce stade, nous n'avons identifié aucune menace immédiate pour les portefeuilles MetaMask.'

  • Il y a 25 jour(s)

Une charge utile de post-exploitation de Citrix NetScaler crée un superutilisateur, mappe une coquille Web vers des URL semblables à du CSS

Des acteurs de la menace ont été observés exploitant une vulnérabilité critique d'injection de commande pré-authentification dans Citrix NetScaler ADC et NetScaler Gateway pour déposer des coquilles Web et tenter de voler des données de configuration. L'équipe d'opérations et de recherche sur les menaces de LevelBlue, THOR, qui a analysé l'activité d'exploitation dans plusieurs environnements clients, a déclaré avoir identifié des NetScaler malveillants.

  • Il y a 25 jour(s)

OpenAI perturbe une campagne d'extraction de raisonnement liée à Moonshot AI Associates

OpenAI a annoncé mercredi avoir identifié et perturbé une campagne de distillation coordonnée visant à extraire illicitement des raisonnements protégés de ses modèles d'intelligence artificielle (IA). Un groupe central d'activités, remontant à la première semaine de juillet, a été attribué à des individus associés à Moonshot AI, une entreprise d'IA chinoise basée à Beijing. Aucune autre information n'a été fournie.

  • Il y a 25 jour(s)

ThreatsDay: Analyse des failles de sécurité alimentée par l'IA, 543 000 secrets en direct, RCE d'inspection de modèle et 13 autres histoires

Cette semaine, les mots utiles sont des mots ennuyeux : inspecter, mettre en cache, compiler, stocker, faire confiance. Chacun semble inoffensif. Chacun peut devenir un chemin d'attaque lorsque qu'un système fait un peu plus que ce que les gens attendent. Une vérification de modèle peut exécuter du code. Une mise en cache peut mélanger les requêtes. Un secret public peut rester utile pendant des années. C'est la leçon qui se dégage de la liste. Les attaquants n'ont pas toujours besoin d'une nouvelle astuce brillante. Ils peuvent

  • Il y a 26 jour(s)

Des attaquants exploitent une faille Zimbra pour déployer des coquilles Web et récolter des informations d'authentification

Des acteurs de menace ont utilisé une faille de sécurité désormais corrigée dans Zimbra Collaboration Suite (ZCS) pour déployer des coquilles Web et accéder aux données des boîtes aux lettres, selon les découvertes de l'équipe de recherche en sécurité de Microsoft. L'attaque exploite la CVE-2026-73570 (score CVSS : 8.9), une faille d'injection de commandes système non authentifiées qui peut entraîner une exécution de code à distance lorsque le protocole de gestion réseau simple.

  • Il y a 26 jour(s)

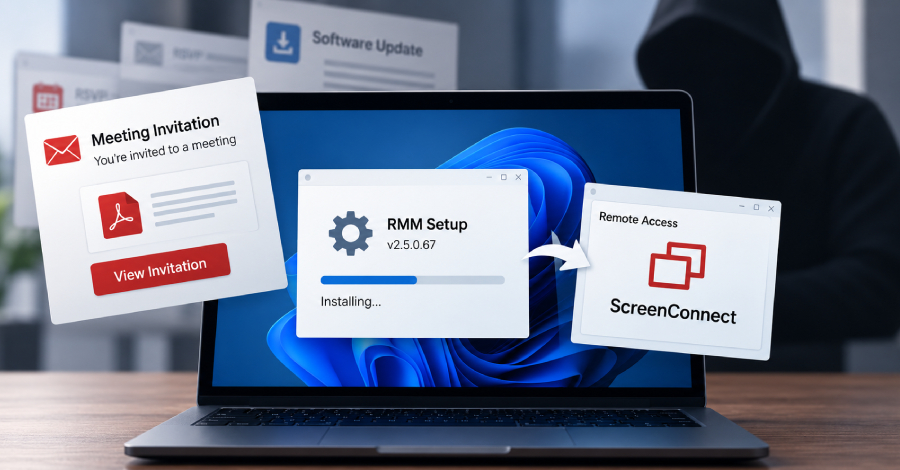
Utilisation de MSP360 pour déployer ScreenConnect lors d'attaques de phishing en double-RMM

Des attaquants ont été signalés abuser de MSP360 pour déployer le logiciel ScreenConnect lors d'attaques de phishing en double-RMM. Microsoft a mis en garde contre des campagnes de phishing distribuant un installeur du logiciel de surveillance et de gestion à distance (RMM) MSP360, sous couvert d'invitations à des réunions, d'appâts thématiques en PDF, de demandes de mises à jour de logiciels et d'autres contenus d'ingénierie sociale. Une fois exécuté, cet installeur légitime de MSP360, distribué sous un nom de fichier trompeur, a établi un accès de gestion à distance sur les systèmes affectés.

  • Il y a 26 jour(s)

Vulnérabilité critique dans le gestionnaire SD-WAN de Cisco exploitée par des attaquants

Selon Cisco, des attaquants exploitent une nouvelle faille zero-day critique dans le gestionnaire SD-WAN Catalyst de Cisco, utilisé par les entreprises pour gérer leurs réseaux Cisco SD-WAN. La vulnérabilité, CVE-2026-76504, permettrait à un attaquant distant sans accès de connexion d'utiliser l'API du gestionnaire en tant qu'utilisateur administrateur. Des correctifs sont disponibles, mais il n'y a pas de solution de contournement.

  • Il y a 26 jour(s)

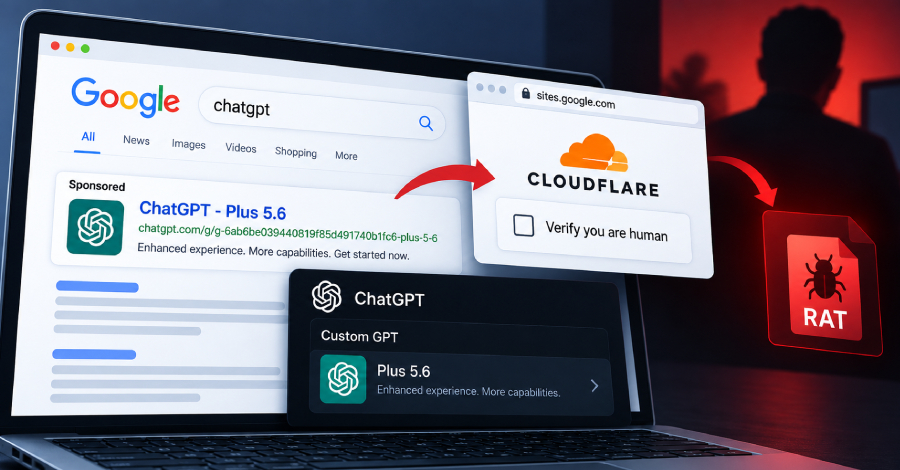
Utilisation malveillante de ChatGPT Custom GPT pour diffuser des RAT via des leurres ClickFix

Des cybercriminels abusent des ChatGPT Custom GPT pour les faire passer pour des offres de produits légitimes et diriger des victimes crédules vers des sites malveillants utilisant des leurres ClickFix pour diffuser des logiciels malveillants. L'entreprise Huntress, qui a observé cette activité fin septembre 2026, a souligné qu'il s'agit d'une exploitation supplémentaire d'une fonctionnalité des plateformes d'intelligence artificielle (IA) de confiance. Des campagnes antérieures ont déjà instrumentalisé

  • Il y a 26 jour(s)

Des agents de codage AI ont exposé 13 000 images internes, y compris des dossiers de facturation, sur GitHub

Des agents de codage AI, invités à partager des captures d'écran des modifications de code pour examen, ont mis en ligne des images internes de l'entreprise dans des dépôts publics GitHub, a déclaré la société de sécurité Glow. Ses chercheurs ont trouvé plus de 13 000 images internes provenant de développeurs de plus de 300 organisations, y compris des dossiers de facturation client et des captures d'écran de fonctionnalités pas encore publiées. Dans la plupart des cas, elles étaient sous les comptes personnels des développeurs.

  • Il y a 26 jour(s)

Campagne de phishing CSuite ciblée sur les États-Unis vole des sessions Microsoft 365 et déploie des outils RMM pour l'accès à distance

Des chercheurs de ANY.RUN ont retracé une campagne de phishing CSuite ciblée sur les États-Unis à travers 351 analyses de sandbox, avec 51% des soumissions provenant des États-Unis. Les secteurs de la technologie, de la fabrication, du gouvernement et du conseil ont montré la plus grande exposition. En combinant le vol de sessions Microsoft 365 avec le déploiement d'outils d'accès à distance, CSuite peut transformer un incident de phishing en une compromission plus large des comptes et en fraude.

  • Il y a 26 jour(s)

Des attaquants exploitent une faille de NetScaler pour obtenir un accès root, déploient WHIPSHOT et SLAPSHOT

Des acteurs de menace inconnus ont été observés en train d'exploiter une faille de sécurité récemment corrigée dans les appareils Citrix NetScaler ADC et NetScaler Gateway pour cibler des organisations en Amérique du Nord et en Europe. L'activité, observée par Mandiant Consulting et le Google Threat Intelligence Group (GTIG) en septembre 2026, a visé des gouvernements, des services financiers, des technologies, des établissements d'enseignement, ainsi que des secteurs juridiques et professionnels.

  • Il y a 26 jour(s)

OpenSSL corrige une faille DTLS de haute gravité pouvant divulguer de la mémoire heap non chiffrée

Le 29 septembre, OpenSSL a annoncé la sortie de correctifs pour une faille de haute gravité qui peut divulguer de la mémoire heap vers l'autre côté d'une connexion DTLS ou provoquer un crash du programme. Cette faille peut se produire lorsqu'un renvoi de message de poignée de main démarre pendant qu'un message de poignée de main plus large est bloqué en cours de route.

  • Il y a 26 jour(s)

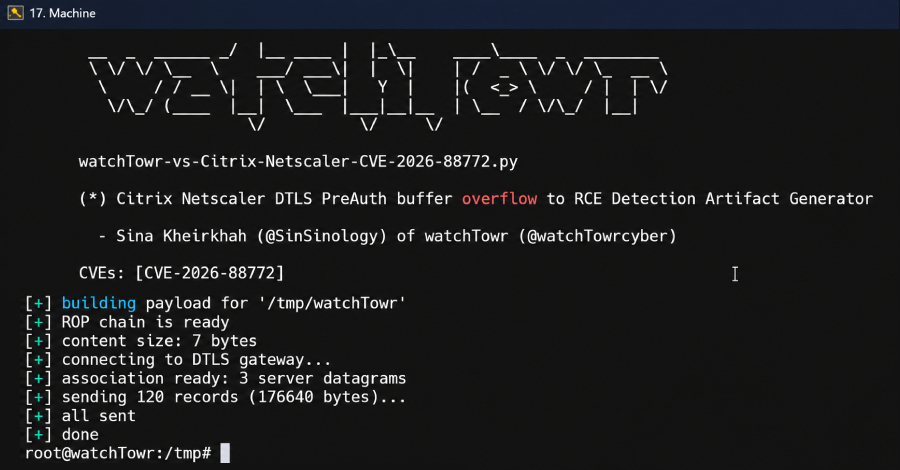
Détails de l'exploit CVE-2026-88772 de Citrix NetScaler révélés

Des chercheurs en cybersécurité ont divulgué les détails techniques d'une faille de sécurité critique récemment corrigée dans Citrix NetScaler ADC et Gateway qui a été activement exploitée dans la nature. La vulnérabilité, identifiée sous le nom CVE-2026-88772 (score CVSS : 9.5), a été décrite comme un bug de débordement de mémoire dans la manipulation du protocole Datagram Transport Layer Security (DTLS) enraciné dans le NetScaler.

  • Il y a 26 jour(s)

Comprendre son ennemi : les techniques d'attaques basées sur les navigateurs en 2026

Étant donné que le navigateur est l'endroit où les applications professionnelles sont accessibles et utilisées, il est logique que des attaques s'y produisent également. La plupart des violations commencent aujourd'hui dans une session de navigateur. Souvent, elles ne la quittent jamais, l'ensemble de la chaîne d'attaque allant de l'accès initial à l'exfiltration se déroulant dans le navigateur. Voici les six techniques les plus dangereuses qui devraient figurer sur la liste de surveillance de chaque équipe de sécurité en 2026.