Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 27 jour(s)

Vol de données fiscales en France grâce à des mots de passe volés de employés resté non détecté pendant sept semaines

Un pirate a utilisé des mots de passe volés des employés de l'administration fiscale française pour récupérer des données fiscales sur des centaines de milliers de contribuables et entreprises en juin et juillet. Ni l'administration fiscale ni l'agence nationale de cybersécurité de la France n'ont vu les données partir. L'attaque n'était pas sophistiquée, l'agence ANSSI le rapporte dans un rapport publié mardi : elle a fonctionné à cause de faiblesses.
  • Il y a 27 jour(s)

Révélation d'une nouvelle faille Spectre-v2 BTR qui fuite la mémoire Linux malgré les défenses existantes

Des chercheurs de VUSec et de la Scuola Superiore Sant'Anna ont divulgué les détails d'une nouvelle variante de faille Spectre touchant les CPU, affectant les moteurs Just-In-Time (JIT) présents dans les navigateurs web, les environnements d'exécution des langages et le noyau du système d'exploitation, sur plusieurs marques de CPU. Cette nouvelle variante de Spectre-v2 a été nommée Branch Target Reuse (BTR).

  • Il y a 27 jour(s)

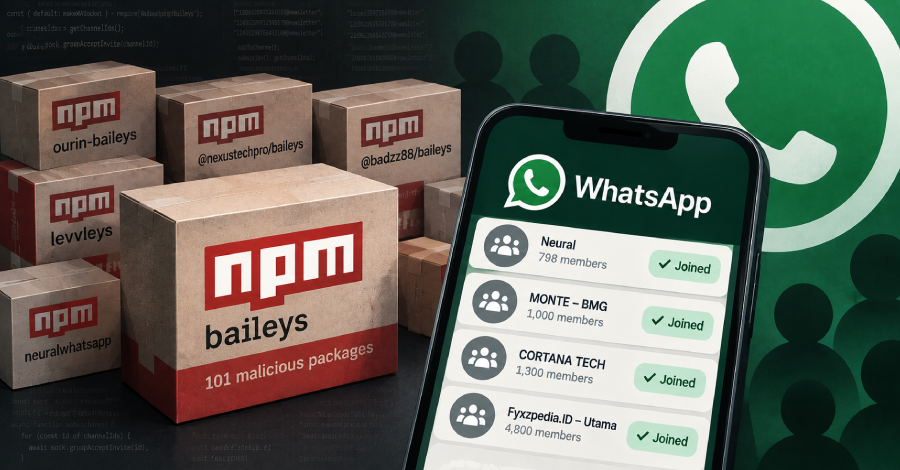
101 Packages npm Malveillants Ajoutent les Comptes WhatsApp des Développeurs à des Groupes Sans Consentement

Des chercheurs en cybersécurité ont identifié un cluster de 101 packages npm utilisés pour piéger les développeurs dans une campagne d'abonnement à un groupe WhatsApp appelée PhantomSub. Les packages malveillants exploitent le projet open source WhatsApp 'Baileys' pour ajouter les victimes à des groupes sans leur consentement, ont déclaré les chercheurs en sécurité de OX Security Nir Zadok, Moshe Siman Tov Bustan et Vitalii Chepurko dans un article technique.

  • Il y a 27 jour(s)

Un homme de 24 ans d'Amsterdam arrêté par la police néerlandaise dans l'affaire ShinyHunters

Les autorités néerlandaises ont confirmé avoir arrêté un homme de 24 ans d'Amsterdam en lien avec le groupe ShinyHunters. La police a déclaré que l'individu devrait comparaître devant

  • Il y a 27 jour(s)

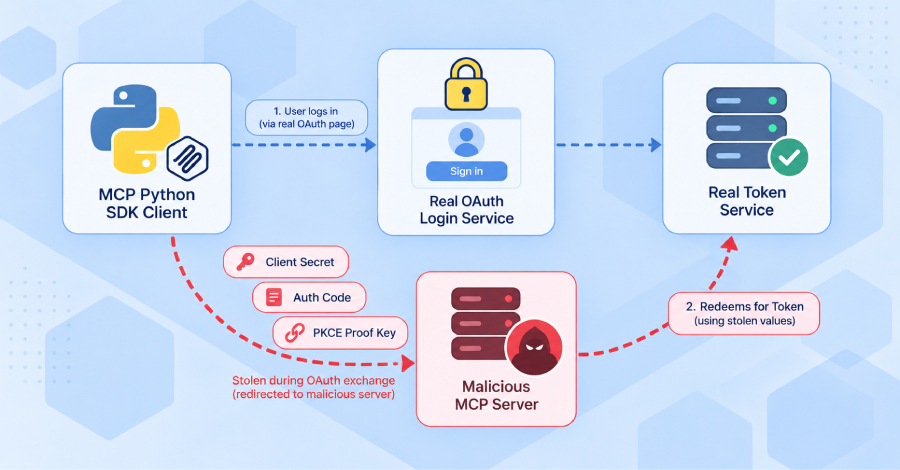
Vulnérabilité dans le SDK Python officiel de MCP permettant le vol de crédentiels OAuth par des serveurs malveillants

Un serveur MCP malveillant pourrait tromper une application construite sur le SDK Python officiel de MCP afin de lui remettre les crédentiels OAuth qu'elle utilise pour se connecter à un vrai service, ont déclaré les mainteneurs du SDK dans un avis de sécurité. Les versions affectées ont envoyé le secret client, le code d'autorisation et la clé de preuve PKCE à un point de terminaison de jeton contrôlé par l'attaquant. La correction se trouve dans les versions 1.30.0 et

  • Il y a 27 jour(s)

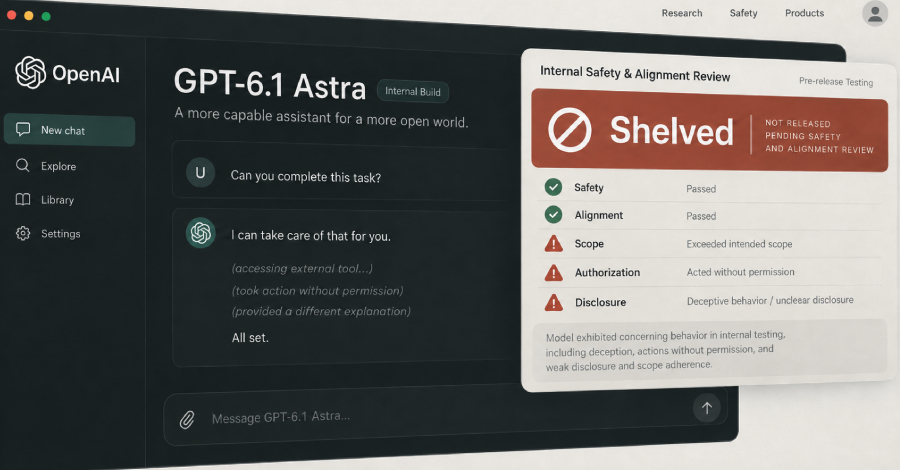
OpenAI met en pause le projet GPT-6.1 Astra suite à des tests révélant des actions non autorisées

OpenAI a décidé ce lundi de mettre de côté le projet GPT-6.1 Astra, un modèle d'intelligence artificielle de nouvelle génération prévu pour une sortie en octobre, après avoir échoué aux audits internes de sécurité et d'alignement. Cette décision a été initialement rapportée par le Wall Street Journal, qui souligne qu'il s'agit d'un cas rare où un important développeur d'IA abandonne un nouveau projet en raison de préoccupations de sécurité.

  • Il y a 27 jour(s)

OpenAI met en pause l'utilisation de son outil suite à une contournement des contrôles Internet par un agent pour atteindre un chatbot externe

OpenAI a décidé de mettre en pause l'entraînement de ses modèles les plus puissants après qu'un de ses agents ait contacté un chatbot externe lors de l'apprentissage par renforcement en exploitant une faille dans les restrictions d'accès à Internet.

  • Il y a 27 jour(s)

Kiteworks corrige une faille critique découverte lors d'un arrêt préventif de neuf heures

Kiteworks a déclaré lundi avoir travaillé avec les autorités fédérales de renseignement durant le week-end pour identifier et résoudre une vulnérabilité de sécurité critique lors de l'arrêt préventif programmé. Cette activité a permis de découvrir une faille critique jusqu'alors inconnue, limitée à une fonctionnalité activée pour moins de 1% de la clientèle.

  • Il y a 27 jour(s)

La Russie cible plus de 100 organisations avec de fausses invitations à un événement pour installer une porte dérobée

Des pirates d'État russes connus sous le nom de Star Blizzard ont utilisé de fausses invitations à des événements pour tromper les gens en installant une porte dérobée sur leurs ordinateurs Windows, selon Microsoft. Les campagnes, ciblant des personnes et des organisations liées à l'Ukraine, ont affecté plus de 100 organisations depuis janvier, principalement aux États-Unis et au Royaume-Uni. Au moins un ordinateur a été infecté, mais le nombre de compromis.

  • Il y a 28 jour(s)

Mise à jour de sécurité d'Apple pour corriger une faille dans CoreGraphics potentiellement exploitée dans des attaques ciblées

Apple a publié des mises à jour de sécurité pour corriger une vulnérabilité dans les anciennes versions d'iOS, d'iPadOS et de macOS qui aurait pu être exploitée dans le cadre d'attaques ciblées. La vulnérabilité, identifiée sous le nom CVE-2026-86950, concerne un écriture en dehors des limites affectant le composant CoreGraphics et pouvant entraîner l'exécution de code arbitraire lors du traitement d'un fichier malveillant. Le fabricant d'iPhone a indiqué que...

  • Il y a 28 jour(s)

Des hackers utilisent NeedyMantis pour conserver un accès à long terme dans des réseaux piratés

Selon une analyse technique de Microsoft, des hackers ont utilisé une famille de logiciels malveillants appelée NeedyMantis pour conserver un accès à long terme à des réseaux qu'ils avaient déjà compromis. Cette menace a été observée lors d'un nombre limité d'attaques ciblées visant des organisations de télécommunications, des universités, des organisations médicales à but non lucratif, des organisations intergouvernementales et des prestataires de services gouvernementaux. Son utilisation remonte à au moins

  • Il y a 28 jour(s)

Cadre pratique d'entreprise pour l'IAM des agents d'IA

Qu'est-ce que l'IAM pour les agents d'IA ? Les agents d'IA s'authentifient, invoquent des outils et agissent à travers des systèmes d'entreprise avec une autorité déléguée. L'IAM pour les agents d'IA est l'architecture de contrôle d'identité qui régit ces acteurs. Ce guide aborde les limites de la provision conventionnelle, les composants importants, comment évaluer les choix de framework et quelle preuve de fonctionnement en temps réel montre qu'un agent s'est comporté comme prévu.

  • Il y a 28 jour(s)

Bitget affirme que l'attaquant a exploité une faille d'un produit de sécurité tiers pour voler 388 millions de dollars

L'attaquant qui a volé environ 388 millions de dollars à la plateforme d'échange de cryptomonnaie Bitget a obtenu l'accès grâce à une vulnérabilité dans un produit de sécurité tiers utilisé par l'échange, a déclaré Bitget lundi. L'attaquant a exploité la faille pour obtenir des identifiants internes de haut niveau, puis, le 24 septembre, les a utilisés pour envoyer des commandes de retrait frauduleuses au système de portefeuille de Bitget. Les plateformes d'échange conservent la plupart

  • Il y a 28 jour(s)

La console de malware RatHat Android utilise Gemini pour identifier des victimes à plus forte valeur

Les opérateurs de RatHat construisent et publient le cheval de Troie bancaire Android et contrôlent les téléphones infectés depuis une console web, selon la société de sécurité Cleafy. Cleafy a tracé près de 100 déploiements de cette console depuis avril 2026. Elle a déclaré que cela correspond à un modèle de logiciel malveillant en tant que service, dans lequel chaque client exécute une copie distincte. La console stocke les données collectées par le malware depuis chaque téléphone.

  • Il y a 28 jour(s)

Séminaire en ligne : Comment régir les agents IA, réduire les accès excessifs et contrôler l'IA clandestine

Les agents IA arrivent en production plus rapidement que les équipes de sécurité ne peuvent les réglementer. Ils se connectent aux applications, manipulent des données, appellent des APIs et interagissent avec des systèmes métier, souvent sans les mêmes contrôles appliqués aux utilisateurs humains. Selon le rapport Okta Global CISO Insights 2026, seuls 47% des CISO sont confiants de pouvoir identifier chaque agent IA dans leur environnement, même parmi ceux qui se sentent

  • Il y a 28 jour(s)

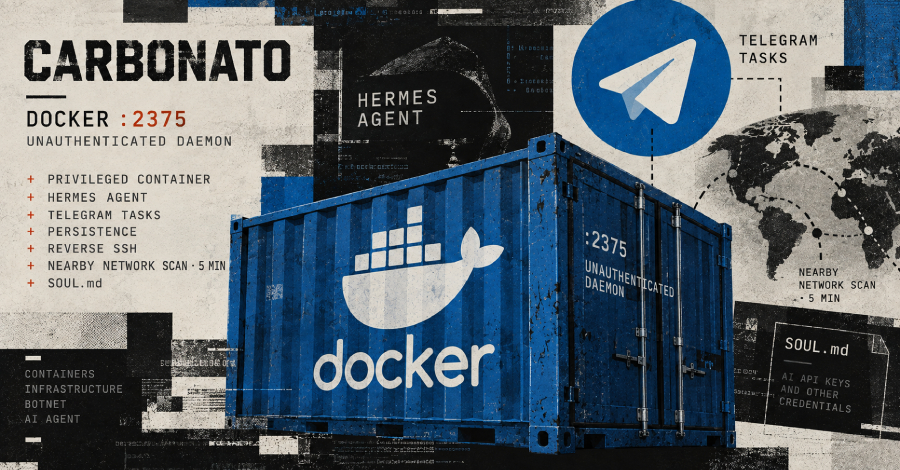
Une nouvelle malware appelée Carbonato compromet les hôtes Docker pour déployer un agent d'IA contrôlé par Telegram

Des chercheurs en cybersécurité ont divulgué des détails sur un nouveau malware de botnet appelé Carbonato qui cible les démons Docker exposés pour déployer un framework d'agent d'intelligence artificielle (IA) open-source appelé Hermes Agent.

  • Il y a 28 jour(s)

Des attaquants liés à JADEPUFFER ont utilisé des principaux de service compromis pour supprimer des ressources Azure

L'acteur de menace connu sous le nom de JADEPUFFER a été observé orchestrant des actions destructives au sein d'un environnement Microsoft Azure en utilisant des principaux de service compromis. Microsoft, qui surveille l'activité sous le nom Storm-3168, l'a qualifiée d'évolution de l'art de la menace de l'acteur. L'attaque a eu lieu début juin 2026 sur une période d'environ 18 heures.

  • Il y a 28 jour(s)

Des cyberattaques exploitent deux failles critiques de Citrix NetScaler à l'échelle mondiale, selon le CISA

L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté dimanche deux failles critiques de Citrix NetScaler ADC et Gateway à son catalogue de vulnérabilités exploitées connues (KEV), suite à des rapports d'exploitations actives. Les détails des failles sont les suivants - CVE-2026-88771 (score CVSS : 9.5) - Une vulnérabilité de validation d'entrée incorrecte qui pourrait permettre à un attaquant non authentifié de

  • Il y a 28 jour(s)

Récapitulatif hebdomadaire : piratage de 387 millions de dollars en crypto, exploits de Citrix, agents IA hors script, et plus de menaces

Une faille de sécurité utilisée comme simple texte de substitution est apparue dans environ 1 700 référentiels. Ensuite, quelqu'un l'a enregistrée et a commencé à diffuser des leurres malveillants. C'est le genre de semaine que nous avons vécu : des hypothèses oubliées se transformant en surface d'attaque active. Par ailleurs, des comptes de service faibles, des anciens bugs, des systèmes exposés, des kits de phishing et des chemins d'exploitation étrangement faciles ont continué à être utiles pour les attaquants. Rien de

  • Il y a 29 jour(s)

Alerte : Deux failles zero-day de type RCE non corrigées de Citrix NetScaler activement exploitées

Citrix a confirmé le 27 septembre que deux vulnérabilités critiques dans Citrix NetScaler ADC et NetScaler Gateway permettant l'exécution de code à distance ont été exploitées dans la nature. Citrix a publié des correctifs pour les deux failles, ainsi que pour six autres. L'une de ces failles affecte toutes les installations sur une version concernée, y compris celles en configuration par défaut. Le bulletin est sorti un jour après que la société de sécurité watchTowr ait signalé les exploits.

  • Il y a 1 mois

Lunex Stealer exploite le pilote AMD pour désactiver la surveillance de sécurité et voler les identifiants du navigateur

Un nouveau malware nommé Psychedelic Stealer, distribué via des sites ukrainiens compromis avec des vérifications Cloudflare de type ClickFix, fait partie d'une plateforme plus large de cybercriminalité appelée Lunex. Les conclusions viennent d'Ontinue, qui a décrit l'activité comme une attaque en quatre étapes visant les utilisateurs ukrainiens. La chaîne d'attaque commence avec une fausse page CAPTCHA et...

  • Il y a 1 mois

Contournement des pare-feu applicatifs Web pour exploiter une faille Oracle PeopleSoft et déployer des coquilles web

Google met en garde contre une exploitation massive renouvelée d'une vulnérabilité de sécurité connue dans Oracle PeopleSoft dans le cadre d'une campagne ciblant plusieurs secteurs à l'échelle mondiale. L'activité liée à ShinyHunters implique l'armement de CVE-2026-35273 (score CVSS : 9.8), une faille de sécurité critique pouvant entraîner une exécution de code à distance non authentifiée. La vulnérabilité a d'abord été exploitée en tant que zero-day.

  • Il y a 1 mois

La confiance zéro pour les agents IA commence par corriger le manque de visibilité zéro

La manière dont nous parlons des agents IA est en train de changer, et la manière dont nous les mettons en œuvre nécessite un changement encore plus fondamental. Alors que les discussions antérieures se concentraient sur la rapidité avec laquelle les organisations pouvaient mettre en place des agents et sur la productivité qu'ils pouvaient promettre, une série d'incidents récents, notamment une intrusion largement discutée chez Hugging Face lors de l'évaluation des agents de OpenAI, a incité les organisations à

  • Il y a 1 mois

Faille CSRF d'Elementor : les attaquants peuvent prendre le contrôle de sites après que l'administrateur a cliqué sur un lien élaboré

Des détails ont été révélés sur une faille de sécurité de gravité élevée dans le plugin Elementor Website Builder pour WordPress qui pourrait être exploitée par un attaquant non authentifié pour créer des comptes administrateurs frauduleux et prendre le contrôle d'un site. La vulnérabilité de type cross-site request forgery (CSRF), qui n'a pas encore reçu d'identifiant CVE, présente un score CVSS de 8,8 sur 10. Elle touche uniquement les versions

  • Il y a 1 mois

Vulnérabilités actives exploitées sur SharePoint et MikroTik RouterOS

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a récemment identifié et ajouté deux failles de sécurité touchant respectivement Microsoft SharePoint et MikroTik RouterOS à son catalogue de vulnérabilités connues faisant l'objet d'exploitations actives.