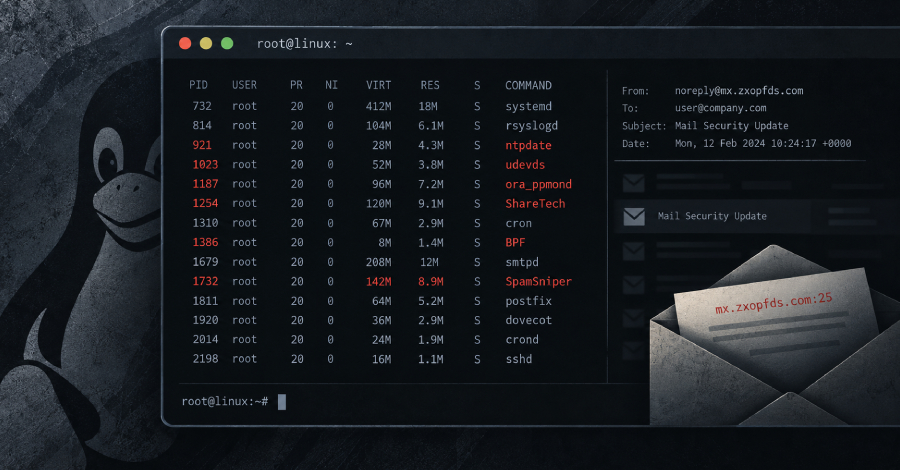
Des backdoors Linux se font passer pour des outils de sécurité des e-mails pour échapper à la détection en Corée et à Taïwan
Des backdoors Linux ciblant les équipements de télécommunications et de réseau en Corée du Sud et à Taïwan ont dissimulé leur trafic en se faisant passer pour des services de messagerie et des processus apparemment légitimes afin de se fondre dans la masse et éviter la détection. Les acteurs de la menace sont connus pour nommer leurs logiciels malveillants d'après un composant du système d'exploitation légitime ou un processus afin de se défendre contre la détection. En empruntant le nom d'un binaire réel, cela peut