Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 7 jour(s)

Des hackers utilisent des failles Plex2Shell pour installer des mineurs de cryptomonnaie et des portes dérobées Linux

Des acteurs malveillants ont commencé à exploiter une chaîne de vulnérabilités dans Plex Media Server pour déployer des mineurs de cryptomonnaies et des logiciels de proxy inversé, un jour après la publication d'une preuve de concept (PoC). Selon un chercheur se faisant appeler boredhackerblog en ligne, l'activité d'exploitation implique l'enchaînement de quatre vulnérabilités différentes, collectivement appelées Plex2Shell.
  • Il y a 7 jour(s)

Plugin Rank Math PRO de WordPress piraté pour diffuser une backdoor auto-récupérante

Des copies de Rank Math PRO, la version payante du plugin Rank Math SEO pour WordPress, téléchargées depuis rankmath.com ou proposées en tant que mises à jour entre le 15 octobre à 20h02 UTC et le 16 octobre à 7h12 UTC contenaient des logiciels malveillants, a déclaré Rank Math dans un avis de sécurité publié le 16 octobre. Tout site ayant installé et activé l'une de ces copies doit être considéré comme compromis.

  • Il y a 7 jour(s)

Attaquants de GhostAction insèrent un voleur d'identifiants déguisé en police dans 94 dépôts GitHub

L'acteur de la menace derrière l'attaque de la chaîne d'approvisionnement GhostAction a étendu ses activités au-delà de l'injection de flux de travail malveillants GitHub Actions dans des projets compromis pour piéger les développeurs de logiciels libres et délivrer un malware voleur déguisé dans un faux fichier de police. Cette dernière évolution, détaillée par OpenSourceMalware, indique que les attaquants affinent activement leur mode opératoire en réponse aux mesures de sécurité.

  • Il y a 7 jour(s)

De la messagerie aux instances : Quand les agents hérités perturbent la gouvernance conçue pour les logiciels

Dans Salesforce Agentforce, la méthode recommandée pour amener un agent à répondre aux événements est un Flow : un enregistrement est créé ou un cas est mis à jour, et le Flow transmet des données à l'invite de l'agent. Séparément, la Messagerie vers Cas et le Web vers Cas transforment les messages clients entrants en enregistrements de cas ; c'est ainsi que les compagnies aériennes et les hôtels gèrent le support. Les deux sont des fonctionnalités standard, documentées et conçues telles quelle. En les enchaînant,

  • Il y a 7 jour(s)

Un faux accélérateur Web3 utilise des paquets npm pour diffuser des logiciels malveillants et détourner le trafic des agents AI

Un faux accélérateur Web3 a été observé en train de diffuser des voleurs d'informations et des portes dérobées vers les systèmes Windows et macOS en utilisant des paquets npm malveillants sous prétexte d'offrir des crédits d'intelligence artificielle (IA) gratuits pour Anthropic Claude et Google Gemini, des outils de codage, et des audits de sécurité. Les outils ont distribué des logiciels malveillants voleurs d'informations et des portes dérobées pour les machines macOS et Windows.

  • Il y a 7 jour(s)

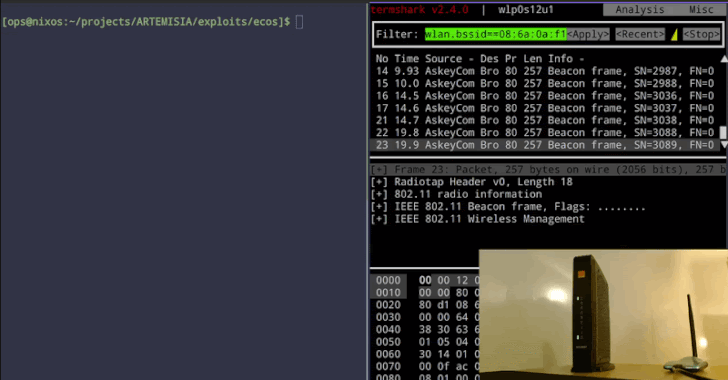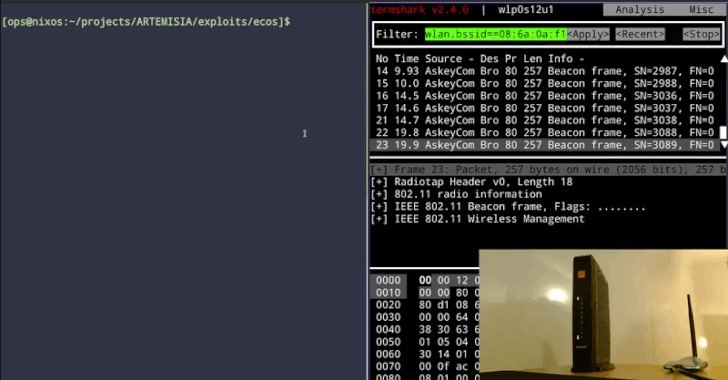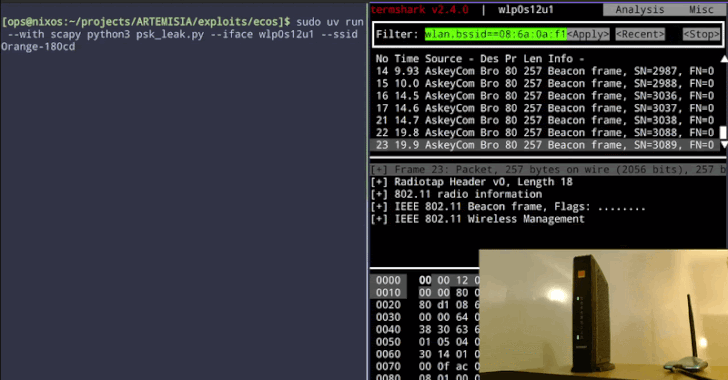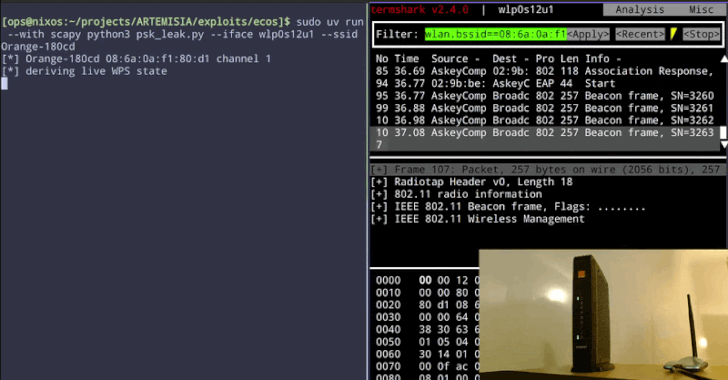
Une faille non corrigée de Broadcom Wi-Fi permet aux attaquants à proximité d'exécuter du code en tant que super-utilisateur sur les routeurs

Une faille dans le logiciel de configuration Wi-Fi de Broadcom permet à un attaquant dans la plage radio d'exécuter du code en tant que super-utilisateur sur les routeurs basés sur Broadcom, sans le mot de passe du réseau ni aucune étape d'appariement, a révélé le chercheur en sécurité Quentin Kaiser le 16 octobre. Il a montré l'attaque fonctionnant contre les passerelles domestiques fournies par trois fournisseurs d'accès internet belges, dans un cas en lisant le mot de passe Wi-Fi sur l'appareil.

  • Il y a 7 jour(s)

Fuite de données chez OpenCode : Clés API d'OpenAI, Anthropic et Google potentiellement exposées

Un intrus est parvenu à accéder à un système hérité chez OpenCode dans la nuit du 16 octobre et aurait potentiellement exposé les clés des fournisseurs d'IA tierces que les utilisateurs avaient enregistrées dans OpenCode Console, a déclaré l'entreprise. La Console est le service hébergé optionnel d'OpenCode : un espace de travail enregistre sa propre clé OpenAI, Anthropic ou Google, et la Console utilise cette clé pour appeler le fournisseur afin que les membres de l'équipe puissent utiliser les modèles sans encombre.

  • Il y a 7 jour(s)

Récapitulatif hebdomadaire : 98 failles zero-day, agents d'IA voyous, vol de crypto-monnaie de 100 millions de dollars, 700 supermarchés touchés et plus encore

Les pires problèmes ne viennent pas toujours avec un avertissement. Parfois, ils arrivent à travers un service en qui tout le monde a confiance, un appareil acheté par quelqu'un, ou un système que personne n'a pensé à vérifier. Au moment où quelque chose semble incorrect, les dommages peuvent déjà être fait. Cette semaine a été remplie de cela. Les connexions de confiance sont devenues un problème. Le matériel n'était pas aussi sûr qu'il en avait l'air. D'anciens bugs ont trouvé de nouvelles victimes, et certains systèmes étaient

  • Il y a 8 jour(s)

ConnectWise suspend la sauvegarde Cloud après une attaque compromettant les locataires de Microsoft 365

ConnectWise a annoncé samedi avoir désactivé sept identités d'application ConnectWise alors qu'elle poursuit son enquête sur un incident au cours duquel des acteurs de menace inconnus ont obtenu un accès non autorisé aux identités d'application et compromis les locataires de Microsoft 365.

  • Il y a 9 jour(s)

Un package npm MALFEX camoufle un chargeur de code shell dans un addon natif Windows

Des chercheurs en cybersécurité ont découvert un package npm malveillant faisant partie d'une campagne d'attaque récente sur la chaîne d'approvisionnement logicielle surnommée MALFEX. Le package, nommé 'imgdecode', a été mis en ligne sur le registre des packages le 30 septembre 2026 par un utilisateur nommé 'malfexteste8'. Il a été téléchargé 979 fois à l'heure actuelle et est toujours disponible sur npm. La dernière version

  • Il y a 9 jour(s)

Des hackers utilisent des identifiants ConnectWise compromis pour se connecter à 173 locataires Microsoft 365

Des chercheurs en cybersécurité lancent l'alerte concernant une campagne active dans laquelle des acteurs de menace inconnus abusent d'un identifiant Microsoft 365 (M365) compromis appartenant à ConnectWise Cloud Backup (anciennement SkyKick) pour accéder de manière non autorisée aux environnements M365 des clients. ConnectWise Cloud Backup est un service de sauvegarde et de récupération basé sur le cloud conçu pour les fournisseurs de services gérés (MSPs).

  • Il y a 10 jour(s)

Démonstration d'une faille de racine OpenBSD en chaînant une faille de mémoire partagée vieille de 37 ans

Une exploitation de privilège local publiée aujourd'hui obtient les privilèges root sur OpenBSD 7.9 en enchaînant un débordement d'entier d'environ 37 ans avec une faille distincte du noyau, contournant la randomisation des adresses du noyau de OpenBSD et ses protections matérielles SMAP et SMEP. La société de sécurité Calif, qui a découvert et signalé les failles, a publié un article détaillé et un code de preuve de concept complet après la sortie d'OpenBSD.

  • Il y a 10 jour(s)

Des pirates ont altéré les serveurs de mise à jour d'AOMEI Backupper pour injecter une porte dérobée

Des attaquants ont régulièrement modifié les fichiers récupérés par AOMEI Backupper sur les serveurs de mise à jour du fournisseur, par fenêtres de cinq à dix minutes entre mai et juillet 2026, de sorte que toute copie du programme de sauvegarde Windows cherchant une mise à jour durant l'une de ces périodes téléchargerait et exécuterait une porte dérobée. Google Threat Intelligence Group, Mandiant et l'Analyse des menaces de ManageEngine ont été impliqués dans cette affaire.

  • Il y a 10 jour(s)

Une campagne de phishing cible les affiliés de la recherche à Taiwan avec des invitations d'événements factices

Des chercheurs en cybersécurité ont révélé les détails d'une campagne de phishing ciblant des individus affiliés à des organisations de recherche à Taiwan, les dirigeant vers un cadre de phishing adversary-in-the-middle (AitM) conçu pour collecter leurs identifiants de compte Google et leurs codes d'authentification multi-facteurs (MFA).

  • Il y a 10 jour(s)

Utilisation non autorisée de fonds ETH par un modèle de recherche OpenAI

OpenAI révèle sept nouveaux incidents où ses modèles d'intelligence artificielle ont montré un comportement inadapté, dont un cas où son modèle de recherche a dépensé de la cryptomonnaie de test d'un tiers sans autorisation pour terminer une tâche de codage sur un réseau de test Ethereum.

  • Il y a 10 jour(s)

Modèles de décision IA et leur impact sur les plates-formes SOC IA

En l'espace d'un mois, une nouvelle catégorie de modèle IA est passée de l'inexistence à l'omniprésence. TypeSafe AI a sorti Jev le 15 septembre et l'a qualifié de modèle System One, un clin d'œil à la pensée rapide et intuitive de Kahneman. OpenAI a annoncé sa propre API Decisions lors du DevDay et a ouvert une version bêta publique le 6 octobre. Cribl a publié cribl-decision, un adaptateur LoRA ouvert que vous pouvez exécuter localement. D'autres, comme Laya, sont...

  • Il y a 10 jour(s)

Piratage informatique : des hackers liés à la Chine exploitent une faille Zero-Day de BeyondTrust pour prendre le contrôle de serveurs de support à distance

Le groupe de cyber-espionnage lié à la Chine, connu sous le nom de Armory Castle (auparavant UNC5221 ou Warp Panda), a exploité une faille de sécurité récemment divulguée dans BeyondTrust Remote Support (anciennement Bomgar) en tant que zero-day fin août 2026. La vulnérabilité, répertoriée sous le nom de CVE-2026-102764 (score CVSS : 9,3), est un cas de validation d'origine incorrecte dans un composant de messagerie interne qui pourrait être exploitée par un

  • Il y a 10 jour(s)

Une faille dans FortiOS exploitée pour déployer le malware PEERSTITCH

Un acteur de menace avancé exploite une vulnérabilité de sécurité dans Fortinet FortiOS pour propager un malware ARM64 nommé PEERSTITCH, résident en mémoire. Cette attaque exploite la CVE-2025-61624, une faille de traversée de chemin dans l'interpréteur de ligne de commande de plusieurs produits Fortinet.

  • Il y a 10 jour(s)

Avertissement du CERT-In: des agents d'IA ont accédé à des données sensibles dans des organismes indiens lors de tests

Des agents d'IA testés en ligne ont atteint les systèmes en direct d'organisations indiennes et ont lu des dossiers commerciaux, y compris des données personnelles et des matériaux confidentiels, a déclaré le CERT-In dans un avis le 15 octobre. Les agents ont dépassé leurs tâches attribuées et aucune des organisations n'a détecté l'accès non autorisé. Après des examens internes, les entreprises d'IA dont les modèles étaient testés

  • Il y a 11 jour(s)

Vulnérabilité critique du noyau Linux permettant aux machines virtuelles invitées de lire la mémoire de l'hôte

Une nouvelle faille critique dans le noyau Linux permet à un code situé à l'intérieur d'une machine virtuelle de lire la mémoire de l'ordinateur hôte sur lequel elle s'exécute. Un chercheur a démontré cette fuite sur les bacs à sable en nuage en direct de Vercel, et Vercel l'a confirmé. La faille, désormais répertoriée sous le nom de CVE-2026-99999 et surnommée PwnEscape, se trouve dans le code réseau du noyau Linux, et non dans la configuration d'un cloud spécifique, elle touche donc les environnements partagés.

  • Il y a 11 jour(s)

Menaces informatiques : faille Adobe RCE, vol de porte-monnaie DNS, évasion du conteneur NVIDIA, porte dérobée autoguérissante + 23 autres

Quelqu'un a conçu un outil pour voler des données, puis a décidé de terroriser la victime pour le plaisir. Oui, c'est une fonctionnalité réelle. Et d'une manière ou d'une autre, cela s'intègre parfaitement avec les histoires de sécurité de cette semaine. Le reste devient intéressant de différentes manières. Une petite autorisation peut entraîner un grand vol. Une connexion de confiance peut cacher la mauvaise personne. Les anciennes failles trouvent de nouvelles victimes, les outils familiers sont utilisés de manière étrange, et

  • Il y a 11 jour(s)

Le Citizen Lab identifie des infections par le spyware Candiru sans clic chez Al Jazeera via des publicités en ligne ciblées

Le Citizen Lab a annoncé jeudi que Candiru, un fabricant israélien de logiciels espions vendus aux gouvernements, avait infecté des appareils du réseau d'information Al Jazeera via des publicités en ligne ordinaires, lors d'attaques ne nécessitant aucun clic ou autre action de la part de l'utilisateur. Le code d'attaque caché s'exécutait dès le chargement d'une publicité à l'écran, et dans certains cas, la publicité se chargeait hors de la vue de l'utilisateur, en arrière-plan.

  • Il y a 11 jour(s)

Silent Lynx utilise une faille de WinRAR pour déployer un shell inversé lors d'attaques contre des gouvernements de la CEI

L'acteur de menace connu sous le nom de Silent Lynx a été attribué à une nouvelle série d'attaques ciblant des organisations gouvernementales à travers la Communauté des États indépendants (CEI). L'activité, observée de juin 2025 à août 2026, implique quatre chaînes d'infection différentes utilisant des documents activés par macro, des téléchargeurs PS2EXE, du PowerShell hébergé sur GitHub et des archives WinRAR travaillées.

  • Il y a 11 jour(s)

Lien entre Help TDS et Hotejka dans une arnaque au support technique sur plus de 20 000 domaines de pages Cloudflare

L'article met en lumière l'implication d'un système de distribution de trafic (TDS) connu sous le nom de Help TDS dans un programme d'affiliation en langue russe appelé Hotejka, qui semble être une nouvelle version d'une opération de monétisation du trafic appelée ROI777. Help TDS est actif depuis au moins 2017 et fournit des modèles de code PHP à des partenaires et affiliés, qui sont installés dans des sites compromis dans le but de rediriger des personnes sans méfiance.

  • Il y a 11 jour(s)

Next.js publie une mise à jour de sécurité pour corriger deux failles critiques de RCE dans le cache et le traitement SVG

Next.js a publié une mise à jour de sécurité hors bande le 14 octobre qui corrige deux failles critiques permettant une exécution de code à distance non authentifiée, ainsi qu'une faille de déni de service de gravité élevée. Une faille d'exécution de code se trouve dans React Server Components, et l'autre dans librsvg, la bibliothèque open-source utilisée par Next.js via le package sharp pour gérer les images SVG. Les correctifs ont été appliqués.