Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 17 jour(s)

Des pirates exploitent des failles dans AhsayCBS pour déployer XMRig en se faisant passer pour Microsoft Edge

Des acteurs de la menace ont été observés exploitant deux failles récemment divulguées dans l'utilitaire de sauvegarde AhsayCBS pour prendre le contrôle des appareils affectés et déployer des coquilles web et des mineurs de cryptomonnaie XMRig. Les détails des failles sont ci-dessous - CVE-2026-105133 (score CVSS v4 : 5,5) - Une vulnérabilité d'authentification incorrecte dans la fonction checkSysPwd() dans le 'com/ahsay/obs/api/ApiStructsAction.java'
  • Il y a 17 jour(s)

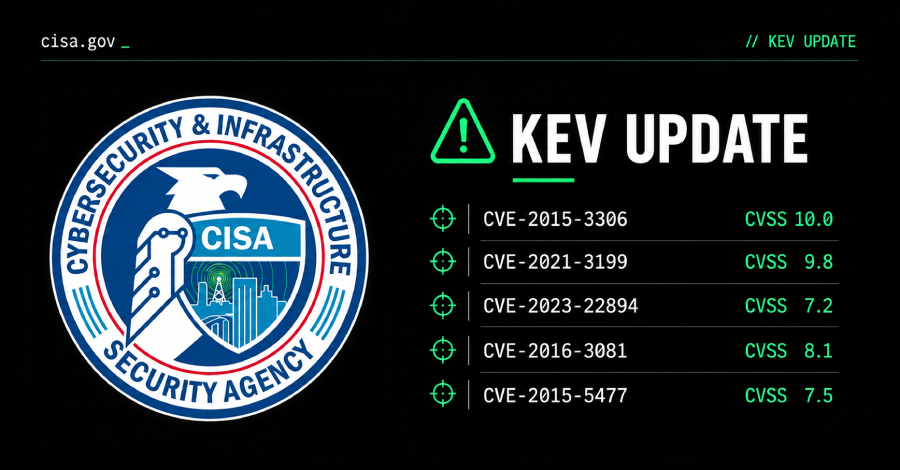
Un groupe de pirates informatiques exploitent cinq failles tandis que la CISA fixe un délai au 11 octobre pour les agences fédérales

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté jeudi cinq failles de sécurité à son catalogue de vulnérabilités exploitées connues (KEV), suite à leur utilisation par un acteur de menace lié à la Chine nommé Flax Typhoon. Les vulnérabilités en question sont listées ci-dessous - CVE-2015-3306 (score CVSS : 10.0) - Une vulnérabilité de contrôle d'accès inapproprié dans ProFTPD qui pourrait permettre...

  • Il y a 17 jour(s)

Le Paradoxe de la Vitesse de l'IA : Pourquoi la Sécurité est à des Décennies derrière l'Ambition de l'IA

Alors que les entreprises se précipitent pour déployer des agents d'IA autonomes afin d'accélérer leurs activités, un nouveau rapport révèle qu'elles sont attachées à des architectures de sécurité conçues pour une ère différente. Le rapport 'Horizons de la Sécurité de l'Identité' de SailPoint met en lumière un 'paradoxe de vitesse' critique, dans lequel les organisations investissent dans des opérations commerciales à la vitesse de l'IA tout en continuant de s'appuyer sur des contrôles de sécurité à la vitesse humaine, créant ainsi

  • Il y a 17 jour(s)

Faille de GoBalance permet aux attaquants de pirater des adresses .onion en récupérant des clés au format Tor

Une faille dans GoBalance, un outil utilisé par de nombreux sites du dark web pour rester accessibles pendant les attaques, permet à n'importe qui de découvrir la clé secrète qui contrôle l'adresse .onion d'un site en utilisant uniquement des informations publiques, puis de prendre le contrôle de cette adresse. Searchlight Cyber, qui a révélé la faille le 8 octobre, affirme qu'un attaquant qui récupère la clé peut rediriger les visiteurs du site vers une copie du site qu'il contrôle.

  • Il y a 17 jour(s)

Trois équipes réalisent des piratages à distance du Google Pixel 10 entièrement patché lors du Pwn2Own

Trois équipes de recherche ont réussi à pénétrer dans le Google Pixel 10 le 8 octobre lors du Pwn2Own en Irlande, un concours de piratage à Cork dont les règles exigent que chaque cible soit entièrement patchée. Le concours rémunère les chercheurs pour montrer des exploits fonctionnels et transmet les failles aux fournisseurs. L'un des trois exploits Pixel a valu à Ikotas Labs 300 000 $, le prix principal du concours, et a fait de l'équipe la gagnante globale.

  • Il y a 17 jour(s)

Citrix corrige une faille critique sur NetScaler pouvant permettre une EPR dans les déploiements SAML

Citrix a publié des correctifs pour une autre faille de sécurité critique impactant NetScaler ADC et NetScaler Gateway qui pourrait entraîner une exécution de code à distance ou un déni de service dans certaines conditions. CVE-2026-107406 est une vulnérabilité de débordement de mémoire pouvant conduire à une exécution de code à distance ou un déni de service dans des conditions de configuration spécifiques, a déclaré Citrix.

  • Il y a 17 jour(s)

Le FBI saisit 7 domaines et perturbe les outils de Flax Typhoon utilisés dans des intrusions dans les infrastructures critiques

Les autorités américaines ont annoncé la perturbation d'outils malveillants utilisés par un groupe de menaces persistantes avancées lié à la Chine connu sous le nom de Flax Typhoon. En conséquence, les agences ont saisi plusieurs domaines et bloqué l'accès à des plateformes utilisées pour analyser, et parfois infiltrer, les infrastructures critiques des États-Unis. La liste des domaines saisis

  • Il y a 18 jour(s)

Des hackers chinois auraient dirigé un portail donnant accès à des e-mails volés à des tiers

Des hackers liés à une entreprise chinoise de cybersécurité ont volé des e-mails provenant d'organisations gouvernementales, d'agences de maintien de l'ordre, de systèmes de santé et d'institutions religieuses en Asie du Sud-Est, ont déclaré le FBI et des agences de 6 autres pays le 8 octobre. L'entreprise, Integrity Technology Group, a été sanctionnée par les États-Unis et le Royaume-Uni. Les hackers ont scanné des sites web à la recherche de vulnérabilités à l'aide d'un outil contenant plus

  • Il y a 18 jour(s)

Menaces cyber : Trahison d'affiliés ransomwares, RAT WhatsApp, Outils de hackers exposés et 12 autres histoires

Des problèmes de confiance parmi les cybercriminels. Un affilié ransomware décide de garder les profits pour lui. Par ailleurs, un attaquant laisse un serveur exposé avec des outils et des traces d'une intrusion. Apparemment, la sécurité pose problème des deux côtés. La suite de la semaine n'apporte pas plus de réconfort, avec des codes malveillants découverts dans des packages de développeurs et des extensions.

  • Il y a 18 jour(s)

Hausse importante des fuites de données sur le web au Japon liée à l'abus d'API mobiles et aux attaques de Metabase

Des attaquants à l'origine d'une série de fuites de données personnelles au sein d'organisations japonaises ont abusé des API pour les applications mobiles et ciblé des failles logicielles connues, selon le JPCERT Coordination Center. Ce centre basé à Tokyo, qui reçoit des rapports d'incidents, a publié une alerte le 8 octobre 2026 basée sur ces rapports et d'autres informations. L'alerte ne mentionne aucun attaquant ni aucune organisation affectée.

  • Il y a 18 jour(s)

Un nouveau kit de phishing nommé Wazza cible les secteurs bancaire, gouvernemental et manufacturier aux États-Unis, en UE et en Australie

Les kits de phishing ne se contentent plus de copier une page de connexion familière et d'attendre qu'une victime saisisse ses identifiants. Les attaquants intègrent de plus en plus de filtres, de gestion de session et de contrôles du trafic dans l'infrastructure qui délivre la page de phishing elle-même. ANY.RUN a identifié Wazza, un nouveau kit de phishing ciblant les organisations bancaires, manufacturières et gouvernementales aux États-Unis, en Europe et en Australie.

  • Il y a 18 jour(s)

Des extensions malveillantes sur Firefox se font passer pour des portefeuilles Rabby et OKX pour voler des phrases de récupération

Des chercheurs en cybersécurité ont découvert un groupe de 16 extensions malveillantes pour Mozilla Firefox capables de voler des phrases de récupération de portefeuille de cryptomonnaie et les clés privées. Les extensions se font passer pour des portails de portefeuille, des utilitaires de bureau et des outils de navigateur, mais leur code intercepte les phrases de récupération et les clés privées lors des flux d'importation de portefeuille et tente d'envoyer ces secrets à

  • Il y a 18 jour(s)

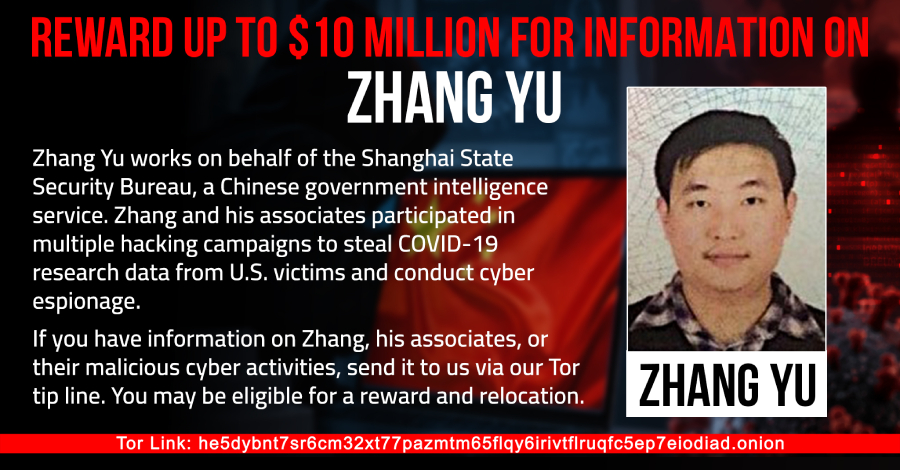
Les États-Unis offrent jusqu'à 10 millions de dollars pour des informations sur Zhang Yu, accusé dans les piratages de HAFNIUM

Le département d'État américain offre jusqu'à 10 millions de dollars pour des informations permettant d'identifier ou de localiser Zhang Yu, un ressortissant chinois inculpé aux États-Unis en lien avec les attaques de 2021 sur les serveurs Microsoft Exchange connues sous le nom de HAFNIUM. La récompense est destinée à toute information menant à son identification ou à sa localisation, selon le média NTD citant un avis.

  • Il y a 18 jour(s)

Un propriétaire de MonsterCloud accusé de facturer plus de 19 millions de dollars tout en payant secrètement des rançons pour décrypter des données

Un individu de 50 ans, de nationalité américaine et israélienne, a été inculpé par le Département de la Justice des États-Unis pour avoir prétendument escroqué des victimes de ransomware en payant secrètement les attaquants pour obtenir des décrypteurs tout en prétendant utiliser des outils propriétaires pour récupérer leurs données.

  • Il y a 18 jour(s)

Un package npm compromis pour voler des identifiants avec un ver Shai-Hulud

Le package npm connu sous le nom de 'tensorlake', une trousse de développement logiciel (SDK) TypeScript pour les applications, les sandbox et les services cloud de Tensorlake, a été compromis dans le cadre d'une attaque de la chaîne d'approvisionnement ChainDrop / Shai-Hulud. La version malveillante 0.5.144 'contient un logiciel malveillant obscurci qui récupère des identifiants, exfiltre des secrets, établit une persistance et exécute un code fourni à distance', a déclaré Socket.

  • Il y a 18 jour(s)

Utilisation de l'outil ARTEX AI Pentesting dans des attaques de vol de données contre des firmes financières sud-coréennes

Des chercheurs en cybersécurité ont révélé les détails d'une campagne ciblée visant les organisations financières sud-coréennes qui ont utilisé un outil d'audit de pénétration basé sur l'intelligence artificielle (IA) nommé ARTEX pour mener les attaques. L'activité, selon CrowdStrike Intelligence, s'est déroulée de fin septembre à début octobre 2026 et a entraîné l'exfiltration de données de diverses sociétés financières sud-coréennes.

  • Il y a 19 jour(s)

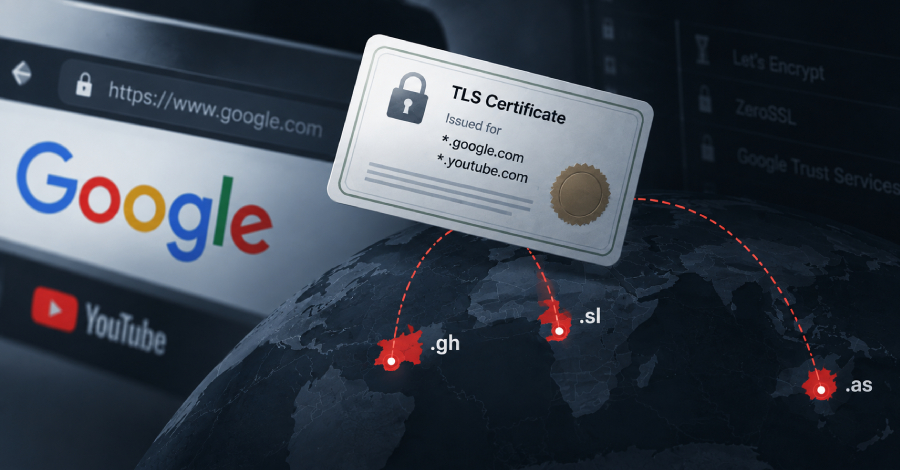
Piratage des registres .gh, .sl et .as pour obtenir des certificats pour les domaines Google

Des pirates ont compromis trois domaines de premier niveau de code pays (ccTLDs) et obtenu des certificats HTTPS non autorisés pour plusieurs domaines Google, a déclaré Google le 6 octobre. Les systèmes de Google n'ont pas été compromis, mais tout domaine se terminant par .gh (Ghana), .sl (Sierra Leone) ou .as (Samoa américaines) a été mis en danger. Avec un tel certificat, un attaquant pourrait se faire passer pour le vrai site via une connexion sécurisée

  • Il y a 19 jour(s)

Découverte d'un réseau de logiciels malveillants npm distribuant des RAT et des voleurs

Des chercheurs en cybersécurité ont révélé les détails d'une campagne de logiciels malveillants npm à long terme qui diffuse des voleurs d'informations et des chevaux de Troie d'accès à distance (RAT) vers des hôtes compromis. La campagne, baptisée MALFEX par CloudSEK et Checkmarx, semble être l'œuvre d'un seul acteur malveillant ayant publié 12 packages depuis août 2023, dont huit ont été téléchargés plus de 40 767 fois.

  • Il y a 19 jour(s)

SonicWall corrige une faille SSRF pré-authentification à 10.0 sur CVSS dans les appareils SMA1000

SonicWall a publié des correctifs pour quatre failles dans ses appareils SMA1000, les passerelles qui permettent aux travailleurs à distance d'accéder au réseau et aux applications d'une entreprise. La plus grave pourrait permettre à un attaquant sans connexion d'envoyer des requêtes à travers l'appareil et d'atteindre des fonctions internes. SonicWall classe cette faille à 10.0 sur l'échelle CVSS et affirme qu'il n'a aucune preuve que l'une des quatre failles est exploitée.

  • Il y a 19 jour(s)

Le malware PoeLLM infecte plus de 3 400 serveurs pour étendre un botnet de minage de crypto-monnaie

Les chercheurs en cybersécurité attirent l'attention sur une nouvelle famille de logiciels malveillants qui cible des infrastructures d'intelligence artificielle (IA) et de grands modèles de langage (LLM) exposées dans le but de déployer des mineurs de cryptomonnaies et d'étendre davantage l'échelle du botnet. La campagne à motivation financière, baptisée Canto Incognito, a été...

  • Il y a 19 jour(s)

L'évolution du risque cybernétique intégré dans les processus de travail selon les données du CISO

Les conclusions de 2026 ne sont pas simplement un changement d'une année à l'autre. Elles marquent le dernier point d'une tendance sur cinq ans où la résilience, la gouvernance de l'IA, le risque humain et la surveillance du conseil convergent à l'intérieur des systèmes où le travail se déroule réellement. Pendant des années, l'histoire de la cybersécurité en entreprise a été racontée comme une escalade linéaire : plus d'attaques, plus de pertes de données, plus de pression et plus d'urgence. Cel

  • Il y a 19 jour(s)

Le FBI met en garde contre une menace active de FortiBleed avec 86 644 identifiants d'appareils Fortinet

Le FBI et le Secret Service américain ont averti mardi que la campagne de collecte d'identifiants FortiBleed reste une menace active visant les pare-feu FortiGate de Fortinet et les passerelles VPN SSL exposés sur Internet. La campagne exploite des identifiants réutilisés ou divulgués ainsi que le stockage de mots de passe SHA-256 hérité, facilitant ainsi la menace.

  • Il y a 19 jour(s)

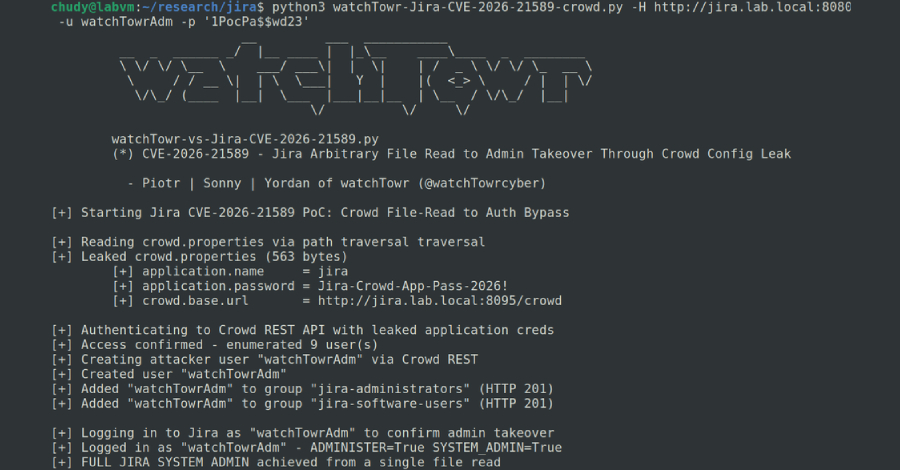
Vulnérabilité dans Atlassian Data Center : Tentatives d'exploitation en deux heures

Des acteurs malveillants ont commencé à exploiter une faille de sécurité critique récemment divulguée affectant les produits Atlassian Data Center qui pourrait permettre l'accès à des fichiers sensibles dans certaines conditions. La faille d'accès arbitraire aux fichiers, identifiée sous le nom CVE-2026-21589 (score CVSS : 9.3), affecte plusieurs produits, dont Bitbucket Data Center, Confluence Data Center, Jira Service Management Data Center, Jira Software.

  • Il y a 19 jour(s)

Qu'est-ce que l'agentic pentesting ? Ce qu'il prouve et jusqu'où il va.

Si vous évaluez actuellement une solution de pentesting agentic, vous avez probablement entendu la même présentation plus d'une fois : pointez-la vers une cible, et elle découvre, valide et exploite les chemins d'attaque de manière autonome, de la même manière qu'un véritable attaquant le ferait. Cette promesse vaut la peine d'être prise au sérieux. Elle vaut également la peine d'être mise à l'épreuve, et trois questions font le gros du travail. Que peut réellement évaluer l'assessment ?

  • Il y a 19 jour(s)

Anthropic Étend l'Accès à Claude pour les Équipes de Cyberdéfense Agréées alors que Glasswing Découvre 129 000 Failles

Anthropic a annoncé mardi qu'il étend un programme permettant aux professionnels de la cybersécurité agréés de tester ses modèles avancés d'intelligence artificielle (IA) avec des sauvegardes réduites et des classificateurs bloquants, alors que la société affirmait que son initiative Project Glasswing avait mis au jour au moins 129 000 vulnérabilités logicielles vérifiées entre avril et juillet 2026. La société a également découvert un nombre supplémentaire