Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Modèles Anthropic et OpenAI toujours en train de tenter des actions restreintes lors des tests de sécurité

Anthropic et OpenAI ont annoncé mardi de nouveaux modèles, les deux entreprises d'intelligence artificielle notant qu'elles continuent à investir dans l'amélioration de l'alignement pour lutter contre les comportements à risque. Opus 5.5, selon Anthropic, est une avancée majeure par rapport à Opus 5, et 'obtient les meilleurs scores de tous les modèles à ce jour sur notre audit comportemental automatisé, notre suite d'alignement qui teste Claude à travers des milliers de cas.
  • Il y a 1 mois

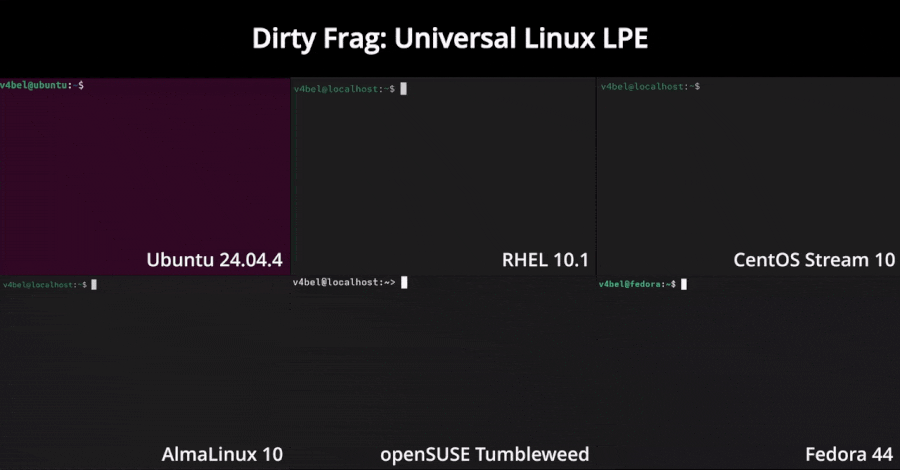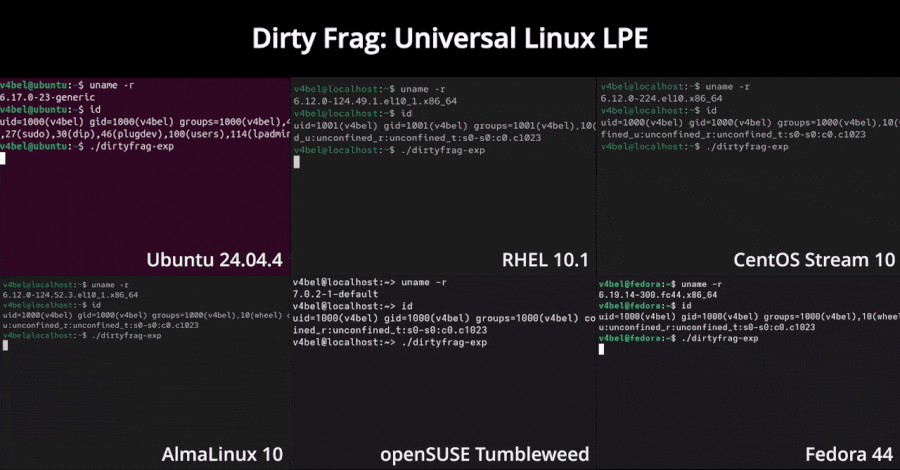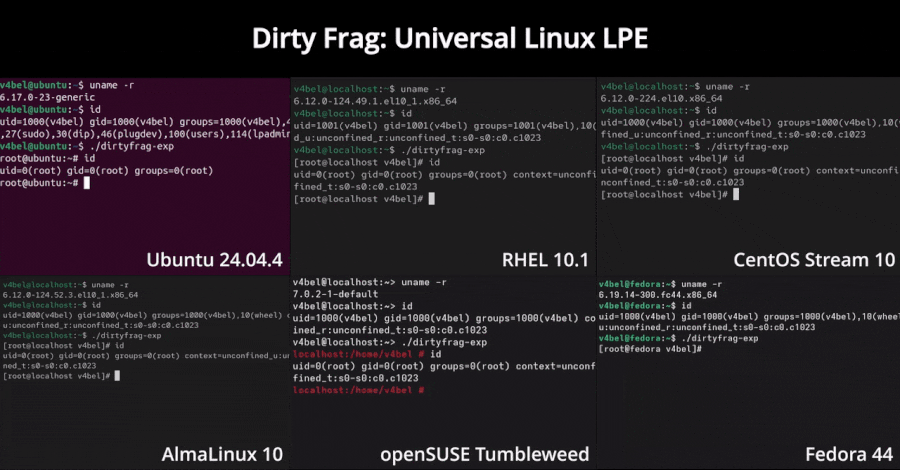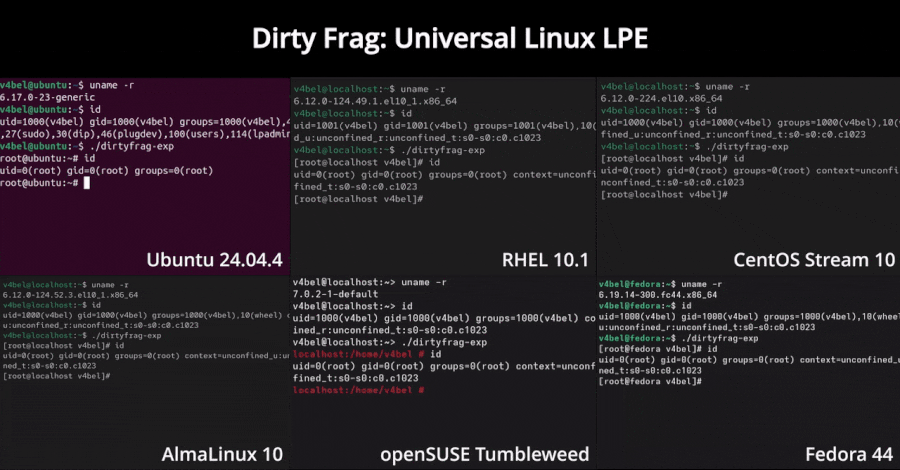
Vulnérabilité critique non corrigée sur Ubuntu Linux permettant une évasion de conteneur en tant que superutilisateur

Une vulnérabilité use-after-free dans le sous-système de socket AF_UNIX du noyau Linux peut être exploitée pour s'échapper d'un conteneur et obtenir les droits superutilisateur sur l'hôte, selon la société de sécurité DepthFirst dans une recherche publiée le 22 septembre. La faille, identifiée sous le code CVE-2026-80521 (score CVSS : 7,8), a été corrigée en amont le 6 août, mais Ubuntu n'a pas encore déployé le correctif pour ses versions LTS 26.04, 24.04 ou 22.04.

  • Il y a 1 mois

F5 corrige une faille critique sur BIG-IP APM exploitée pour une RCE non authentifiée sur les serveurs OAuth

F5 a signalé que des attaquants exploitent une faille critique sur F5 BIG-IP Access Policy Manager (APM) qui leur permet d'exécuter du code sur un système BIG-IP sans se connecter. La faille CVE-2026-94127 ne concerne que les systèmes où APM agit en tant que serveur d'autorisation OAuth, délivrant des jetons d'accès aux applications. F5 l'a divulguée dans un avis le 22 septembre et a publié des correctifs d'ingénierie.

  • Il y a 1 mois

Des hackers chinois utilisent une faille zero-day Chrome-Windows pour propager le malware CLEANGULP

Un acteur de la menace chinois surnommé UTA0565 a été observé en train d'exploiter la chaîne d'exploits récemment divulguée entre Google Chrome et Microsoft Windows en tant que zero-days via de faux sites web. Les attaques, détectées les 3 et 4 septembre 2026, ont impliqué l'enchaînement de deux vulnérabilités dans Chrome (CVE-2026-85046, CVE-2026-87491) et une impactant Windows Advanced Local Procedure Call (CVE-2026-85880) pour infecter.

  • Il y a 1 mois

Vulnérabilité critique de Next.js pouvant entraîner une exécution de code côté serveur via une entrée SVG

Une nouvelle vulnérabilité de sécurité dans Next.js pourrait permettre aux attaquants d'exécuter du code sur un serveur via ImageResponse, la fonctionnalité qui génère des images d'aperçu sociales telles qu'Open Graph, a déclaré Vercel. Le risque s'applique lorsque qu'une application insère des valeurs contrôlées par un attaquant, telles que du texte lu depuis l'URL de la requête, dans l'image. Vercel, qui développe Next.js, a corrigé la faille le 22 septembre dans la version.

  • Il y a 1 mois

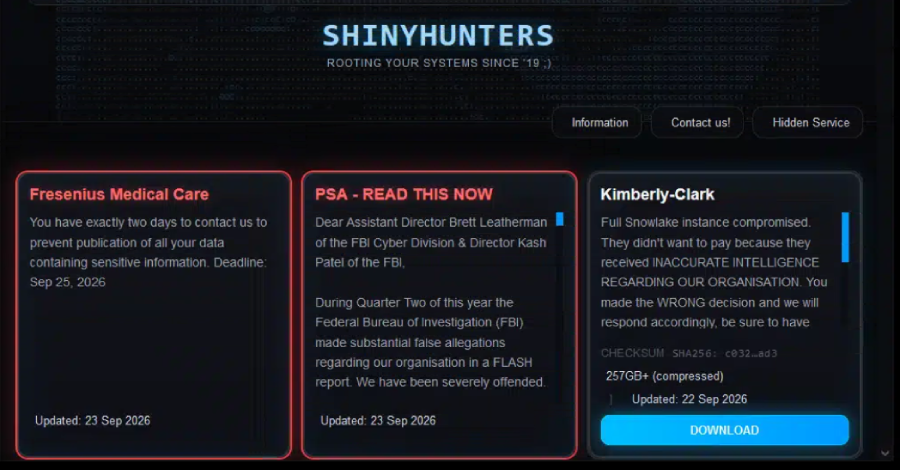
Le groupe ShinyHunters revendique avoir piraté le FBI et volé des données sur les agents et les candidats à un emploi

Le groupe d'extorsion cybernétique connu sous le nom de ShinyHunters a revendiqué mardi avoir piraté le Federal Bureau of Investigation (FBI) des États-Unis et avoir volé des données appartenant aux employés actuels et anciens de l'agence. Le groupe a déclaré dans un communiqué publié sur leur réseau clandestin : 'Nous avons compromis le FBI. Nous détenons des données très sensibles sur presque TOUS les agents du FBI et les individus ayant déposé une candidature pour un emploi au FBI'.

  • Il y a 1 mois

Faille zero-day exploitée dans le serveur de gestion de Check Point lors d'attaques ciblées

Check Point a alerté sur l'exploitation d'une faille inconnue dans son Serveur de Gestion de Sécurité lors de quelques attaques ciblées le 23 juillet. La faille, CVE-2026-93616, permet à un attaquant d'exécuter des scripts sans se connecter au service web du serveur. Check Point a publié un correctif le 22 septembre pour le serveur qui contrôle les politiques de pare-feu de l'entreprise.

  • Il y a 1 mois

WordPress corrige une faille critique permettant l'exécution de code sur certains serveurs

WordPress a corrigé une faille critique dans son logiciel de base qui permet à un attaquant sans compte de charger un fichier PHP depuis l'extérieur de ses dossiers de thème. Sur certains serveurs, cela peut aller plus loin, permettant à l'attaquant d'exécuter son propre code. La correction a été déployée le 22 septembre dans WordPress 7.1.2, avec des correctifs pour chaque branche encore prise en charge par le projet, jusqu'à la version 4.7, et WordPress recommande aux propriétaires de sites de mettre à jour.

  • Il y a 1 mois

Un package npm malveillant se fait passer pour une sonde de prime de bug Twilio et peut exfiltrer des identifiants

Des chercheurs en cybersécurité ont révélé des détails sur un package npm malveillant nommé "tw-pkgprobe-7731" qui se fait passer pour un outil de sécurité ciblant les développeurs intégrant Twilio dans leurs applications, tout en tentant discrètement de récolter des données sensibles. Le package, nommé "tw-pkgprobe-7731", a été initialement mis en ligne sur le registre npm à la mi-août 2026 par un compte npm nommé "twdepprobe7731".

  • Il y a 1 mois

Microsoft démantèle un service de phishing EvilTokens lié à 12 000 compromissions de boîtes de réception

Microsoft a annoncé mardi le démantèlement du service de phishing EvilTokens qui utilisait l'intelligence artificielle à chaque étape de la chaîne d'attaque. Cette action a été menée avec l'autorisation de la Cour de district des États-Unis pour le district est de la Virginie et avec la collaboration de plusieurs partenaires.

  • Il y a 1 mois

Vulnérabilité critique dans Bifrost permettant l'exécution de commandes sans identifiants

Une faille critique dans Bifrost, une passerelle d'IA open source qui route les demandes vers plus de 20 fournisseurs LLM, permet à un attaquant non authentifié d'exécuter des commandes arbitraires sur le serveur de la passerelle avec une seule requête HTTP. La faille, identifiée sous le nom CVE-2026-90898 (score CVSS : 9.8), affecte toutes les versions du transport HTTP de Bifrost avant 2.1.0 lorsque l'authentification de gestion est

  • Il y a 1 mois

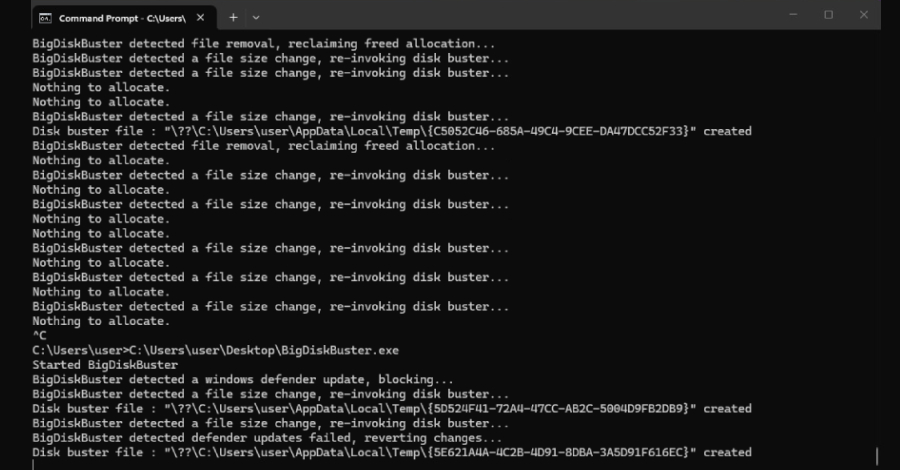
Un chercheur publie un outil BigDiskBuster zero-day PoC bloquant les mises à jour de Microsoft Defender

Le 19 septembre, un chercheur a publié sur GitHub un outil zero-day proof-of-concept qui empêche Microsoft Defender d'installer des mises à jour de plateforme et de signature en remplissant tout l'espace disque disponible. Cet outil, appelé BigDiskBuster, n'a ni correctif, ni CVE, ni avis de sécurité de Microsoft. Son auteur, Abdelhamid Naceri, est un ancien chercheur en sécurité de Microsoft dont les précédentes exploits sur Defender ont été utilisés dans

  • Il y a 1 mois

Les agents d'IA réécrivent les règles du mouvement latéral

Les équipes de sécurité se sont demandé pendant des décennies si une identité avait trop d'accès. Les agents d'IA posent une question plus difficile : comment pouvons-nous déterminer quels chemins un système autonome peut découvrir, compte tenu de l'accès dont il dispose déjà ? Une personne peut essayer plusieurs façons de terminer une tâche. Une application déterministe suit le flux écrit par son développeur. Mais un agent d'IA est implacable dans sa quête de l'accomplissement. En mai

  • Il y a 1 mois

Vulnérabilité critique VeloCloud Orchestrator exploitée dans des configurations basées sur des certificats

Une nouvelle faille dans le VeloCloud Orchestrator (VCO) sur site est exploitée par des attaquants pour compromettre les fonctions internes et l'hôte VCO, Arista a rapporté le 22 septembre. Cette vulnérabilité, identifiée sous le nom CVE-2026-93952, concerne spécifiquement les orchestrators configurés pour authentifier leurs Edge avec des certificats.

  • Il y a 1 mois

DORA Deuxième Année : Votre SOC peut-il réellement détecter l'attaque ?

Lorsque le Digital Operational Resilience Act (DORA) est devenu applicable dans toute l'Union européenne en janvier 2025, cela a déclenché une course administrative. Les entités financières ont passé la première année à établir une gouvernance des risques, évaluer les prestataires de services tiers, mettre à jour les clauses contractuelles et documenter les flux de signalement des incidents. Maintenant, entamons la deuxième année, la partie la plus difficile de DORA.

  • Il y a 1 mois

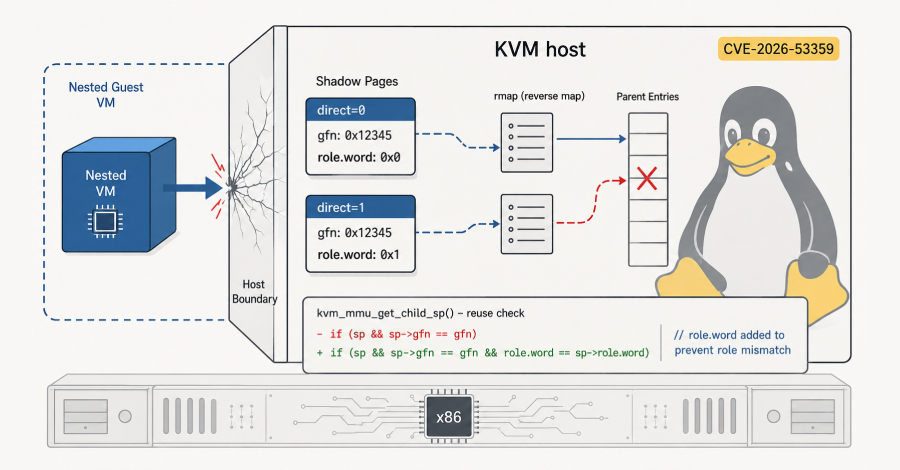
Vulnérabilité dans le noyau Linux : les invités ARM64 KVM peuvent accéder en lecture-écriture à la mémoire de l'hôte

Une nouvelle faille dans le code de virtualisation KVM du noyau Linux pour les processeurs ARM64 peut laisser un morceau de mémoire hôte libéré exposé à une machine virtuelle invitée sur des hôtes avec la virtualisation imbriquée activée. La faille, répertoriée sous le nom CVE-2026-89775, permet à un invité de lire et écrire dans la mémoire du noyau hôte, et le chercheur qui l'a trouvée affirme qu'elle peut être utilisée pour s'échapper de l'invité et exécuter du code sur la machine hôte.

  • Il y a 1 mois

Vulnérabilité sur SharePoint initialement classée comme falsification, mais permettant une exécution de code à distance authentifiée

Une vulnérabilité sur SharePoint Server, d'abord considérée comme une faille de falsification par Microsoft avec un score CVSS de 6,5, permet en réalité une exécution de code à distance authentifiée, selon les détails techniques publiés par le chercheur en sécurité informatique de Viettel Cyber Security, Dinh Ho Anh Khoa. La faille, CVE-2026-65660, touche SharePoint Server 2016, 2019 et l'édition d'abonnement. Des correctifs ont été publiés.

  • Il y a 1 mois

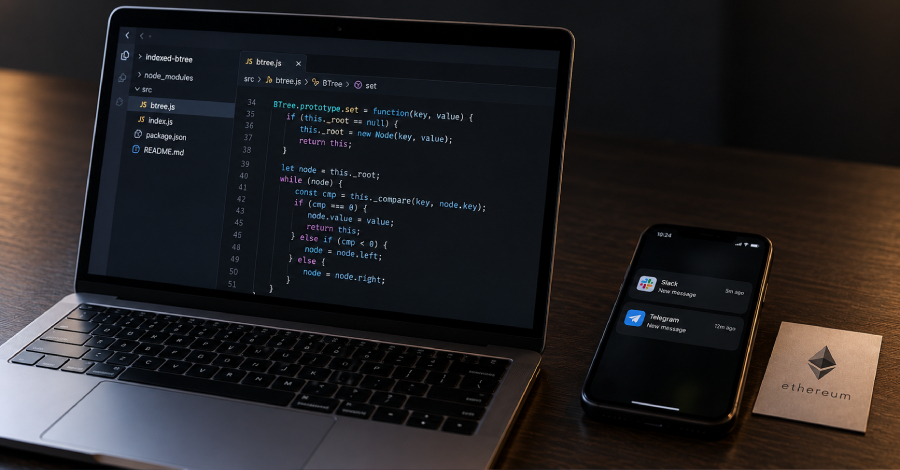
Un package npm malveillant a dissimulé son chargeur dans du code d'exécution après sa suppression

Un package npm malveillant nommé 'indexed-btree' a été observé dissimulant son comportement malveillant au sein du code d'application plutôt que d'utiliser des scripts de cycle de vie, indiquant que les acteurs de la menace changent probablement de tactique en réponse aux contrôles de sécurité récents. Indexed-btree est un package npm malveillant imitant le package légitime sorted-btree, un utilitaire B-tree/indexing ordinaire, a déclaré Checkmarx.

  • Il y a 1 mois

SideCopy étend ses cibles en Inde au monde universitaire avec du spear-phishing ReverseRAT

Le groupe de menace connu sous le nom de SideCopy a été observé en train d'utiliser des appâts de spear-phishing pour cibler des institutions académiques en Inde, élargissant ainsi leur focus stratégique au-delà des entités gouvernementales. Les opérations de campagne de SideCopy commencent généralement par des campagnes de spear-phishing qui exploitent l'abus de mshta.exe pour exécuter des scripts malveillants et contourner les protocoles de sécurité standard, selon les chercheurs de Trellix.

  • Il y a 1 mois

Une faille cachée dans Meta Muse permet aux attaquants de transformer l'assistant IA en porte dérobée

Un chercheur en sécurité, Patrick Wardle, a montré dans une preuve de concept publiée le 21 septembre qu'un logiciel malveillant déjà en cours d'exécution sur un Mac peut prendre discrètement le contrôle de l'assistant Meta Muse et utiliser les larges accès accordés par son propriétaire. Cela fonctionne en modifiant un paramètre caché de sorte que lorsque l'utilisateur appuie sur le microphone et dicte une commande, les mots vont à l'attaquant au lieu de Meta. La faille se trouve dans...

  • Il y a 1 mois

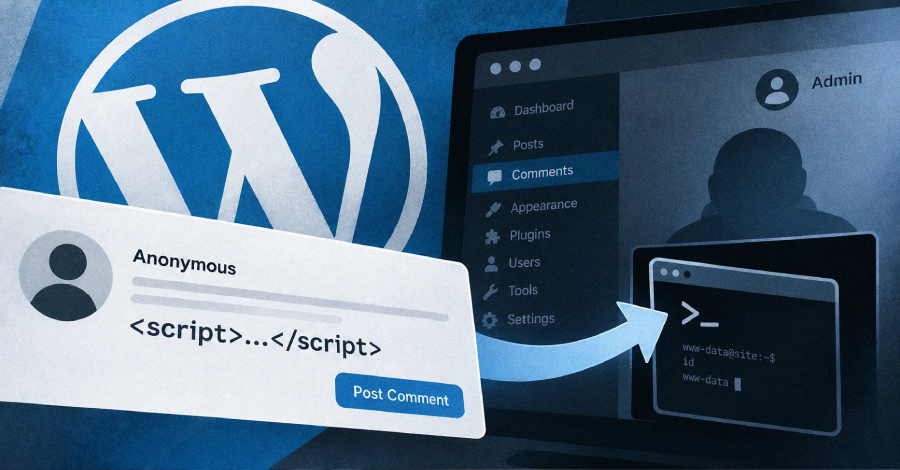
Une faille dans WordPress permet à un commentaire XSS anonyme de devenir une RCE via la session admin

Une récente faille dans le cœur de WordPress a permis à un visiteur anonyme de laisser un commentaire contenant un script caché sur la page. Si un administrateur connecté ouvrait ultérieurement cette page, le script pouvait exécuter du code sur le serveur du site. WordPress a corrigé cette faille, identifiée sous le nom de CVE-2026-93485 et appelée 'Comment2Shell', le 17 septembre dans la version 7.1.1, conseillant aux propriétaires de sites de mettre à jour immédiatement.

  • Il y a 1 mois

Failles de Zyxel et Veeam exploitées avec accès aux commandes et au SYSTEM

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté lundi une faille de sécurité désormais corrigée affectant les commutateurs de la série Zyxel GS1900 à son catalogue des vulnérabilités exploitées connues (KEV), citant des preuves d'exploitation active. La vulnérabilité, répertoriée sous le CVE-2026-7273 (score CVSS : 8.8), est une vulnérabilité de débordement de tampon basée sur la pile qui pourrait entraîner un fonctionnement arbitraire.

  • Il y a 1 mois

Un faux installer de LastPass Authenticator abuse d'un pilote signé par Microsoft pour désactiver les antivirus et les EDR

Des chercheurs de LastPass et de Delphos Labs ont découvert qu'un faux installer de LastPass Authenticator proposé sur GitHub installe un pilote de noyau Windows qui éteint les antivirus et autres logiciels de sécurité avant qu'un voleur de mot de passe ne s'exécute si une victime le télécharge et l'exécute. Le programme de compatibilité matérielle de Microsoft signe le pilote, qui n'a obtenu aucun détection sur VirusTotal.

  • Il y a 1 mois

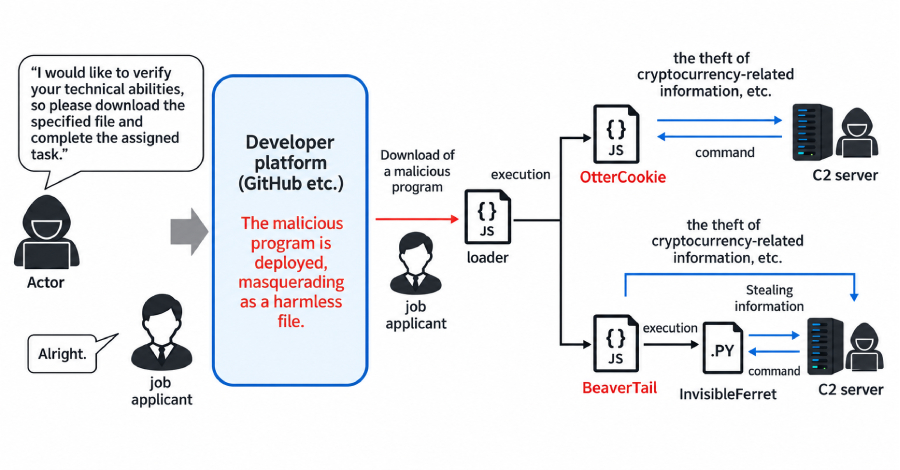
Campagne d'interview contagieuse compromet 30 000 appareils, vole 10,71 millions de dollars de crypto

Des acteurs de la menace nord-coréens derrière la campagne d'interview contagieuse ont compromis au moins 30 000 appareils situés dans plus de 100 pays et ont aspiré des fonds ou des identifiants de compte à partir de plus de 7 000 portefeuilles de cryptomonnaie, selon un nouvel avis conjoint en cybersécurité. Les cibles principales de la campagne sont les concepteurs de sites web, ingénieurs et spécialistes en cryptomonnaie.

  • Il y a 1 mois

Google condamné à payer une amende de 403 millions d'euros pour des violations du RGPD liées aux données de localisation

L'Irlande inflige une amende de 403 millions d'euros à Google pour non-conformité aux lois de protection des données de l'UE concernant la gestion des données de localisation entre mai 2018 et février 2020. Le régulateur principal de Google dans l'UE lui a également donné 6 mois pour se mettre en conformité avec la loi.