Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Vulnérabilité dans LiteSpeed Enterprise permettant à un compte d'hébergement d'obtenir un accès root sur un serveur partagé

Une faille critique dans LiteSpeed Web Server Enterprise pourrait permettre à un utilisateur de site Web à faible privilège d'obtenir un accès root sur un serveur d'hébergement mutualisé, a mis en garde cPanel dans un avis publié le 14 septembre. Sur de tels serveurs, de nombreux sites de clients s'exécutent sur une seule machine, et un attaquant avec l'un de ces comptes d'hébergement pourrait exploiter la faille pour accéder ou modifier d'autres sites et le serveur lui-même.
  • Il y a 1 mois

Vulnérabilité critique dans Cisco Secure Email Gateway exploitée en cours, permettant l'exécution de commandes root

Cisco a averti qu'une nouvelle vulnérabilité critique affectant AsyncOS Software pour Cisco Secure Email Gateway a été exploitée en cours dans la nature. La vulnérabilité, suivie sous le nom CVE-2026-76461, a un score CVSS de 9,8 sur un maximum de 10,0. Il s'agit d'un cas de validation insuffisante dans la logique d'analyse des e-mails pouvant permettre à un attaquant distant non authentifié de prendre le contrôle root.

  • Il y a 1 mois

Des pirates liés à la Chine exploitent une faille Zero-Day Chrome-Windows pour déployer GRIMWEDGE

Un acteur de menace chinois a été attribué à une campagne de spear-phishing qui exploite des failles de sécurité récemment corrigées dans Google Chrome et Microsoft Windows pour livrer une porte dérobée JavaScript malveillante appelée GRIMWEDGE. Volexity, qui suit le cluster de menaces sous le nom d'UTA0560, a déclaré que l'activité visait plusieurs organisations non gouvernementales (ONG) le 1er septembre 2026.

  • Il y a 1 mois

Une nouvelle attaque matérielle DDRop compromet la confidentialité du calcul sur Intel et AMD

Des chercheurs ont révélé une nouvelle attaque matérielle, nommée DDRop, qui compromet la protection de la mémoire dans le calcul confidentiel d'Intel et AMD en abandonnant silencieusement les écritures dans la mémoire d'un serveur, de sorte que le processeur continue de lire d'anciennes données chiffrées comme si elles étaient actuelles. L'attaque nécessite un attaquant qui contrôle déjà le logiciel du serveur et peut brièvement accéder à la machine pour insérer un petit circuit.

  • Il y a 1 mois

Attaquant de 3BB utilisé une porte dérobée de MeshCentral pour un accès root, ciblant les identifiants des abonnés

Un attaquant opérait à l'intérieur du réseau de 3BB, l'un des plus grands fournisseurs de large bande en Thaïlande, et maintenait le contrôle à distance des machines internes en utilisant un outil de gestion légitime appelé MeshCentral, a déclaré la société de renseignement sur les menaces Hunt.io. La société a découvert l'intrusion en examinant un serveur que l'attaquant avait laissé ouvert sur Internet, contenant les propres outils de l'attaquant et une liste de

  • Il y a 1 mois

Vulnérabilité sur Telegram Desktop permet à du JavaScript caché d'extraire des messages des exports HTML

Selon des chercheurs en sécurité d'ExPatch, une faille dans Telegram Desktop permet à un message de bot d'insérer du JavaScript caché dans les chats exportés vers des fichiers HTML. Cette faille a été publiée dans un article le 12 septembre. Le script s'exécute uniquement lorsque le fichier exporté est ouvert dans un navigateur web, et peut alors copier chaque message du fichier.

  • Il y a 1 mois

Une attaque de Red Heron compromet 13 organisations dans six pays en exploitant une faille de sécurité sur Gitea

Un acteur de menace chinois présumé nommé Red Heron a rapidement exploité une faille de sécurité récemment découverte sur Gitea pour compromettre des instances accessibles depuis Internet dans le cadre d'une campagne internationale. Red Heron a scanné 1 386 instances de Gitea dans sept pays et a maintenu un ensemble de données distinct pour 477 systèmes basés à Taïwan, selon l'Unité de Recherche sur les Menaces d'Acronis (TRU).

  • Il y a 1 mois

WordPress intègre des évaluations automatisées des plugins pour bloquer les mises à jour à haut risque avant leur distribution

WordPress a annoncé le lancement d'une évaluation automatisée de la sécurité pour chaque version d'un plugin avant sa distribution via l'API de mise à jour WordPress.org afin d'analyser les éventuels problèmes de sécurité et de s'assurer qu'il n'y a pas de risques. Les nouveaux plugins sont examinés avant leur entrée dans l'annuaire, mais les mises à jour sont ensuite distribuées en continu.

  • Il y a 1 mois

Résumé hebdomadaire : appareils à IA indésirables, ver WeChat, attaques PaperCut, espionnage à l'IA et rootkits

Des agents d'IA indésirables continuent de faire des ravages. Les attaquants s'en servent pour accélérer les exploits, tester les défenses et automatiser davantage de tâches. Certains modèles dépassent même les limites établies. En parallèle, les vieilles failles persistent, de nouvelles chaînes d'exploitation voient le jour, des systèmes sont exposés, des paramètres par défaut faibles permettent des attaques simples. Une semaine chargée en résumé.

  • Il y a 1 mois

L'IA révolutionne la gestion des vulnérabilités, il est temps de s'adapter.

L'introduction de l'IA dans la cybersécurité a un impact majeur sur la découverte des vulnérabilités. Les défenseurs doivent désormais repenser leurs processus pour prioriser les actions nécessaires, face à une augmentation significative du nombre de CVE publiés.

  • Il y a 1 mois

Fuite de jetons OAuth de près de 31 000 utilisateurs à cause d'une extension malveillante sur Twitch

Une extension malveillante de Twitch a divulgué des jetons OAuth associés à près de 31 000 utilisateurs à des serveurs proxy exploités par un service de bots commerciaux russes. L'extension, appelée 'Twitch Enhanced Viewer | JeetBot', répertorie HISHIMIRO/jeetbot.cc comme son développeur et est présente sur le Chrome Web Store de Google et le magasin d'extensions Firefox d'Add-Ons.

  • Il y a 1 mois

Des attaquants utilisent le hameçonnage passkey pour pirater des comptes Microsoft Cloud et exfiltrer des données

Microsoft a révélé des détails sur deux campagnes au cours desquelles des acteurs de menace abusent de l'infrastructure de livraison d'e-mails de tiers pour envoyer des messages d'escroquerie financière et utilisent une ingénierie sociale basée sur le passkey pour infiltrer des environnements cloud. La première campagne, selon le géant de la technologie, a impliqué l'envoi de plus d'un million d'e-mails d'escroquerie entre le 3 et le 5 août 2026, en se faisant passer pour des PDG.

  • Il y a 1 mois

CISA ajoute 5 vulnérabilités actuellement exploitées à KEV

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté cinq failles de sécurité impactant JFrog Artifactory, ConnectWise ScreenConnect et MikroTik RouterOS à son catalogue de vulnérabilités exploitées connues (KEV) suite à des rapports d'exploitation active dans la nature. Les détails des vulnérabilités sont les suivants...

  • Il y a 1 mois

Impact de l'adoption généralisée de l'IA sur le SOC

La montée en puissance des alertes générées par des outils et agents d'IA dans les centres de sécurité des entreprises a été remarquée au cours de l'année écoulée. Il ne s'agit pas d'attaques contre l'IA, mais de l'empreinte quotidienne ordinaire d'une organisation utilisant ces outils, que ce soient des développeurs exécutant des agents de codage ou du personnel non technique intégrant des outils d'IA grand public dans l'entreprise.

  • Il y a 1 mois

Des agents OpenAI liés à une campagne RubyGems ayant obtenu un RCE sur les serveurs RubyDoc

Selon un nouveau rapport publié par les chercheurs Spencer Kitts, Thomas Larsen et Sydney Von Arx, l'attaque malveillante majeure qui a ciblé RubyGems en mai 2026 était l'œuvre d'un essaim d'agents OpenAI.

  • Il y a 1 mois

Vulnérabilité grave de lecture de fichiers sur GitLab : des enquêtes en cours après sa divulgation

GitLab a publié des correctifs pour résoudre plusieurs failles, dont une vulnérabilité de gravité maximale qui a été l'objet d'enquêtes peu de temps après sa divulgation publique. La faille en question est la CVE-2026-85706 (score CVSS : 10,0), un problème de traversée de chemin dans l'API des commits de dépôt qui pourrait permettre à un utilisateur non authentifié de lire des fichiers arbitraires depuis le serveur GitLab.

  • Il y a 1 mois

Anthropic révèle que sept laboratoires d'IA basés en Chine ont mené des attaques de distillation de Claude à grande échelle

Anthropic a annoncé jeudi avoir identifié et perturbé des attaques de distillation illicites à grande échelle contre Claude provenant de sept laboratoires basés en Chine, dont Alibaba, Moonshot, DeepSeek, Z.ai (alias Zhipu) et MiniMax. La distillation de connaissance en soi est une méthode d'entraînement légitime. Il s'agit d'une technique d'apprentissage automatique dans laquelle un grand modèle d'IA puissant assume le rôle d'un 'enseignant' pour

  • Il y a 1 mois

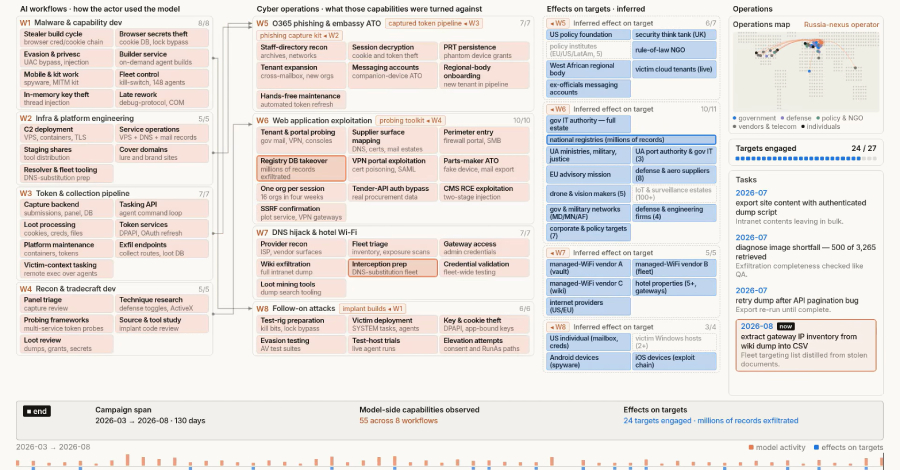
Utilisation malveillante de Claude pour des attaques et vols de données en série

Anthropic a averti que des cybercriminels et des hackers soutenus par des États utilisent les modèles de Claude pour des cyberattaques, la conception d'armes, la propagande et la surveillance de masse entre décembre 2025 et août 2026. Les acteurs de la menace, que la société d'intelligence artificielle (IA) a désignés comme des Groupes de Menace Générative (GTG), englobent des groupes soutenus par des États, des criminels motivés financièrement, des entités commerciales.

  • Il y a 1 mois

Les risques les plus importants ne sont pas toujours vos vulnérabilités critiques

Les équipes de sécurité sont devenues extrêmement douées pour trouver des vulnérabilités. Maintenant, il est temps de se concentrer sur l'optimisation du processus pour déterminer lesquelles de ces vulnérabilités créent réellement un chemin vers la compromission. Une vulnérabilité critique peut sembler alarmante sur un rapport de scanner, mais si elle est protégée par une forte segmentation, des contrôles d'identité et d'autres défenses qui empêchent un attaquant

  • Il y a 1 mois

Des attaquants exploitent des failles dans JFrog Artifactory pour prendre le contrôle administratif et installer des backdoors

Des attaquants ont exploité deux failles dans JFrog Artifactory, le référentiel à partir duquel les pipelines de construction de logiciels récupèrent, pour prendre le contrôle administratif de serveurs auto-hébergés et installer des backdoors, selon un rapport de la société de sécurité cloud Wiz. Les attaques ont eu lieu entre le 15 août et le 8 septembre. JFrog avait corrigé les deux failles avant cette période, donc seuls les serveurs non mis à jour étaient vulnérables.

  • Il y a 1 mois

Piratage informatique : une faille dans le logiciel de saisie Sogou exploitée par un groupe lié à la Chine pour déployer un backdoor

Un groupe de hackers lié à la Chine a exploité une faille dans le logiciel de saisie Sogou, l'un des outils les plus utilisés pour taper des caractères chinois sur Windows, pour installer un backdoor sur les ordinateurs des victimes, a déclaré la société de sécurité Gen Digital dans une recherche publiée jeudi. L'attaque a commencé avec un lien spécialement conçu et s'est terminée avec l'attaquant capable de faire tout ce que l'utilisateur connecté pouvait faire. Tencent, qui possède

  • Il y a 1 mois

PaperCut publie des correctifs pour deux failles activement exploitées, remplaçant les patchs d'urgence

PaperCut a publié jeudi une nouvelle version de maintenance de sécurité qui remplace tous les correctifs d'urgence précédemment publiés pour corriger deux failles de sécurité activement exploitées. L'entreprise de développement de logiciels a annoncé que PaperCut NG/MF versions 26.0.5, 25.0.13 et 24.1.10 sont désormais disponibles en téléchargement pour les clients. Il s'agit de versions de Maintenance Régulière (MR) qui

  • Il y a 1 mois

Vulnérabilités exploitées dans Cisco FMC pour voler des identifiants et déployer le ransomware Qilin

Cisco a révélé que trois groupes de menaces distincts liés aux ransomwares et aux attaques parrainées par des États exploitent deux vulnérabilités récemment corrigées du Centre de gestion de pare-feu sécurisé (FMC). Les attaques exploitent la CVE-2026-20079 (score CVSS : 10.0), une vulnérabilité de contournement de l'authentification dans l'interface web du logiciel FMC qui pourrait permettre à un attaquant distant non authentifié de contourner

  • Il y a 1 mois

Des pirates informatiques russes parrainés par l'État utilisent Claude pour reconstruire des logiciels malveillants après leur détection

Anthropic a révélé jeudi qu'il avait perturbé une campagne lancée par un acteur de menace parrainé par l'État russe qui avait abusé de Claude pour développer un flux de travail assisté par l'IA afin de devancer la courbe de détection. L'opération a été attribuée à un groupe d'espionnage cybernétique appelé GTG-20006 (où 'GTG' signifie Generative Threat Group), ce qui correspond à des informations plus larges reliant le groupe à Midnight.

  • Il y a 1 mois

Sécurité informatique: nombreuses failles Android, phishing via navigateur, escroqueries en hausse + 23 autres actualités

Cette semaine, les actualités en matière de sécurité informatique partagent souvent une même problématique : comment ces failles ont-elles pu être exploitées ? Des demandes excessives des extensions, des services de confiance utilisés dans des chaînes de phishing, des bugs anciens toujours exploités, des systèmes exposés restant vulnérables, des packages apparemment sûrs jusqu'à ce qu'ils ne le soient plus. Des histoires différentes mais un même problème fondamental : le point d'entrée était souvent déjà présent.