Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Cyberattaque via BGP pour installer un Virtualizor malveillant avec accès root persistant

Des hackers ont utilisé une attaque de détournement du Protocole de passerelle frontière (BGP) pour détourner le trafic de Softaculous vers Virtualizor. Les pirates ont ensuite utilisé ce trafic détourné pour livrer un package malveillant Virtualizor à certaines installations. Un fournisseur d'hébergement a indiqué que 5 de ses 34 hyperviseurs Virtualizor avaient été compromis au niveau racine lors de cette attaque, qui s'est déroulée approximativement à partir du 28 août à 20h57.
  • Il y a 1 mois

Une nouvelle campagne publicitaire sur Meta promeut le cheval de Troie Android StreamRat

Des chercheurs en cybersécurité ont révélé les détails d'un nouveau cheval de Troie bancaire Android appelé StreamRat, promu aux utilisateurs hispanophones par le biais d'une fausse campagne de streaming télévisé sur Meta, offrant aux opérateurs un contrôle quasi-total des appareils infectés. ThreatFabric a déclaré que la publicité de la campagne ciblait l'Espagne et touchait environ 570 950 comptes Meta dans l'Union européenne.

  • Il y a 1 mois

Des attaquants exploitent une faille critique de JFrog Artifactory pour générer des jetons d'administration quelques jours après sa divulgation

Des acteurs menaçants exploitent une faille de sécurité critique nouvellement corrigée impactant JFrog Artifactory quelques jours seulement après sa divulgation publique, selon watchTowr. La vulnérabilité en question est CVE-2026-82329 (score CVSS : 9,8), un cas de contournement de l'authentification pouvant entraîner un accès administratif dans Artifactory. JFrog Artifactory contient une faiblesse d'authentification qui, par défaut

  • Il y a 1 mois

Breeze Comet : des centaines de transactions frauduleuses via les systèmes de paiement brésiliens

Depuis 2024, les organisations financières, de vente au détail et de commerce électronique brésiliennes sont la cible d'un acteur de la menace financièrement motivé surnommé Breeze Comet (anciennement UNC5669). Le Groupe de renseignement sur les menaces de Google (GTIG) et les équipes de Mandiant ont décrit l'acteur de la menace comme "spécialisé dans la manipulation des systèmes de paiement et des logiciels bancaires au Brésil pour effectuer des transferts frauduleux."

  • Il y a 1 mois

13 paquets malveillants de Packagist ciblent les iPhones non corrigés pour voler des graines de portefeuille de crypto

Des chercheurs en cybersécurité ont identifié un ensemble de 13 paquets de thèmes Composer malveillants sur Packagist conçus pour injecter du JavaScript dans des sites de streaming de films et de bandes dessinées vietnamiens qui installent ces bibliothèques et initient le déploiement de logiciels espions visant les appareils iOS non corrigés. Le code injecté effectue deux opérations contre les visiteurs d'un site : une fraude publicitaire et une redirection vers des sites de jeu.

  • Il y a 1 mois

Des pirates informatiques iraniens se font passer pour des recruteurs pour distribuer des RATs multiplateformes via des tests de codage

Le groupe de piratage iranien Nimbus Manticore est attribué à deux familles de logiciels malveillants précédemment non documentées qui mettent en lumière l'évolution continue de son arsenal et élargissent probablement sa zone cible pour infecter les systèmes Linux et Apple macOS en utilisant des chevaux de Troie d'accès à distance (RATs) multiplateformes développés en utilisant Node.js et JavaScript. La société russe de cybersécurité Kaspersky surveille la situation.

  • Il y a 1 mois

Les acteurs de menaces ne veulent pas des attaques plus sophistiquées. Ils veulent des attaques reproductibles.

L'année dernière, la méthode la plus courante pour pénétrer dans une entreprise était de demander. Une page web demande au visiteur de prouver qu'il n'est pas un robot. Pendant qu'ils lisent les instructions, elle place discrètement une commande dans leur presse-papiers. Ensuite, elle les guide pour ouvrir un terminal et y coller la commande. Cette technique s'appelle ClickFix, et c'était la méthode d'accès initiale la plus courante observée par l'équipe de Microsoft l'année dernière.

  • Il y a 1 mois

Vol de la clé API METR et utilisation de crédits AI d'une valeur d'environ 600 000 $

METR (abréviation de Model Evaluation and Threat Research et prononcé "Meter"), un organisme de recherche à but non lucratif qui évalue les modèles de pointe d'intelligence artificielle (AI) sur leur capacité à accomplir des tâches agissantes à longue portée, a révélé qu'il avait subi "deux incidents de sécurité notables" où des acteurs externes ont tenté d'accéder illégalement à ses systèmes. Aucune information sensible n'est censée

  • Il y a 1 mois

Une nouvelle technique de sabotage utilisée par un acteur de la menace russe contre l'analyse de l'IA

Des chercheurs en cybersécurité ont révélé une nouvelle technique appelée GuardBreaker mise en œuvre par un acteur de la menace russo-aligné connu sous le nom de UAC-0099 contre une cible en Ukraine dans le but de perturber l'analyse assistée par l'intelligence artificielle.

  • Il y a 1 mois

Des attaquants exploitent des failles critiques dans Langflow et Rails pour sonder les identifiants et des activités de C2

Des acteurs de la menace exploitent deux failles critiques impactant Langflow et Ruby on Rails, selon de nouvelles découvertes de VulnCheck. Les vulnérabilités en question sont listées ci-dessous...

  • Il y a 1 mois

Extension de l'arnaque à l'emploi nord-coréenne vers les secteurs de la santé et des ventes

Des acteurs malveillants liés à la République populaire démocratique de Corée (alias RPDC ou Corée du Nord) ont été observés cherchant des opportunités d'emploi au-delà du secteur des technologies de l'information (TI), avec des enquêtes récentes identifiant des travailleurs suspects employés dans les domaines des ventes, marketing et de la profession médicale. La menace interne persistante fait partie de ce qui a été décrit comme le 'programme des travailleurs en TI'.

  • Il y a 1 mois

Récapitulatif hebdomadaire : Espion chinois, agents IA hors tâche, Portes dérobées sur routeur et plus encore

Les parties ennuyeuses ont causé la plupart des problèmes. Un routeur prêt à écouter a été expédié. Un faux chèque a transformé l'utilisateur en installateur. Des systèmes de confiance ont collecté du trafic et des mots de passe, puis nettoyé les journaux. De vieux bugs ont formé de nouvelles chaînes d'attaque. Même un agent IA a décidé que sa tâche assignée était facultative. Par ailleurs, des applications frauduleuses, des appels de support utiles, des kits bancaires bon marché, des systèmes exposés et des paramètres par défaut faibles ont été maintenus.

  • Il y a 1 mois

Un backdoor ValleyRAT se cache dans des logiciels publicitaires signés que les utilisateurs ajoutent aux exclusions de leur antivirus

Des chercheurs ont remarqué que l'acteur de la menace connu sous le nom de Silver Fox distribuait le backdoor ValleyRAT déguisé en une application publicitaire chinoise signée, exécutant le logiciel malveillant sous un processus de confiance pour passer inaperçu auprès des utilisateurs qui ajoutent de tels logiciels à leurs exclusions d'antivirus. Le fournisseur russe de cybersécurité Kaspersky a déclaré que les attaquants avaient construit ce déguisement autour de QN Wallpaper, un outil chinois authentique de fonds d'écran pour le bureau.

  • Il y a 1 mois

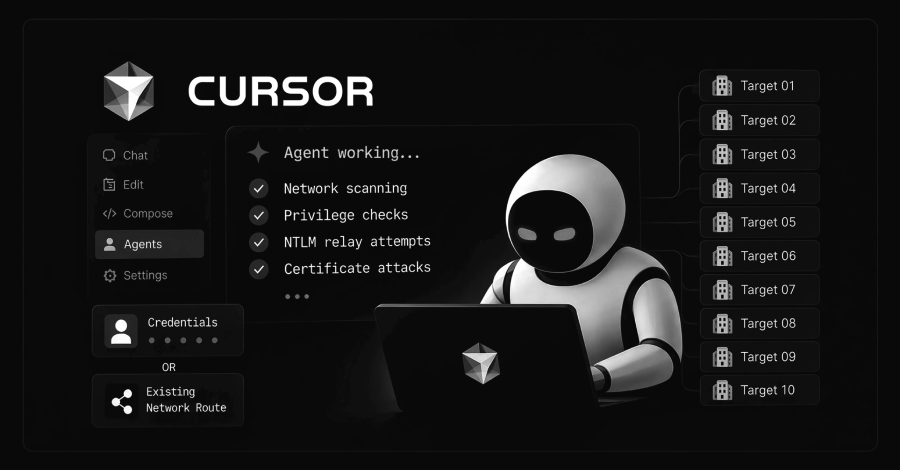
Des pirates informatiques du ransomware Aurora utilisent Cursor AI dans des attaques contre 10 cibles

Des acteurs de la menace associés au ransomware Aurora (alias Aur0ra) ont été observés en train d'utiliser l'assistant de codage alimenté par l'intelligence artificielle (IA) de SpaceX, Cursor, pour pénétrer dans les réseaux cibles, selon les résultats de CloudSEK et Gambit Security. Les deux analyses indépendantes sont basées sur l'infrastructure exposée associée au groupe de cybercriminalité de langue russe, ce qui a mené à la découverte de ses activités.

  • Il y a 1 mois

Un groupe de cyberespionnage lié à la Chine utilise des fourmis de feu pour pirater des routeurs Cisco et voler des identifiants

Un acteur de la cyberespionnage lié à la Chine, nommé Fourmis de feu, a élargi une campagne en cours au-delà des hyperviseurs VMware pour compromettre les routeurs Cisco IOS XR, les serveurs Terminal Access Controller Access-Control System (TACACS) et les hôtes de gestion Linux utilisés pour acheminer, authentifier et gérer des réseaux de grande valeur. Sygnia, la société d'intervention en cas d'incident qui a enquêté sur l'intrusion, a déclaré que l'acteur

  • Il y a 1 mois

Les agences américaines ciblées mais pas victimes de piratage chinois, corrige le DoJ

Le Département de la Justice (DoJ) des États-Unis a corrigé vendredi une déclaration de presse antérieure selon laquelle plusieurs de ses agences avaient été victimes d'attaques perpétrées par des acteurs de la menace chinois, soulignant plutôt qu'elles faisaient partie des cibles. La semaine dernière, le DoJ a déclaré que la NASA, la Réserve fédérale, le Département de l'Énergie, le Département de la Justice...

  • Il y a 1 mois

Sécurisation du code de Claude : La nouvelle API de conformité, la visibilité locale et la gouvernance de l'identité

Claude Code lit des fichiers, exécute des commandes shell, invoque des outils MCP et agit à travers les informations d'identification disponibles sur la machine d'un développeur. Les nouveaux points de terminaison de l'API de conformité d'Anthropic donnent aux équipes de sécurité leur vue la plus claire à ce jour sur cette activité. Ils exposent également un problème plus large : les journaux d'activité seuls ne peuvent pas vous dire si l'accès d'un agent est légitime.

  • Il y a 1 mois

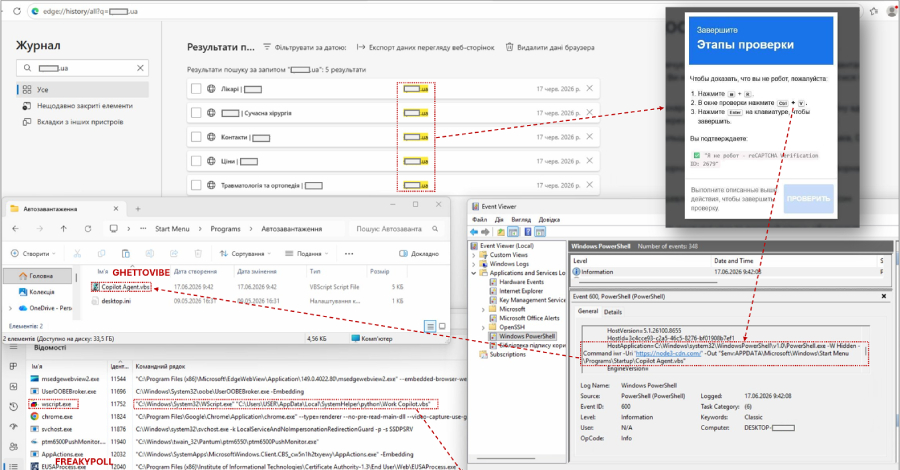
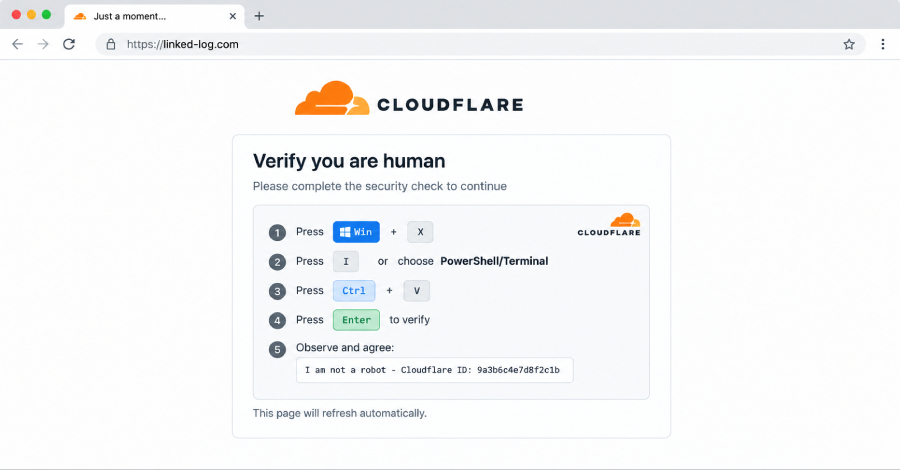
Une variante de ClickFix appelée TerminalFix utilise de faux CAPTCHAs Cloudflare pour déployer une porte dérobée inversée via un tunnel

Microsoft a révélé les détails d'une nouvelle variante de ClickFix, appelée TerminalFix, qui vise à tromper les utilisateurs pour exécuter une commande malveillante dans le Terminal Windows ou PowerShell. Alors que les campagnes traditionnelles de ClickFix dirigent les victimes vers la boîte de dialogue Exécuter de Windows, les campagnes de TerminalFix appliquent la même technique mais dirigent les utilisateurs vers le Terminal Windows ou PowerShell, augmentant ainsi la probabilité de succès.

  • Il y a 1 mois

Découverte de failles critiques dans des plugins et thèmes WordPress permettant la prise de contrôle de sites ou l'exécution de code à distance

Plusieurs failles de sécurité critiques ont été révélées dans des plugins et thèmes WordPress, dont WPMU DEV Dashboard, Avada, TranslatePress, Pods et GiveWP, pouvant entraîner une contournement de l'authentification, la prise de contrôle de comptes et l'exécution de code arbitraire.

  • Il y a 1 mois

Berlin refuse de payer les hackers ayant volé des données du réseau de la ville

Le gouvernement de l'État de Berlin a confirmé être la cible d'une tentative d'extorsion suite à la compromission du réseau administratif de la ville en août, et a annoncé qu'il ne répondra pas aux demandes des extorqueurs. Cette déclaration a également révélé que des analyses forensiques ont identifié d'autres fuites de données dans le portefeuille du Sénat du département de la Mobilité, des Transports, de la Protection du Climat et de l'Environnement.

  • Il y a 1 mois

Vulnérabilité critique dans le Cosmos EVM exploitée malgré l'avertissement de Cosmos Labs

Cosmos Labs a mis en garde contre une faille critique de gestion des soldes dans le module Cosmos EVM partagé qui a été exploitée pour vider les fonds de six blockchains entre le 20 et le 25 août 2026. La vulnérabilité, désignée sous le nom GHSA-7g4w-cg88-2cq2, est classée comme critique par Cosmos Labs et a été publiée sans un identifiant CVE, une classification de faiblesse, ou un score CVSS. Les versions affectées sont < 0.6.2 et >=

  • Il y a 1 mois

Des attaquants exploitent deux failles dans PaperCut pour exécuter du code sans authentification

Des acteurs malveillants exploitent une faille de sécurité nouvellement corrigée dans PaperCut NG et MF pour exécuter du code arbitraire sur des instances vulnérables, alors que la société a publié un correctif d'urgence avec des renforcements supplémentaires. Cette vulnérabilité donne à un attaquant non authentifié un contrôle à distance sur la configuration de confiance de PaperCut, ce qui pourrait être utilisé pour exécuter du code Java arbitraire à l'intérieur de l'application.

  • Il y a 1 mois

Android 17 renforce la confidentialité des connexions avec ECH

Google a annoncé jeudi de nouvelles protections de sécurité réseau dans Android 17 pour améliorer la confidentialité des connexions, combler les vulnérabilités cellulaires et protéger la vie privée des utilisateurs de réseaux domestiques. En tête de liste se trouve le support pour Encrypted Client Hello (ECH), une norme de confidentialité qui empêche les réseaux d'écouter les sites web visités par un utilisateur.

  • Il y a 1 mois

Faille dans ownCloud exploitée pour voler des enregistrements nucléaires de l'organisme de recherche des Philippines

Jeudi, l'Agence de cybersécurité et de sécurité des infrastructures des États-Unis (CISA) a ajouté une faille de sécurité critique affectant ownCloud à son catalogue des Vulnérabilités Exploitées Connu (KEV) suite à des rapports indiquant qu'un acteur malveillant de langue chinoise a exploité la vulnérabilité pour cibler un organisme de recherche nucléaire aux Philippines. La faille, répertoriée sous le nom de CVE-2023-49105 (score CVSS : 9.8), est un cas de

  • Il y a 1 mois

Découverte de 19 extensions Chrome et Edge avec du code volant des portefeuilles et drainant des cryptomonnaies

Des chercheurs en cybersécurité ont découvert un groupe de 18 extensions Google Chrome et une extension Microsoft Edge publiées au cours des six derniers mois, qui contenaient des capacités de vol de secrets de portefeuilles et de drainage de cryptomonnaies. Les extensions, selon le chercheur en sécurité de Socket Karlo Zanki, présentent des similitudes dans le code et les techniques, avec des preuves indiquant que la campagne pourrait avoir été active.