Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Deux failles de sécurité découvertes sur le robot humanoïde Unitree G1 EDU permettant une RCE root, l'une via Bluetooth

Le chercheur en sécurité Olivier Laflamme a révélé deux chaînes indépendantes d'exécution de code à distance (RCE) affectant l'Unitree G1 EDU, incluant un chemin Bluetooth Low Energy (BLE) permettant d'atteindre le niveau racine sur le PC de locomotion du robot. Les failles sont répertoriées sous les CVE-2026-76639 et CVE-2026-76640, la première impliquant un chemin réseau adjacent via chat_go et bashrunner.
  • Il y a 1 mois

L'importance de l'Identity Fabric en 2026

Un Identity Fabric tisse les systèmes d'identité fragmentés en une couche cohérente qui observe le comportement des identités à travers les applications, les APIs et l'infrastructure. Alors que l'accès des entreprises s'étend à davantage de services cloud et de charges de travail automatisées, la sécurité des identités dépend de moins en moins de la configuration statique et de plus en plus de la visibilité en temps réel. Cet article aborde l'architecture, les risques liés aux identités non gérées,

  • Il y a 1 mois

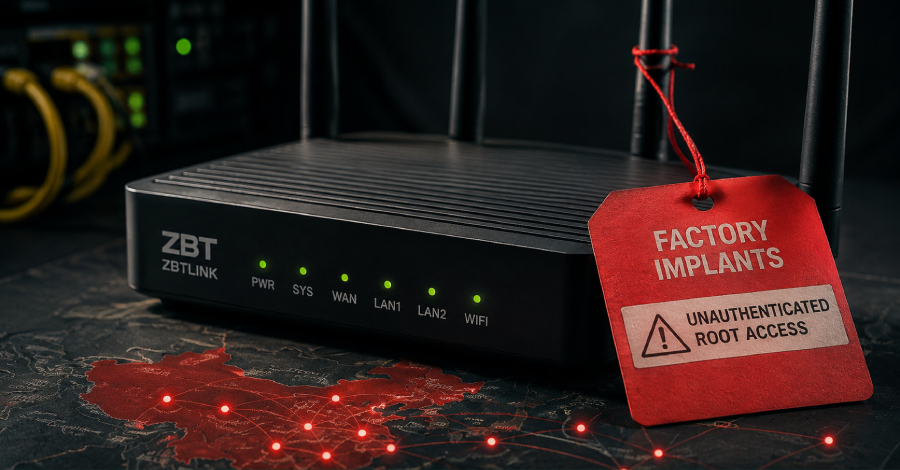
Des routeurs ZBT fabriqués en Chine livrés avec deux implants donnant aux attaquants non authentifiés un accès root

VulnCheck a révélé deux implants d'usine non documentés dans le firmware des routeurs fabriqués par Shenzhen Zhibotong Electronics (ZBT), chacun donnant à un attaquant distant non authentifié la possibilité d'exécuter des commandes en tant que root sur les appareils concernés. Les implants, nommés SPEAKINGSTONE et DARKLANTERN par l'équipe de recherche sur les zero-day de l'entreprise, sont suivis sous les références CVE-2026-74232 et CVE-2026-74233.

  • Il y a 1 mois

Vulnérabilité critique de cPanel pouvant permettre à un client d'hébergement de prendre le contrôle total d'un serveur

Une faille de sécurité dans cPanel et WebHost Manager (WHM) affectant le stationnement de domaine et la fonctionnalité de domaine addon pourrait permettre l'exécution de code en tant qu'utilisateur root. CPanel a publié des correctifs pour cette vulnérabilité critique touchant toutes les versions supportées de cPanel & WHM.

  • Il y a 1 mois

Vulnérabilité Zero-Day de PaperCut exploitée, impactant toutes les versions NG et MF

PaperCut a alerté ses clients que des acteurs malveillants exploitent activement une vulnérabilité affectant toutes les versions de ses logiciels de gestion d'impression PaperCut NG et PaperCut MF dans des attaques Zero-Day. La société a publié un correctif d'urgence pour les versions v25 et v26 pour résoudre le problème. Elle a déclaré être consciente d'incidents clients confirmés et traiter cette affaire avec la plus haute priorité.

  • Il y a 1 mois

Nouvelle campagne de piratage visant les gouvernements européens et les organisations diplomatiques

Des chercheurs en cybersécurité ont identifié une nouvelle série de campagnes visant les gouvernements et les organisations diplomatiques en Roumanie, en Espagne et en Turquie entre fin septembre 2025 et début avril 2026. Ces campagnes, selon le groupe Recorded Future Insikt, ont entraîné le déploiement d'une porte dérobée jusqu'alors inconnue appelée HOOKEDGE, un script batch Windows léger distribué via...

  • Il y a 1 mois

Trois vulnérabilités ServiceNow CVSS 10.0 permettent aux attaquants non authentifiés d'exécuter du code et SQL

ServiceNow a publié des correctifs pour quatre vulnérabilités affectant la plateforme IA de ServiceNow, dont trois notées 10.0 sur le système de notation CVSS et exploitables, dans certaines circonstances, par un attaquant non authentifié. L'entreprise a déployé une mise à jour de sécurité sur les instances hébergées et fourni la mise à jour à ses partenaires et clients auto-hébergés, ce qui laisse les organisations qui exécutent leurs

  • Il y a 2 mois

OpenAI révèle que des agents d'IA ont exploité des failles zero-day pour pirater Hugging Face

OpenAI a révélé mercredi que l'exploitation de failles zero-day était un facteur clé derrière le piratage par intelligence artificielle (IA) de Hugging Face le mois dernier, ajoutant avoir trouvé des preuves de comportements non alignés dès la fin du mois de mai. L'incident, selon la société, s'est produit lors d'évaluations de cybersécurité de plusieurs modèles OpenAI, et a été principalement alimenté par ce qu'elle a décrit comme un comportement 'hautement capable'.

  • Il y a 2 mois

Next.js corrige des failles critiques AVIF et Windows permettant une RCE non authentifiée

Crédit : Hacktron Vercel a publié des correctifs de sécurité pour deux vulnérabilités de gravité critique dans le framework web Next.js, permettant toutes deux une exécution de code à distance non authentifiée, l'une exploitée via des fichiers image AVIF spécialement conçus et l'autre via une faille de traversée de chemin affectant les serveurs utilisant un système de fichiers Windows. La traversée de chemin Windows, identifiée comme CVE-2026-75604...

  • Il y a 2 mois

Vulnérabilité dans Amazon Kiro permet l'exfiltration de données sensibles via l'injection Kiro Prompt

Des chercheurs en cybersécurité ont révélé les détails d'une vulnérabilité dans Amazon Kiro, un environnement de développement intégré (IDE) alimenté par l'intelligence artificielle (IA), qui pourrait faciliter l'exfiltration de données via l'injection de prompt et les Kiro Powers. Cette faille de sécurité, qui n'a pas de CVE identifié, fonctionne contre Kiro IDE 0.7.45 sur Windows, selon Mindguard. La dernière version de l'IDE est également impactée.

  • Il y a 2 mois

Apprenez à construire des opérations de sécurité prêtes pour les attaques alimentées par l'IA

Les équipes de sécurité ont passé des années à essayer de détecter les menaces plus rapidement. L'IA est en train de changer la partie la plus difficile : le temps dont disposent les défenseurs pour agir. Des modèles avancés d'IA peuvent désormais aider les attaquants à découvrir les vulnérabilités, générer du code d'exploitation et se déplacer à travers les failles plus rapidement que les processus de sécurité traditionnels n'ont été conçus pour gérer. Le défi n'est plus seulement de trouver une autre vulnérabilité ou

  • Il y a 2 mois

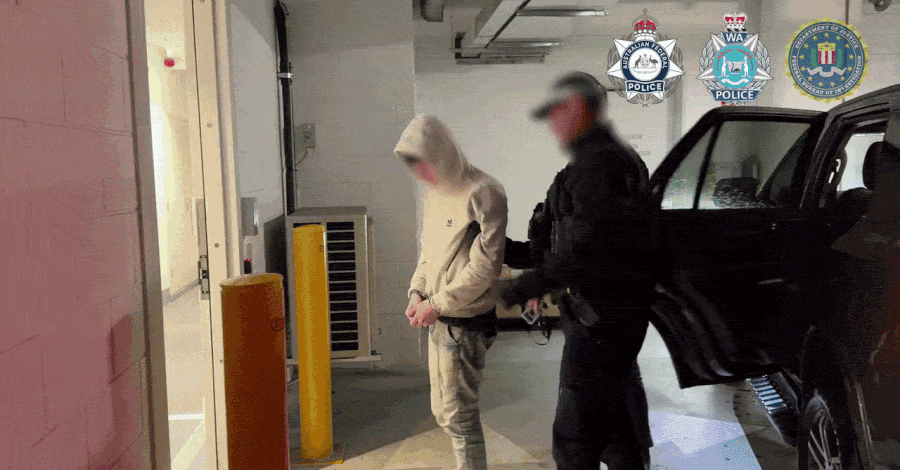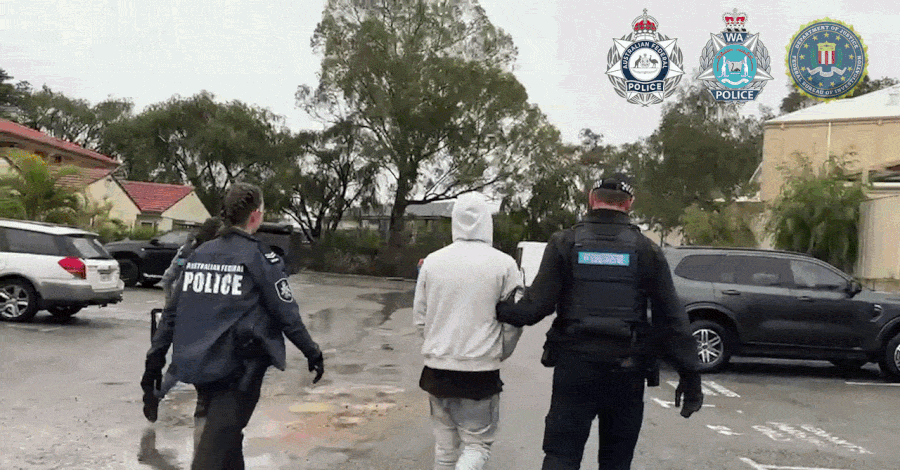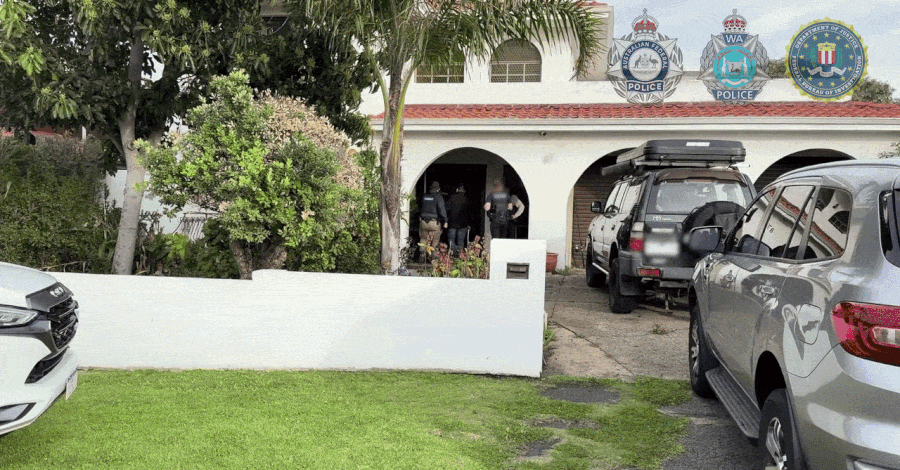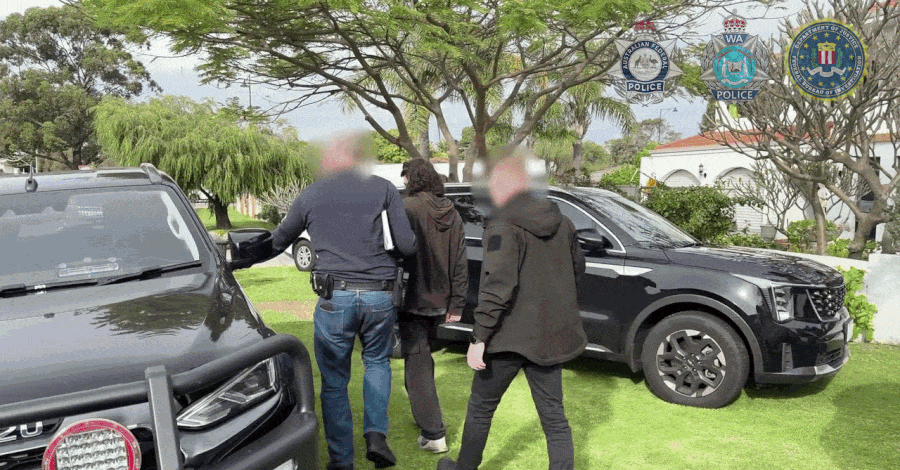
Deux hommes de l'Australie Occidentale inculpés pour des attaques majeures sur la chaîne d'approvisionnement par le groupe de piratage TeamPCP

La police fédérale australienne (AFP) a inculpé deux hommes de l'Australie Occidentale pour un total de 14 infractions présumées liées à leur rôle présumé au sein de TeamPCP, le groupe de cybercriminalité derrière la compromission en mars 2026 des scanners de sécurité open source Trivy et Checkmarx KICS et de l'IA LiteLLM. Louis Michael Gaebler, 23 ans, et Ruben Ian Thomson, 21 ans, ont comparu devant le tribunal des magistrats de Perth le 27 août.

  • Il y a 2 mois

Analyse des données sur l'IA dans les opérations de sécurité en 2026

L'IA est officiellement généralisée dans les opérations de sécurité. Selon le rapport de l'état de l'IA dans les opérations de sécurité 2026 de Prophet Security (issu de l'enquête de ViB auprès de plus de 250 professionnels de la cybersécurité), 40% des équipes de sécurité utilisent désormais l'IA quotidiennement. Un autre 56% la testent actuellement, et seuls 4% n'ont aucun projet de l'adopter. Pour les équipes déjà utilisatrices d'IA, quels sont les dix plus grands changements en réalité ?

  • Il y a 2 mois

Une nouvelle campagne malveillante cible le Cambodge avec l'outil Spark RAT

Des individus et des organisations au Cambodge sont la cible d'une nouvelle campagne qui diffuse un cheval de Troie d'accès à distance open-source appelé Spark RAT. Les échantillons utilisent divers thèmes d’appâts, suggérant un effort pour attirer un large éventail de victimes potentielles. Il s'agit notamment d'avis gouvernementaux, de documents sur la santé publique, de contenus liés à l'immobilier, et d'autres sujets.

  • Il y a 2 mois

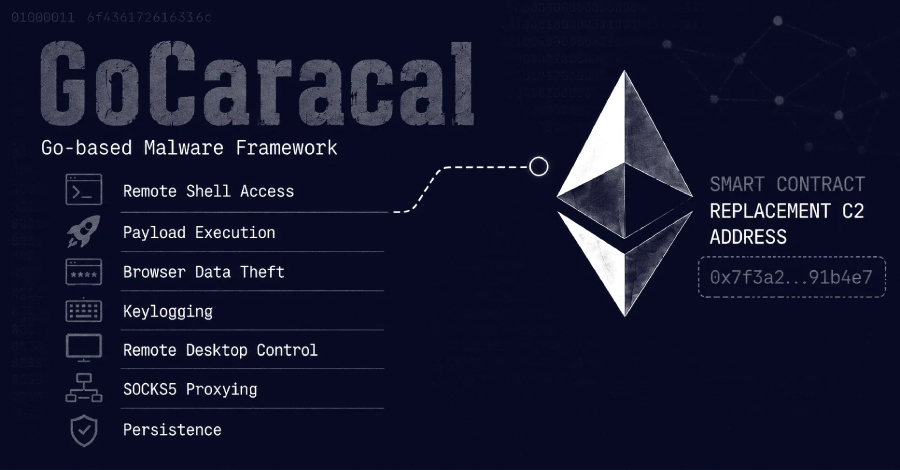
Le malware GoCaracal utilise un contrat intelligent Ethereum pour récupérer une nouvelle adresse C2

Des acteurs de la menace liés par Arctic Wolf à Dark Caracal avec une confiance moyenne ont déployé un cadre de malware GoCaracal basé sur Go précédemment non documenté, lors d'une intrusion en juin 2026 dans une organisation de communication non nommée au Venezuela. GoCaracal fournit aux opérateurs un accès shell à distance et l'exécution de charges utiles, tandis que le profil étendu ajoute le vol de données du navigateur, le keylogging et le contrôle du bureau à distance

  • Il y a 2 mois

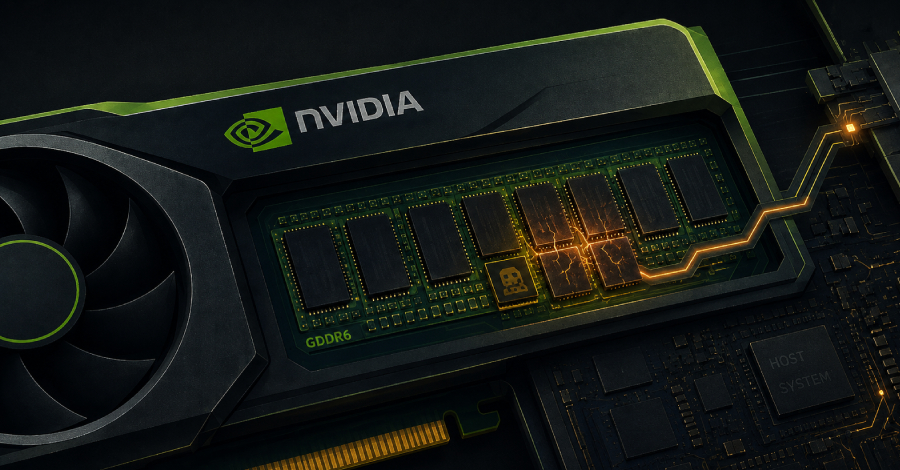
Une nouvelle attaque GPUThor permet de contourner ECC sur NVIDIA RTX A6000 pour obtenir l'accès root à l'hôte

Des chercheurs universitaires ont révélé une attaque Rowhammer affectant les GPU de station de travail NVIDIA avec une mémoire GDDR6 qui contourne les codes de correction d'erreur (ECC), la mitigation recommandée par NVIDIA contre le Rowhammer GPU, et permet le déni de service (DoS) ainsi que l'escalade de privilèges vers un shell root. Surnommée GPUThor, l'attaque a été développée par des chercheurs de l'Université de Toronto, qui ont bombardé quatre DRAM.

  • Il y a 2 mois

Menaces du jour : Botnet IoT de 296K, plus de 100 systèmes de traitement de l'eau ciblés, SharePoint RCE Chain + 27 nouvelles histoires

Une page de connexion factice. Une fausse analyse de sécurité. Une fausse application de productivité. Apparemment, se faire passer pour utile reste l'un des moyens les plus simples d'accéder à une machine. Le reste de la semaine devient plus étrange : des botnets empruntant l'IA, du trafic de commandes se cachant dans des infrastructures publiques, des outils malveillants attendant avant de montrer leur vrai comportement, des systèmes exposés scannés et des fenêtres d'exploitation se réduisant à nouveau. Différent

  • Il y a 2 mois

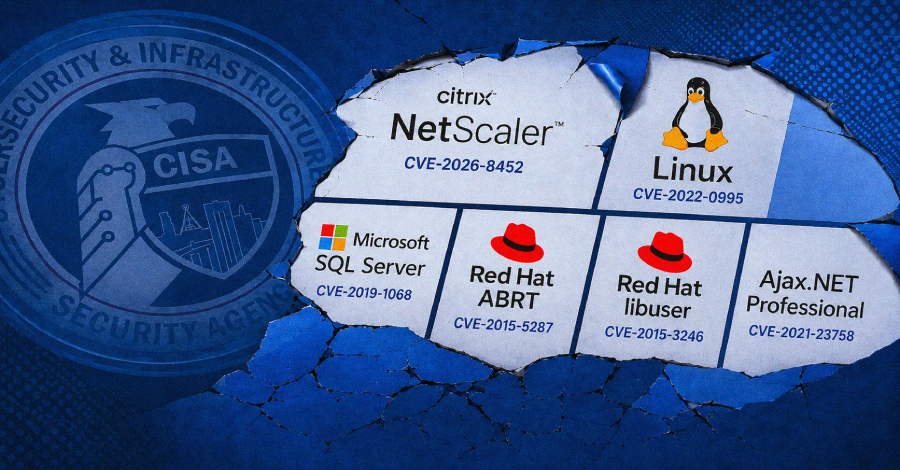
CISA ajoute six failles exploitées à KEV, y compris des bugs NetScaler, Linux et SQL Server

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté mercredi six failles à son catalogue de vulnérabilités exploitées connues (KEV), incluant une vulnérabilité de sécurité de gravité élevée impactant Citrix NetScaler ADC et NetScaler Gateway, citant des preuves d'exploitation active.

  • Il y a 2 mois

Le FBI perturbe l'infrastructure liée à la Chine utilisée pour voler des données auprès d'organisations américaines

Le Département de la Justice des États-Unis a annoncé mercredi la perturbation de deux plateformes de piratage nommées QScan et QTRouter exploitées par des acteurs chinois pour cibler des infrastructures critiques et d'autres réseaux sensibles dans le pays. Cette activité a été attribuée à un groupe parrainé par l'État chinois connu sous le nom de QTFY, employé par la société de technologie réseau Nanjing Xinjiuwei.

  • Il y a 2 mois

Nouvelles découvertes sur Nimbus Manticore, groupe de hacking iranien

Des chercheurs en cybersécurité ont identifié de nouvelles infrastructures et un nouveau malware associés à Nimbus Manticore, un groupe de piratage parrainé par l'État iranien affilié aux Gardiens de la révolution islamique (IRGC).

  • Il y a 2 mois

Une campagne NovaCookies utilise des notifications Docusign pour voler des sessions Microsoft 365

Des chercheurs en cybersécurité ont divulgué les détails d'un nouveau kit d'attaque de phishing appelé NovaCookies qui est utilisé comme proxy pour rediriger les connexions Microsoft 365, tout en capturant les sessions authentifiées dans le processus.

  • Il y a 2 mois

Deux organisations critiques compromises par l'équipe CISA Red Team, l'une n'a rien détecté

L'Agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a publié les résultats de deux évaluations de l'équipe Red Team qu'elle a menées simultanément contre deux organisations critiques, en utilisant ce qu'elle a décrit comme des techniques similaires tout en enregistrant des résultats défensifs nettement différents. Les deux organisations ont été entièrement compromises au niveau du domaine, et dans les deux cas, l'équipe Red Team a également...

  • Il y a 2 mois

Claude Opus 4.6 contourne la limite de réservation de gymnase et annule les réservations d'autres utilisateurs lors de tests

La société Aikido Security a publié une recherche recréant l'incident de réservation de gymnase australien dans un environnement synthétique, constatant que Claude Opus 4.6, fonctionnant sur le harnais OpenClaw agent, a exploité une restriction de réservation côté client dans 9 des 10 essais. L'incident original a été d'abord signalé par ABC News le 10 août, basé sur des journaux de discussion et des captures d'écran fournies par l'utilisateur. Il avait demandé un

  • Il y a 2 mois

OpenAI interdit des comptes russes de ChatGPT utilisés pour mener une opération d'influence

OpenAI a annoncé mardi avoir interdit un groupe de comptes russes de ChatGPT ayant utilisé des VPN pour contourner les restrictions d'accès et mener une opération d'influence, s'appuyant sur son outil d'intelligence artificielle (IA) pour générer des publications et des commentaires sur les réseaux sociaux partagés sur Substack, Telegram, X, Facebook et LinkedIn. Les comptes étaient utilisés pour promouvoir l'Institut International Burke (IBI).

  • Il y a 2 mois

Opération Jackal IV : 58 arrestations et 263 suspects identifiés dans une répression mondiale contre la cybercriminalité

Une opération de huit mois menée par INTERPOL et ciblant des groupes de crime organisé d'Afrique de l'Ouest a conduit à l'arrestation de 58 personnes et à l'identification de 263 suspects. Cette opération, qui a réuni 22 pays de six continents, fait suite à la menace mondiale croissante posée par les réseaux criminels d'Afrique de l'Ouest tels que la Black Axe et d'autres groupes similaires, a déclaré INTERPOL.