Restez informés

Deux sections pour maintenir une veille efficace et rapide en cybersécurité. Une section de news pour avoir un aperçu des articles récents en rapport avec la cybersécurité et une section qui référence les CVE à haut score les plus récentes afin de comprendre du premier coup d'oeil ce qu'elles concernent sans avoir besoin de consulter de pages supplémentaires.

  • Il y a 1 mois

Mise à jour urgente recommandée par Plex suite à la correction de plusieurs failles de sécurité non divulguées

Plex recommande aux utilisateurs de mettre à jour leurs instances vers la dernière version suite à la sortie d'une mise à jour qui corrige plusieurs failles de sécurité. Les correctifs sont disponibles dans Plex Media Server 1.43.3 et Plex Desktop 1.115.0. Le service de streaming n'a pas donné de détails sur ces problèmes, mais a mentionné que des identifiants CVE ont été demandés pour chacun d'eux. Nous recommandons à tous les propriétaires de serveurs et aux utilisateurs de bureau
  • Il y a 1 mois

Mise à jour de sécurité de Google pour corriger une faille zero-day dans V8 exploitée activement

Google a publié jeudi des mises à jour de sécurité pour corriger 12 vulnérabilités, dont une qui a été activement exploitée dans la nature. La vulnérabilité de gravité élevée, identifiée sous le nom de CVE-2026-85046 (score CVSS : 8,8), a été décrite comme un bug de confusion de type dans V8, le moteur JavaScript et WebAssembly de Chrome.

  • Il y a 1 mois

GPT-6 Astra obtient un score de 100% sur ExploitBench tandis qu'OpenAI bloque les demandes d'exploit PoC

OpenAI a officiellement dévoilé GPT-6 Astra, qu'elle a décrit comme le 'modèle le plus intelligent et aligné au monde.' Cette annonce intervient quelques jours après que la société d'intelligence artificielle a annoncé que le modèle avait atteint le seuil de capacité en cybersécurité 'Critique' selon son Cadre de Préparation. 'Astra est à la pointe de l'utilisation de l'ordinateur, de la navigation et de l'ingénierie logicielle.'

  • Il y a 1 mois

PostgreSQL corrige une faille de décodage logique de 12 ans permettant l'exécution de code sous un rôle de réplication

PostgreSQL a publié des mises à jour pour corriger une faille de sécurité qui permet à un compte ayant l'attribut REPLICATION d'exécuter du code arbitraire en tant qu'utilisateur du système d'exploitation exécutant le serveur de base de données. La faille, identifiée sous le code CVE-2026-6471 (score CVSS : 7,2), est présente depuis l'introduction du décodage logique dans PostgreSQL 9.4 en 2014. Les versions antérieures à PostgreSQL 18.6, 17.11, 16.15, 15.19 et 14.24 sont concernées.

  • Il y a 1 mois

Faille critique dans Cisco Nexus 9000 permet à des attaquants distants non authentifiés d'exécuter du code en tant que root

Cisco a publié des correctifs pour corriger une faille de sécurité critique affectant 10 commutateurs Nexus 9000 basés sur le Silicon One, qui pourrait permettre à un attaquant distant non authentifié d'exécuter du code en tant que root, aux côtés d'une version de renforcement de l'IOS XR regroupant 7 CVE en parapluie, dont 2 sont notés 9.8, sans solution de contournement pour aucune version de l'IOS XR. La vulnérabilité du Nexus, suivie sous le nom de CVE-2026-20212 (score CVSS : 9.8), est

  • Il y a 1 mois

Un malware nommé BraZetsu transforme des hôtes Windows compromis en inventaire de marché criminel

Des chercheurs en cybersécurité ont divulgué des détails sur un framework de malware Windows sophistiqué basé sur Python appelé BraZetsu qui alimente un marché souterrain commercialisant l'accès à des hôtes compromis. Contrairement au modèle habituel de voleur d'informations, BraZetsu est une boîte à outils complète qui permet aux courtiers d'accès initial (IAA) de transformer les systèmes compromis en biens commerciaux très précieux.

  • Il y a 1 mois

Violation de données chez Thomson Reuters : des informations sensibles potentiellement exposées

Thomson Reuters a révélé mercredi qu'une partie non autorisée avait obtenu des fichiers de C-Track, la plateforme de gestion des affaires judiciaires vendue par son unité West Publishing Corporation, en mars 2026, touchant les tribunaux de 11 États américains, des îles Vierges américaines et de l'Ontario, au Canada. West Publishing a déclaré avoir découvert l'activité le 30 juin 2026. Un sous-ensemble des dossiers judiciaires pourrait contenir des noms de personnes.

  • Il y a 1 mois

Campagne de phishing RMM ciblant les États-Unis dans 46 pays

Une campagne de phishing RMM initialement associée au Canada en raison de son utilisation de formulaires fiscaux de l'Agence du revenu du Canada (ARC) comme appâts s'est avérée faire partie d'une campagne plus large couvrant 46 pays. Environ 45 % des activités observées étaient liées aux États-Unis, en faisant la principale cible géographique de la campagne. La recherche ANY.RUN a relié 601 cas à cette opération plus large.

  • Il y a 1 mois

Des attaquants transforment le runtime Node.js de confiance en outil de diffusion de logiciels malveillants lors d'attaques ciblées

Des acteurs de la menace exploitent le runtime Node.js JavaScript de confiance dans plusieurs cyberattaques pour déployer des charges malveillantes. Selon un nouveau rapport publié aujourd'hui par l'équipe Symantec Threat Hunter, cette méthode a été utilisée dans des attaques visant des départements gouvernementaux, des entreprises technologiques et des hôtels depuis février 2026.

  • Il y a 1 mois

Extension de la portée de Shai-Hulud à 469 emplacements d'identification

Des chercheurs de GitGuardian ont découvert qu'une récente variante de ver infostealer de Shai-Hulud s'est développée pour scanner des identifiants sur 469 emplacements différents, à travers les environnements de développement, les outils CI/CD, les configurations cloud, et même les configurations d'outils d'IA. Les versions précédentes du ver ne vérifiaient que 189 chemins, cette évolution marque un changement significatif.

  • Il y a 1 mois

Un membre du mouvement étudiant serbe infecté par l'exploit espion Pegasus Zero-Click

Des chercheurs de Citizen Lab, en collaboration avec la SHARE Foundation, ont découvert que l'iPhone d'un membre du mouvement de protestation étudiant de Serbie a été infecté par le logiciel espion Pegasus du NSO Group grâce à une faille zero-click dans iMessage.

  • Il y a 1 mois

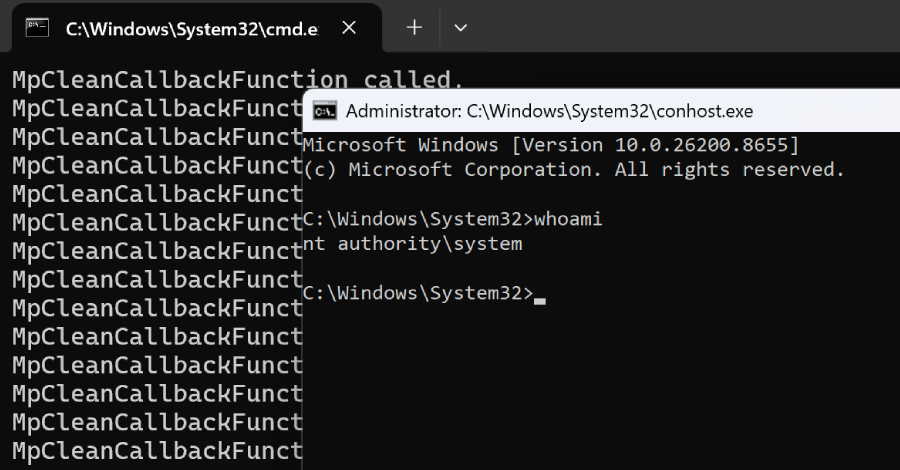
Démonstration de l'escalade de privilèges dans CrowdStrike Falcon par un chercheur

Un chercheur en sécurité connu sous le nom de Chaotic Eclipse (également connu sous les pseudonymes INFINITE NIGHTMARE, MSNightmare et Nightmare-Eclipse) a publié une nouvelle faille zero-day appelée FalconFlank, un défaut d'escalade de privilèges impactant CrowdStrike Falcon. Il s'agit d'une escalade de privilèges 0day qui abuse de la remédiation des macros malveillantes dans le capteur CrowdStrike Falcon, a déclaré le chercheur dans un fichier README GitHub.

  • Il y a 1 mois

CISA ajoute sept vulnérabilités exploitées alors que les attaquants déploient des shells inversés et des mineurs de cryptomonnaie

L'agence américaine de cybersécurité et de sécurité des infrastructures (CISA) a ajouté mercredi sept failles de sécurité à son catalogue de vulnérabilités exploitées connues (KEV) après qu'elles soient tombées entre les mains des attaquants.

  • Il y a 1 mois

Menaces informatiques : Kits de phishing pour PDG, 5 000 comptes Dropbox piratés, pièges OAuth + 17 autres histoires

Ces attaques semblent si normales. Un appel du service informatique. Un fichier partagé. Une application de confiance. Une demande simple de cliquer sur 'Autoriser'. Pourquoi forcer une entrée quand quelqu'un peut ouvrir la porte ? Cette idée parcourt cette édition. Les attaquants utilisent de vrais outils, de fausses pages de connexion, des liens de comptes anciens et des guides de logiciels pointant vers des téléchargements non sécurisés. Une seule erreur de frappe dans une adresse web peut suffire. Il y a aussi

  • Il y a 1 mois

Sécuriser l'IA d'entreprise : de l'adoption à la préparation aux incidents

La question de savoir si l'IA apporte de la valeur commerciale est terminée. Le défi est maintenant de la mettre en œuvre à grande échelle et en toute sécurité dans toutes les fonctions tout en répondant à la pression au niveau du conseil d'administration pour aller vite. Les organisations doivent se concentrer sur l'adoption de l'IA à la vitesse de l'entreprise sans perdre le contrôle des risques cybernétiques. Téléchargez le livre électronique complet ici. Dans le Business Reality de Sygnia’s 2026 CISO Survey Report...

  • Il y a 1 mois

Vulnérabilités découvertes dans les VPN SonicWall SMA 1000

Des mises à jour de sécurité ont été publiées par SonicWall pour corriger deux failles de sécurité impactant ses appliances VPN de la série SMA 1000 qui ont été exploitées lors d'attaques zero-day.

  • Il y a 1 mois

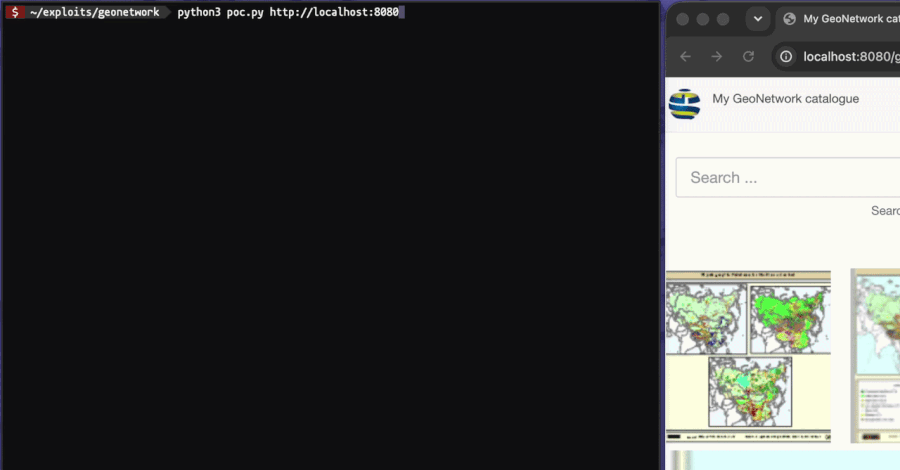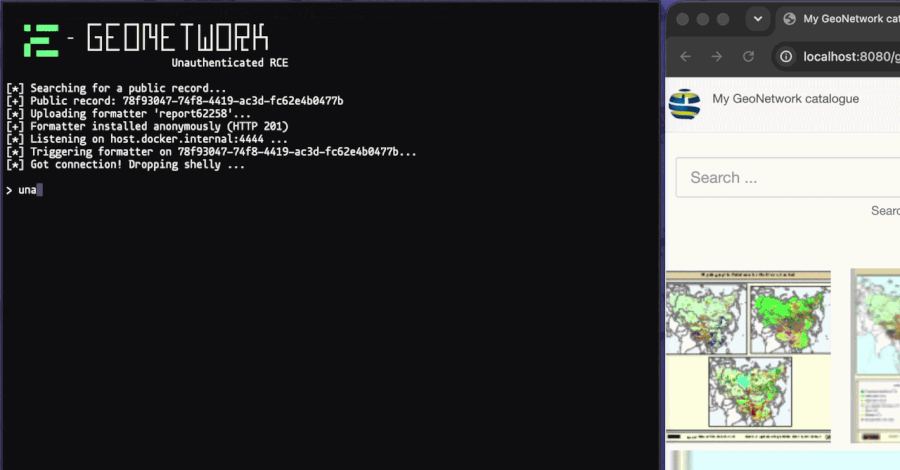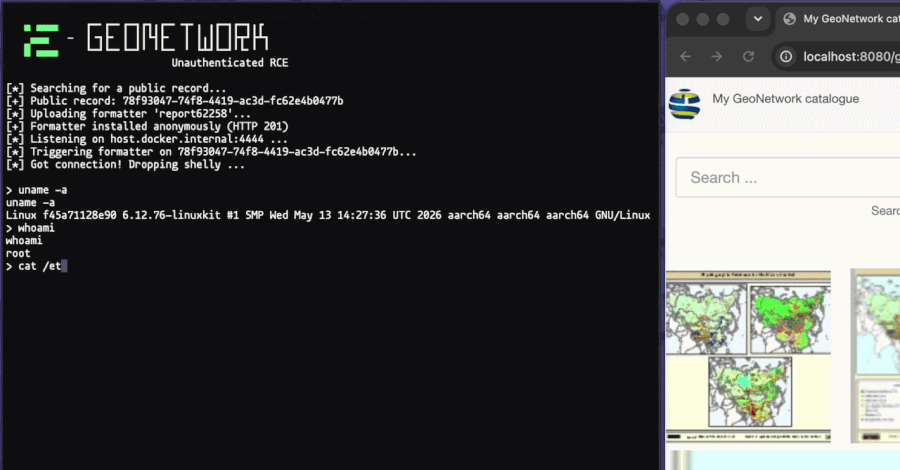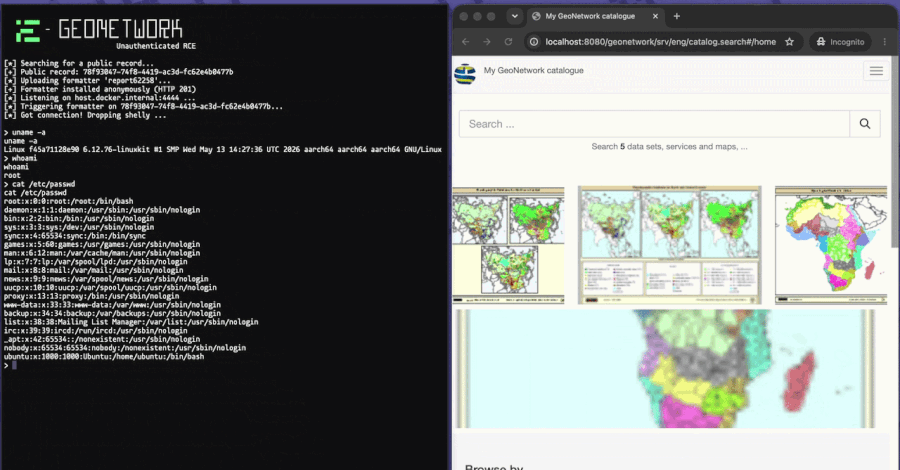
GeoNetwork corrige une faille RCE non authentifiée touchant les backends des géoportails gouvernementaux

Deux vulnérabilités dans GeoNetwork peuvent être combinées pour réaliser une exécution de code à distance (RCE) non authentifiée sur le catalogue de métadonnées géospatiales open source, utilisé par de nombreux géoportails gouvernementaux et d'agences. Le projet a déployé des correctifs dans les versions 4.4.12 et 4.2.17 le 8 juillet 2026, et a publié les détails de la vulnérabilité le 31 août. GeoNetwork a été créé à l'origine par l'Organisation des Nations Unies pour l'alimentation et l'agriculture.

  • Il y a 1 mois

Un pirate informatique russe extradé doit répondre d'accusations liées à une campagne de logiciels malveillants Excel ayant infecté des milliers de personnes

Le Département de la Justice des États-Unis a inculpé un ressortissant russe, extradé de Chypre le 28 août, pour avoir utilisé environ 255 faux comptes sur une plateforme de travailleur indépendant pour envoyer des pièces jointes Excel contenant des logiciels malveillants à environ 80 000 utilisateurs en 2016 et 2017. Searzhudin Tamirlanovich Aktulaev, 40 ans, a été arrêté à Chypre en mai 2025, selon le bureau du procureur des États-Unis pour le district nord de la Californie.

  • Il y a 1 mois

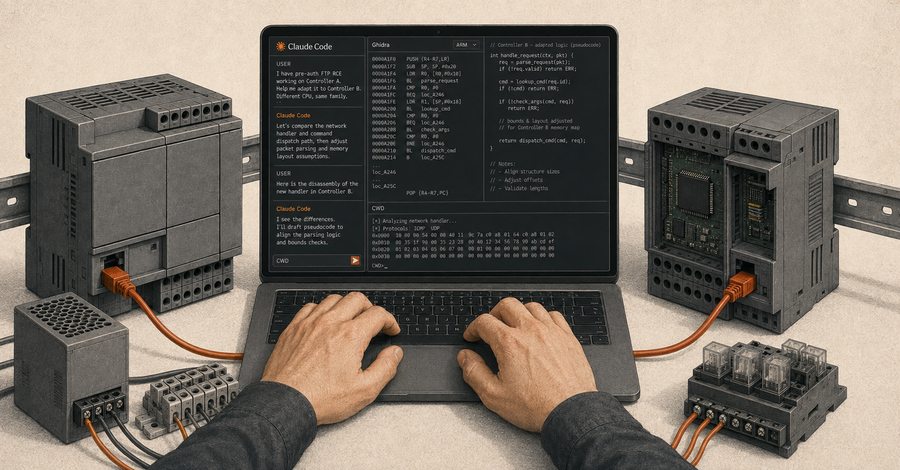
Transfert d'une faille RCE pré-authentification d'un modèle de PLC à un autre

Des chercheurs utilisent Claude de Anthropic pour transférer avec succès une exploitation RCE pré-authentification d'un contrôleur logique programmable (PLC) WAGO à un autre, exécutant du code shell ARM fourni par l'attaquant sur du matériel en direct. L'exploitation cible CVE-2021-31886, un débordement de tampon basé sur la pile dans la gestion du serveur FTP Nucleus lors de la commande USER.

  • Il y a 1 mois

Utilisation d'une faille critique dans Switchvox pour déployer des shells inversés sans identifiants

Des attaquants exploitent une vulnérabilité de sécurité grave dans Sangoma Switchvox, une plateforme VoIP d'entreprise, qui pourrait permettre une exécution de code à distance non authentifiée. La vulnérabilité en question est CVE-2026-9586 (score CVSS : 9.3), une faille critique d'injection SQL non authentifiée dans Sangoma Switchvox SMB Edition 8.3 (104997) qui peut permettre aux attaquants d'exécuter du code arbitraire à distance.

  • Il y a 1 mois

Démantèlement du réseau de Sality grâce à une opération coordonnée

Le Département de la Justice des États-Unis a annoncé mardi le démantèlement du botnet peer-to-peer Sality lors d'une opération d'application de la loi coordonnée. L'effort a été mené le 31 août 2026 par des autorités américaines, bulgares, hongroises et roumaines, en collaboration avec les partenaires de l'industrie privée CrowdStrike et la Shadowserver Foundation.

  • Il y a 1 mois

Google, Anthropic et OpenAI dévoilent des modèles d'IA cybernétique, des dispositifs de protection et des programmes d'accès

Google a annoncé ce mercredi Gemini 3.8 Flash Cyber, qu'elle a décrit comme son modèle de cybersécurité le plus performant, et l'a rendu disponible à un ensemble de défenseurs de confiance via une nouvelle initiative appelée le programme Fairwind.

  • Il y a 1 mois

Une campagne de logiciels malveillants désactive les mises à jour de Windows et affaiblit Microsoft Defender

Une campagne de logiciels malveillants utilise des sites web de téléchargement de logiciels bidons pour se faire passer pour des fournisseurs de confiance et distribuer des installateurs malveillants. Cette campagne cible les utilisateurs cherchant à télécharger des logiciels populaires et a entraîné des compromissions dans de multiples organisations et industries, affectant principalement les opérations basées en Chine des organisations multinationales et les utilisateurs de langue chinoise, selon Microsoft.

  • Il y a 1 mois

Des configurations .git malveillantes peuvent faire exécuter du code d'attaquant à Claude, Codex, Cursor et d'autres agents d'IA

Manifold Security a révélé huit failles de sécurité affectant sept agents d'IA en ligne de commande, dans lesquelles la configuration Git d'un dépôt nomme une commande que l'agent exécute sur la machine du développeur, dont quatre restent non corrigées à la publication. La commande s'exécute en tant qu'utilisateur, en dehors du bac à sable de l'agent et sans demande d'approbation, et son exploitation nécessite que le dépôt soit cloné.

  • Il y a 1 mois

Des modules Apache malveillants détournent le trafic d'un site gouvernemental brésilien pour promouvoir des pages de paris

Un cluster de cybercriminels francophones connu sous le nom de Gambling Goblin a été observé en train d'installer des modules Apache malveillants sur des serveurs web compromis gérés par le gouvernement brésilien et des institutions éducatives, et en les utilisant pour rediriger les visiteurs vers des pages contrôlées par les attaquants faisant la promotion des paris en ligne et des paris sportifs. Check Point Research a déclaré qu'il suivait la campagne depuis mi-2025. Les modules